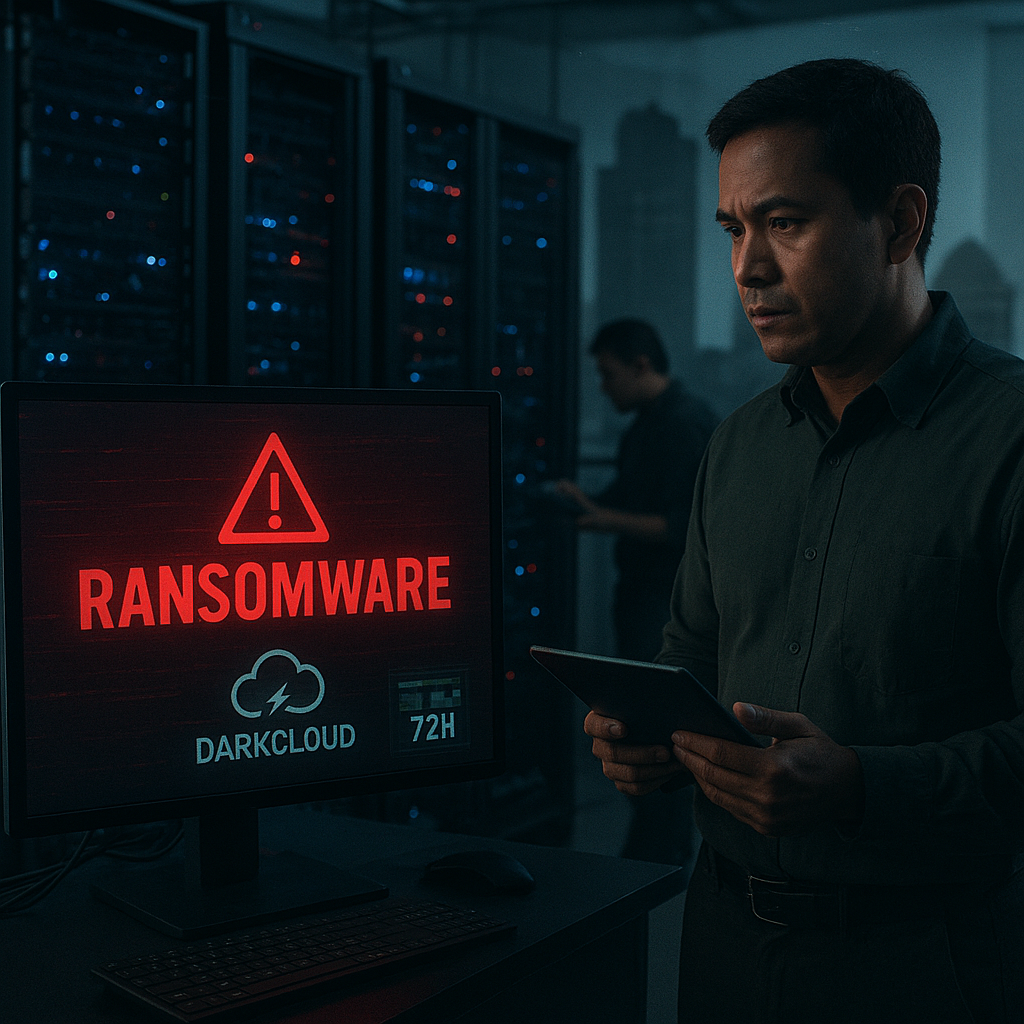
Serangan ransomware yang melumpuhkan Pusat Data Kementerian Pertahanan pada akhir Oktober 2025 menjadi indikator awal dari kerentanan siber di sektor pertahanan Indonesia. Insiden ini mengakibatkan sistem administrasi dan logistik TNI tidak beroperasi selama 72 jam, sehingga mengganggu fungsi-fungsi pendukung vital di lingkungan Kementerian Pertahanan. Kelompok peretas DarkCloud mengklaim bertanggung jawab dan menuntut tebusan, sementara Kepala Badan Siber dan Sandi Negara (BSSN) menyatakan bahwa serangan berasal dari infrastruktur teknologi informasi dan komunikasi yang tidak diperbarui. Pernyataan tersebut memperkuat evaluasi bahwa keamanan siber belum menjadi prioritas utama dalam manajemen pertahanan nasional.
Signifikansi Strategis Serangan Ransomware bagi Pertahanan Indonesia
Dalam konteks strategis, serangan ini bukan sekadar gangguan teknis. Pusat data pertahanan merupakan simpul integrasi bagi sistem logistik, administrasi personel, dan perencanaan operasi militer. Gangguan selama 72 jam pada sistem tersebut berpotensi menghambat distribusi alutsista, menunda pengambilan keputusan, dan pada akhirnya menurunkan kesiapan operasional TNI. Di tengah meningkatnya dinamika geopolitik Indo-Pasifik, keandalan sistem komando dan kendali menjadi faktor penentu kekuatan pertahanan sebuah negara. Kelemahan siber yang dieksploitasi DarkCloud dapat dibaca sebagai peringatan bahwa aktor negara maupun non-negara dapat memanfaatkan celah serupa untuk melumpuhkan sistem komando sebelum atau selama konflik.
Analis intelijen menilai bahwa celah yang sama dapat digunakan oleh musuh untuk melakukan spionase atau mengganggu komando militer. Penilaian ini mempertegas bahwa keamanan siber pada institusi pertahanan memiliki dimensi kontra-intelijen yang sangat penting. Jika akses terhadap infrastruktur pertahanan diperoleh melalui sistem yang tidak diperbarui, bukan tidak mungkin data taktis, data personel, rencana kontingensi, hingga kerangka kerja sama pertahanan dengan negara mitra menjadi target berikutnya. Selain itu, insiden ini dapat melemahkan kepercayaan mitra internasional terhadap kemampuan Indonesia dalam menjaga keamanan data bersama dalam berbagai program transfer teknologi dan latihan militer gabungan.
Implikasi Kebijakan dan Agenda Penguatan Keamanan Siber TNI
Dari perspektif kebijakan, rekomendasi untuk melakukan audit sistem dan menerapkan standar keamanan tinggi di seluruh jajaran TNI merupakan langkah awal yang perlu segera dilakukan. Indonesia membutuhkan kebijakan keamanan siber yang tidak hanya reaktif, tetapi juga proaktif, mencakup pembaruan infrastruktur secara berkala, pemantauan ancaman yang berkelanjutan, dan uji penetrasi terhadap sistem-sistem pertahanan yang bersifat kritis. Penguatan ini juga harus menjangkau rantai pasok teknologi pertahanan, karena serangan ransomware sering kali masuk melalui perangkat lunak pihak ketiga atau perangkat yang tidak diawasi secara ketat. Dalam struktur organisasi, tim tanggap insiden siber di lingkungan Kemhan dan TNI perlu diperkuat dengan personel yang memiliki kompetensi tinggi dan dilatih secara berkelanjutan untuk menghadapi ancaman yang terus berkembang.
Ke depan, risiko serangan siber yang menargetkan sektor pertahanan diprediksi akan semakin meningkat seiring dengan digitalisasi sistem komando dan kendali. Peluang untuk memperkuat postur pertahanan siber Indonesia terletak pada kemauan politik untuk mengalokasikan anggaran yang memadai, memperbarui regulasi yang mengikat seluruh instansi pertahanan, serta membangun kemitraan strategis dengan negara-negara yang memiliki kapabilitas keamanan siber maju. Jika tidak segera ditangani secara komprehensif, insiden serupa dapat menjadi celah eksploitasi bagi musuh dalam konteks kontra-intelijen dan spionase yang lebih luas. Refleksi strategis dari peristiwa ini adalah bahwa keamanan siber bukan lagi isu teknis, melainkan fondasi utama bagi kedaulatan dan kesiapan operasional pertahanan nasional di era perang hibrida.