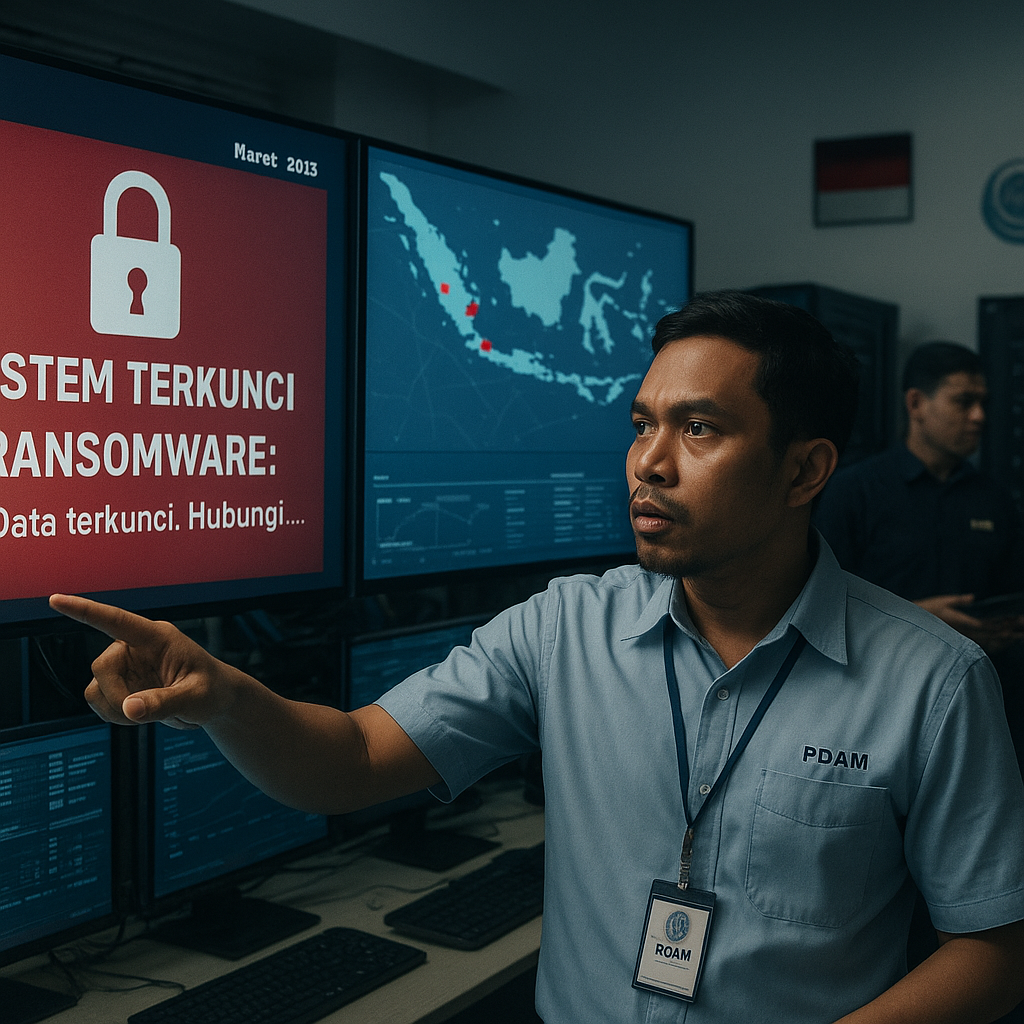
Sepanjang Maret 2026, Badan Siber dan Sandi Negara (BSSN) mencatat serangan ransomware yang menargetkan sistem SCADA Perusahaan Daerah Air Minum (PDAM) di lima kota besar Indonesia. Insiden ini mengakibatkan gangguan distribusi air bersih hingga tiga hari, dengan dugaan kuat pelaku merupakan kelompok hacker yang terkait dengan aktor negara asing. Peristiwa ini secara eksplisit mengungkapkan kerentanan infrastruktur_kritis nasional terhadap ancaman hybrid warfare, di mana serangan siber digunakan sebagai alat tekanan non-militer yang efektif. Langkah tanggap darurat yang melibatkan tim BSSN dan satuan siber TNI untuk pemulihan serta forensik digital menandakan urgensi penanganan yang bersifat lintas sektor.
Signifikansi Strategis dan Implikasi Kebijakan
Serangan ini memiliki signifikansi strategis tinggi karena menargetkan sektor vital non-pertahanan yang penyediaannya menyentuh langsung hajat hidup masyarakat. Keberhasilan peretas melumpuhkan sistem SCADA PDAM menunjukkan kesenjangan serius dalam sistem pertahanan keamanan_siber nasional, khususnya pada institusi yang mengelola infrastruktur esensial di luar lingkungan pertahanan. Dari perspektif geopolitik, keterlibatan aktor negara asing mengindikasikan bahwa Indonesia telah menjadi arena proxy war digital, di mana serangan siber berfungsi sebagai instrumen pelemahan stabilitas domestik tanpa memicu eskalasi militer terbuka. Implikasi kebijakan yang mendesak adalah perlunya penguatan regulasi keamanan siber wajib bagi seluruh BUMN dan badan pengelola infrastruktur kritis, serta peningkatan kolaborasi operasional antara BSSN, TNI, dan Polri. Tanpa koordinasi yang ketat, respons terhadap insiden serupa akan tetap bersifat reaktif dan tidak optimal dalam mencegah dampak sistemik.
Potensi Risiko dan Peluang ke Depan
Risiko eskalasi serangan ke sektor energi dan transportasi menjadi ancaman nyata apabila celah keamanan di infrastruktur_kritis tidak segera dibenahi. Mengingat pola serangan ransomware yang terus berevolusi, pemerintah harus segera mengintegrasikan sistem deteksi dini dan protokol respons cepat berbasis BSSN. Di sisi lain, insiden ini juga membuka peluang untuk memperkuat arsitektur keamanan_siber nasional, antara lain melalui audit keamanan berkala pada sistem SCADA, pengembangan sumber daya manusia siber, serta penyusunan kerangka kerja sama dengan platform keamanan global. Secara strategis, momentum ini dapat dimanfaatkan untuk mendorong lahirnya undang-undang perlindungan infrastruktur kritis yang lebih komprehensif, sehingga Indonesia mampu membangun ketahanan siber sejajar dengan standar internasional. Jika tidak, kerentanan yang sudah terekspos akan menjadi celah permanen yang terus dieksploitasi oleh aktor-aktor antagonis.
Ke depan, refleksi strategis dari peristiwa ini menegaskan bahwa keamanan infrastruktur kritis bukanlah domain eksklusif militer, melainkan tanggung jawab bersama antara pemerintah, aparat keamanan, dan pelaku industri. Integrasi antara kebijakan pertahanan siber dan tata kelola risiko nasional menjadi conditio sine qua non dalam menghadapi ancaman hybrid warfare yang semakin canggih. Indonesia harus segera bertransisi dari pendekatan reaktif ke proaktif, dengan membangun ekosistem keamanan siber yang resilien, adaptif, dan berbasis intelijen ancaman yang kontinu.