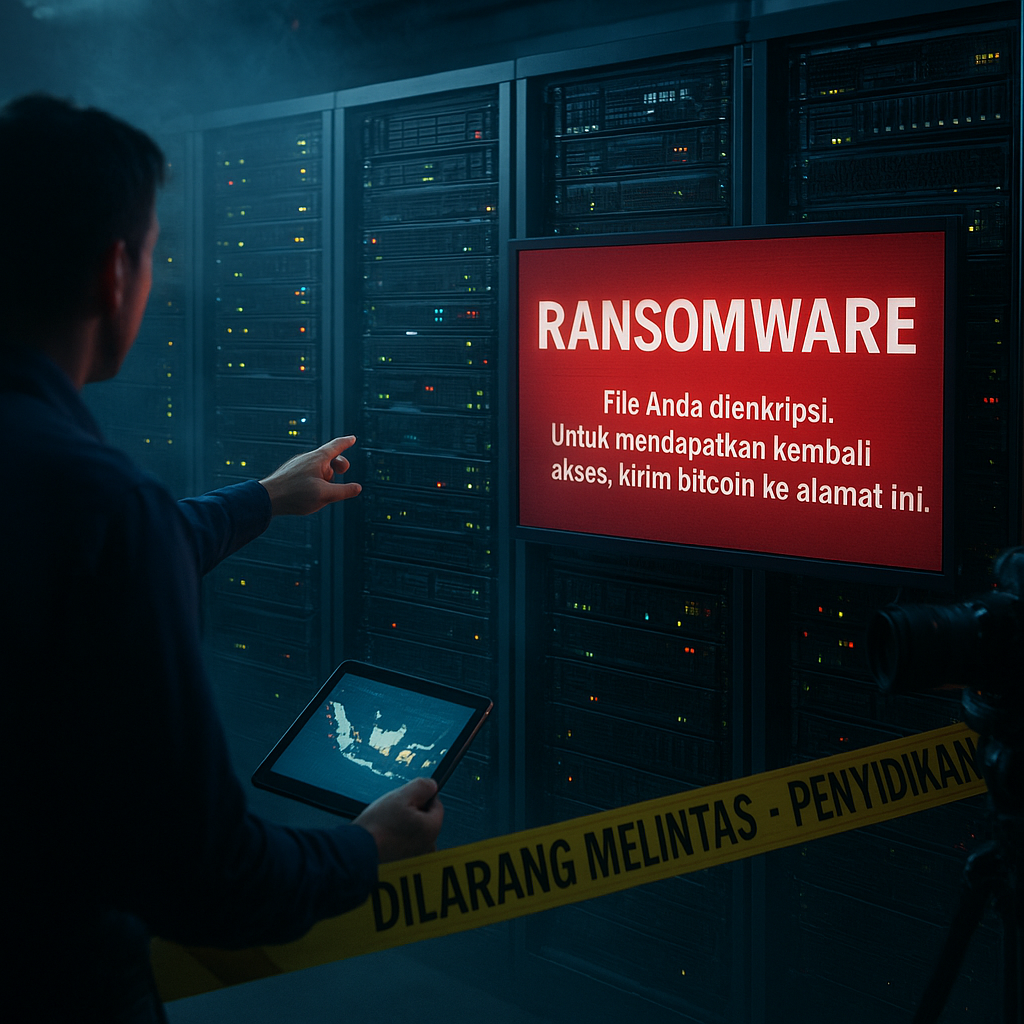
Serangan ransomware yang melumpuhkan Pusat Data Nasional Sementara (PDNS) di Surabaya selama 48 jam telah mengungkap kerentanan serius pada infrastruktur kritis Indonesia. Badan Siber dan Sandi Negara (BSSN) menduga pelaku merupakan kelompok yang memiliki afiliasi dengan aktor negara asing, berdasarkan pola serangan yang canggih dan terarah. Data kependudukan dan perpajakan terdampak, meskipun tidak ditemukan kebocoran data sensitif. Peristiwa ini menjadi alarm bagi pemerintah untuk segera memperkuat postur pertahanan siber nasional, terutama di tengah meningkatnya ancaman cyber global yang menargetkan sektor publik.
Signifikansi Strategis bagi Keamanan Nasional
Keterlibatan proksi negara dalam serangan ini menempatkan ancaman cyber bukan lagi sebagai isu teknis semata, melainkan sebagai bagian dari spektrum ancaman terhadap keamanan nasional. Infrastruktur data kependudukan dan perpajakan merupakan aset strategis yang jika terganggu dapat mempengaruhi stabilitas pelayanan publik dan kepercayaan warga negara. Pola serangan yang diduga berasal dari aktor negara asing juga mengindikasikan bahwa Indonesia telah menjadi sasaran operasi siber ofensif dalam konteks persaingan geopolitik. Oleh karena itu, insiden ini mendorong prioritas ancaman cyber dalam doktrin pertahanan Indonesia, dan memicu percepatan pembangunan pusat data cadangan serta revisi Undang‑Undang Perlindungan Data Pribadi (PDP). Langkah respons yang diambil merupakan langkah kebijakan yang strategis, namun tantangan terbesar adalah membangun kapasitas pertahanan siber yang berkelanjutan, termasuk sumber daya manusia, teknologi deteksi, dan respons insiden. Kerja sama intelijen siber regional yang digalakkan sebagai dampak dari serangan ini menjadi peluang bagi Indonesia untuk memperkuat aliansi dengan negara‑negara ASEAN dan mitra lainnya. Pertukaran informasi ancaman dan praktik terbaik dalam menghadapi serangan ransomware yang didukung negara akan meningkatkan ketahanan kolektif kawasan.
Implikasi Kebijakan dan Potensi Risiko ke Depan
Insiden PDNS memberikan momentum bagi pemerintah untuk mempercepat proses legislasi perlindungan data pribadi serta memperkuat peran BSSN dalam koordinasi keamanan siber. Risiko ke depan meliputi peningkatan frekuensi dan kecanggihan serangan, baik dari kelompok kriminal maupun proksi negara, yang dapat menargetkan sektor lain seperti perbankan, energi, dan transportasi. Keamanan nasional di era digital memerlukan pendekatan komprehensif yang mencakup aspek regulasi, investasi teknologi, dan diplomasi siber. Indonesia perlu mengantisipasi bahwa ancaman cyber akan terus berkembang sejalan dengan digitalisasi layanan publik dan pertumbuhan ekonomi digital. Secara strategis, serangan ransomware di PDNS menjadi peringatan dini bagi Indonesia untuk memperkuat ketahanan siber secara fundamental. Ke depan, pendekatan pertahanan siber harus terintegrasi dengan kebijakan nasional lainnya guna memastikan resiliensi negara menghadapi spektrum ancaman yang semakin luas.