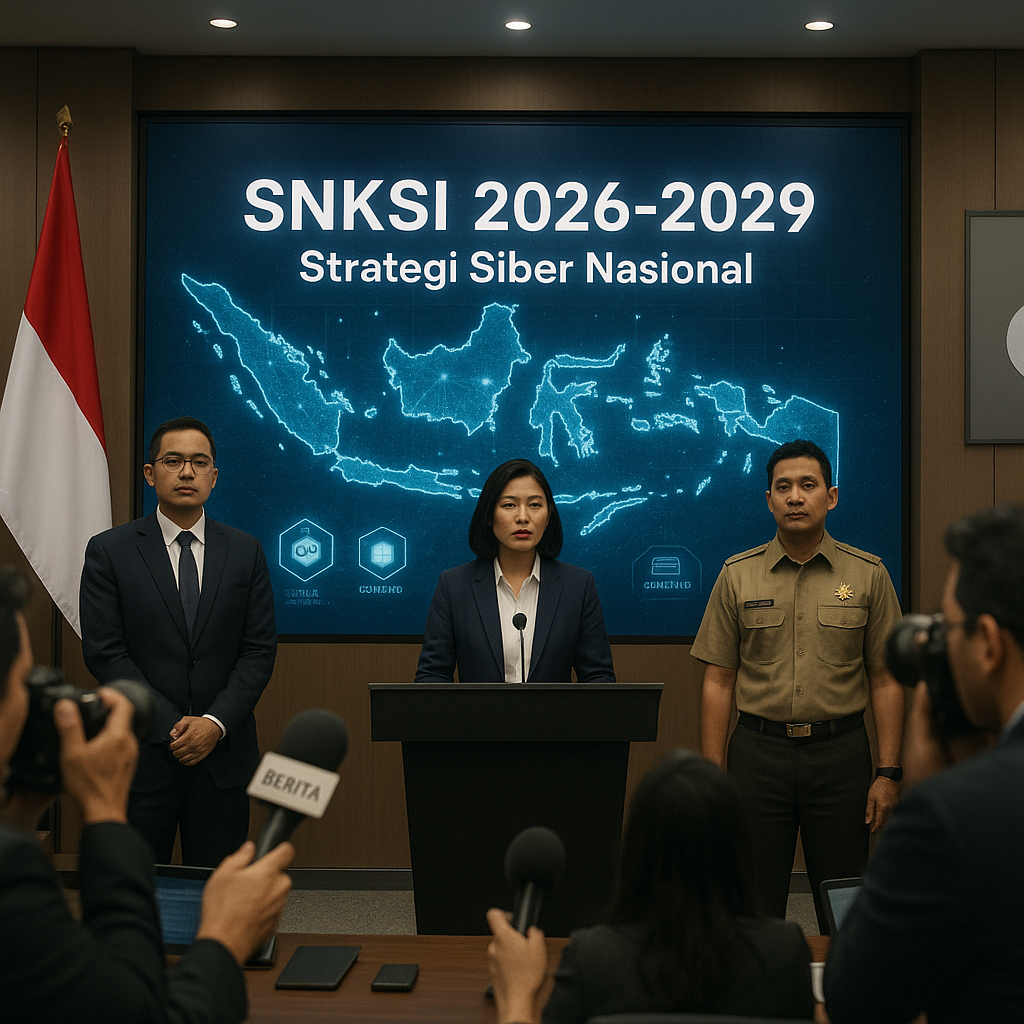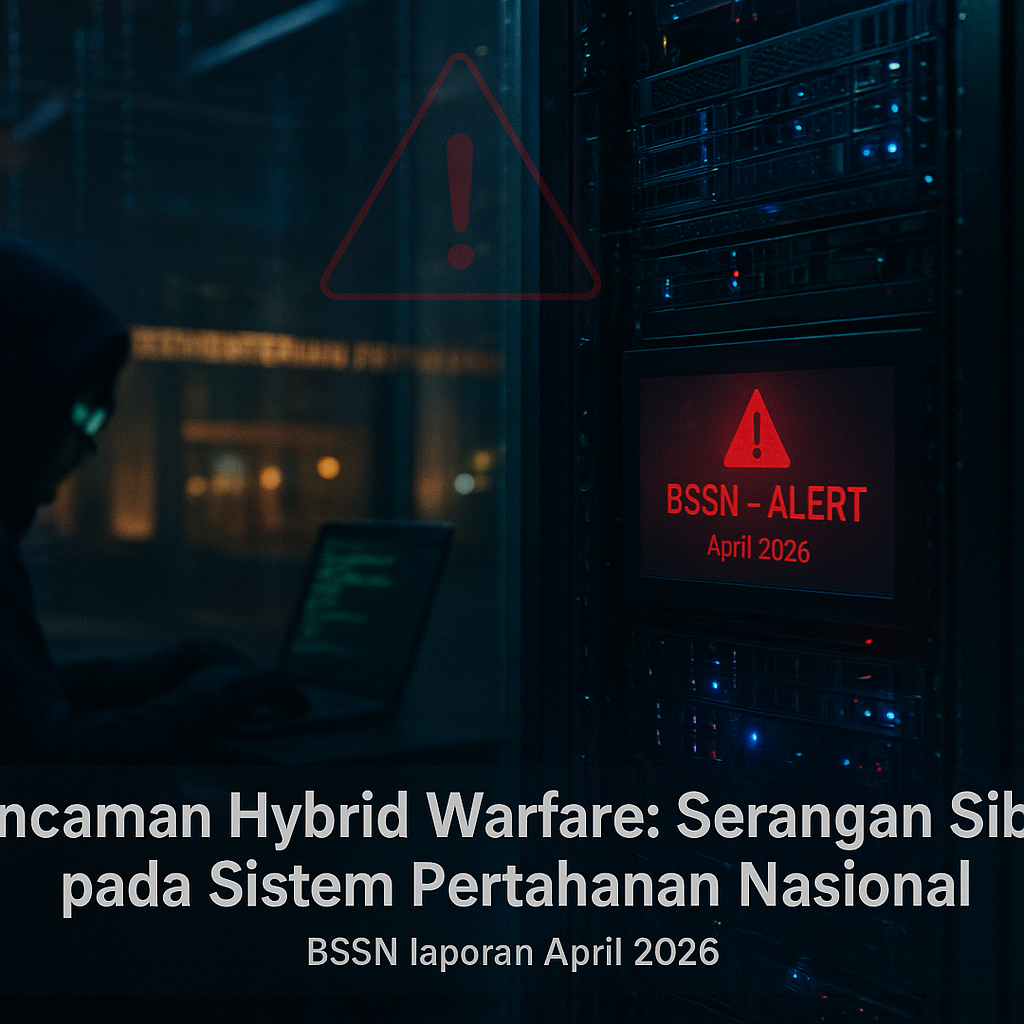
Pada April 2026, Badan Siber dan Sandi Negara (BSSN) melaporkan insiden serangan siber berskala besar yang menargetkan server Kementerian Pertahanan dan data intelijen Tentara Nasional Indonesia (TNI). Serangan ini diduga berasal dari kelompok Advanced Persistent Threat (APT) yang terafiliasi dengan negara asing, menandai eskalasi ancaman siber terhadap sistem pertahanan nasional. Kejadian ini tidak hanya mengungkap kerentanan infrastruktur digital pertahanan, tetapi juga menegaskan realitas baru dalam lanskap keamanan Indonesia: perang hibrida (hybrid warfare) yang mengombinasikan operasi siber, disinformasi, dan tekanan geopolitik. Sebagai negara dengan posisi strategis di kawasan Indo-Pasifik, Indonesia menghadapi tekanan yang semakin kompleks dari aktor-aktor yang memanfaatkan celah digital untuk melemahkan kedaulatan dan stabilitas pertahanan.
Signifikansi Strategis dan Konteks Geopolitik
Serangan ini memiliki signifikansi strategis yang mendalam, terutama dalam konteks rivalitas kekuatan besar di Asia Tenggara. Kelompok APT yang terafiliasi negara asing sering kali digunakan sebagai instrumen kebijakan luar negeri untuk memperoleh keunggulan intelijen dan mengganggu pengambilan keputusan militer. Sasaran pada server Kementerian Pertahanan dan data intelijen TNI mengindikasikan motif yang sistematis, bukan sekadar kriminal siber biasa, melainkan upaya untuk mengakses dokumen-dokumen sensitif terkait postur pertahanan dan rencana operasional. Dalam bingkai hybrid warfare, serangan semacam ini dapat menjadi pendahulu dari kampanye disinformasi atau bahkan eskalasi konvensional. Kerentanan sistem pertahanan Indonesia menjadi celah yang dieksploitasi oleh lawan-lawan potensial, terutama di tengah meningkatnya ketegangan di Laut China Selatan dan persaingan pengaruh antara Amerika Serikat dan China di kawasan. Situasi ini memaksa Indonesia untuk segera meninjau ulang keandalan infrastruktur keamanan siber nasionalnya.
Implikasi Kebijakan dan Arah Pengembangan Pertahanan Siber
Implikasi paling langsung dari insiden ini adalah percepatan realisasi Cyber Command (Siber TNI) sebagaimana direkomendasikan oleh BSSN. Pembentukan komando siber yang terintegrasi dengan TNI, baik di level operasional maupun intelijen, menjadi keharusan strategis untuk mengatasi ancaman hibrida yang terus berkembang. Selain itu, kerjasama dengan mitra seperti Australia dan Amerika Serikat, yang memiliki kapasitas dan pengalaman dalam operasi siber ofensif maupun defensif, perlu ditingkatkan. Kemitraan ini bukan hanya tentang transfer teknologi, melainkan juga pertukaran informasi intelijen ancaman dan latihan bersama. Di level kebijakan nasional, insiden ini memperkuat urgensi revisi Undang-Undang ITE dan penyusunan strategi keamanan siber nasional yang lebih komprehensif, termasuk mekanisme respons insiden yang cepat dan sistem pertahanan berlapis untuk melindungi aset vital negara. Potensi risiko ke depan meliputi serangan yang lebih masif dan terkoordinasi, misalnya serangan terhadap infrastruktur kritis lainnya seperti kelistrikan atau perbankan, serta penyebaran disinformasi yang menargetkan persepsi publik terhadap kebijakan pertahanan pemerintah.
Secara keseluruhan, insiden serangan siber April 2026 menjadi alarm keras bagi Indonesia untuk mempercepat transformasi pertahanan sibernya. Dalam era hybrid warfare, pertahanan negara tidak lagi hanya bergantung pada kekuatan konvensional, tetapi juga memerlukan ketahanan digital yang tangguh. Kebijakan keamanan siber yang adaptif dan proaktif, didukung oleh kolaborasi internasional dan regulasi yang kuat, merupakan landasan bagi Indonesia untuk menjaga kedaulatan dan stabilitas keamanan nasional di tengah dinamika geopolitik kawasan yang semakin kompleks.