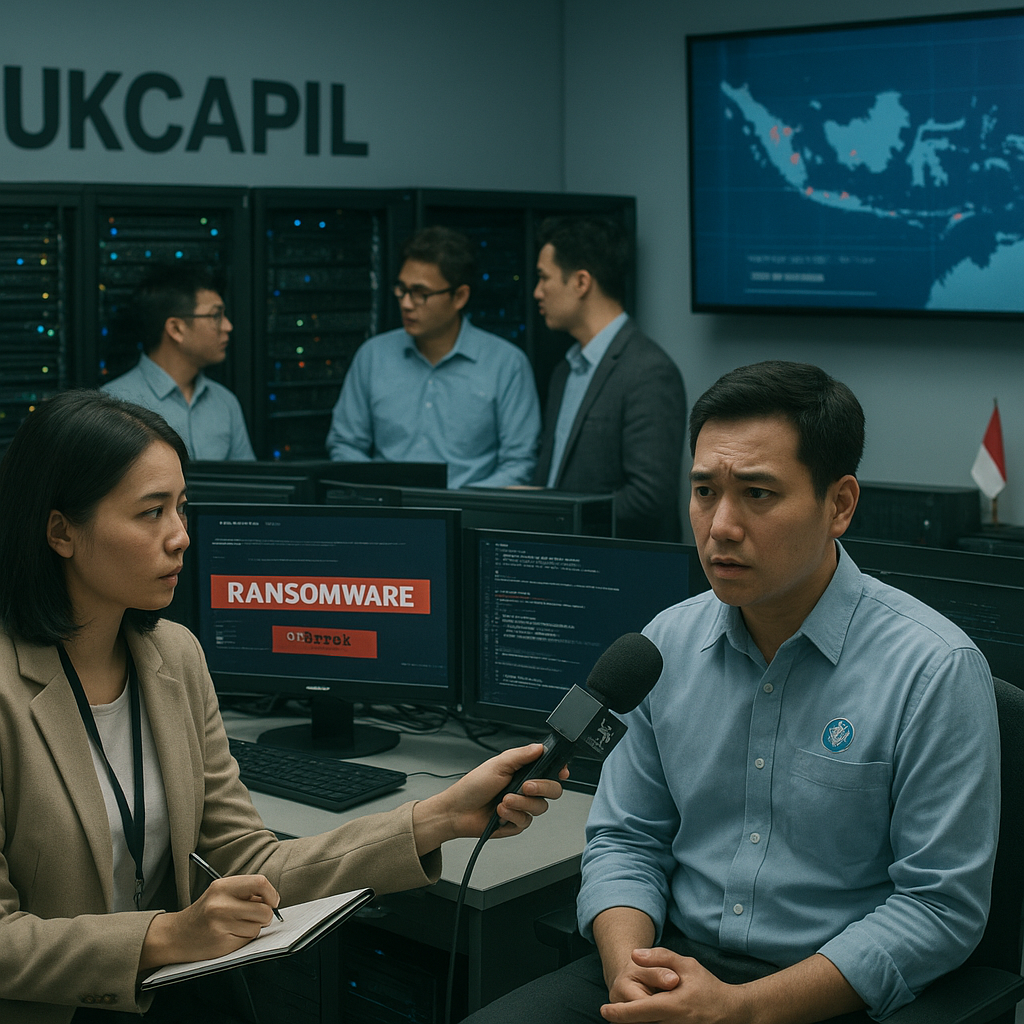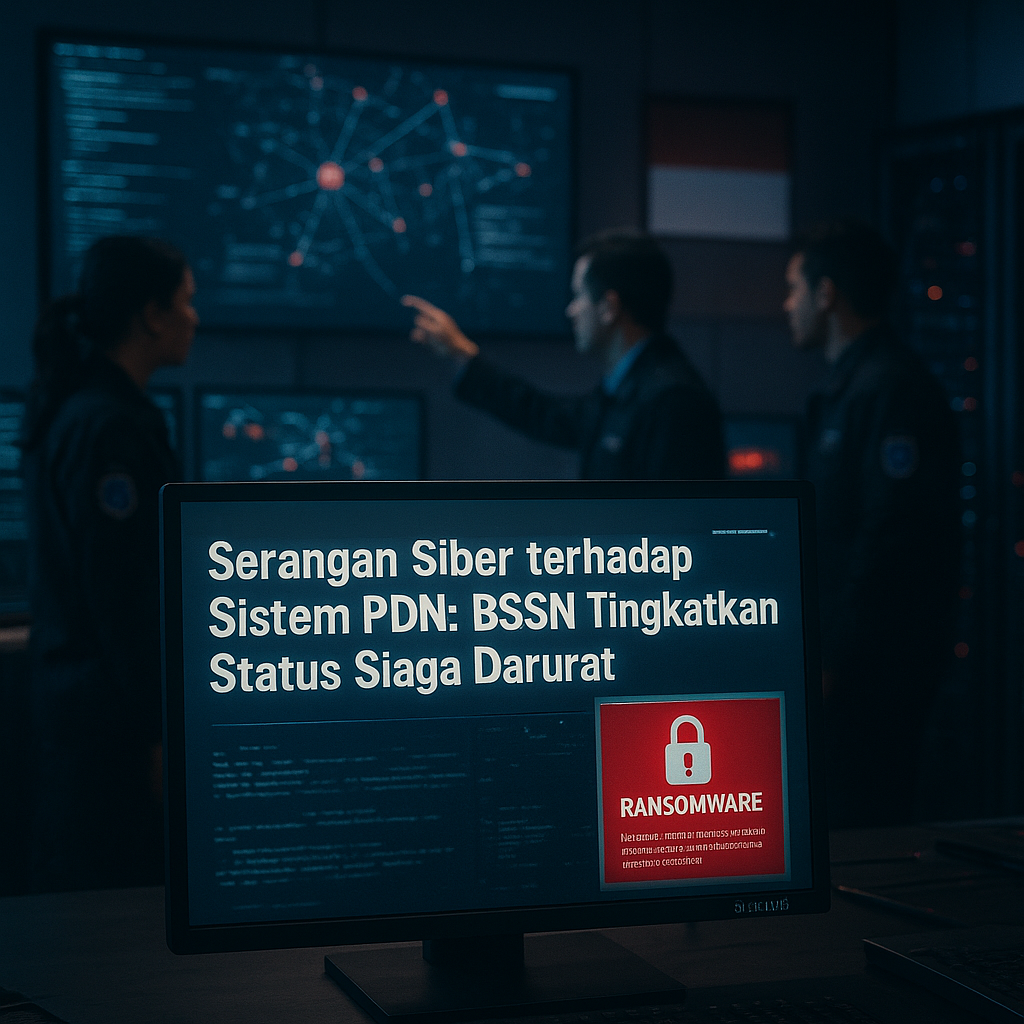
Pada 12 Juli 2026, serangan ransomware terhadap sistem Pusat Data Nasional (PDN) mengguncang fondasi keamanan digital Indonesia. Insiden ini tidak hanya mengakibatkan gangguan pada layanan publik strategis seperti portal izin usaha dan sistem kependudukan, tetapi juga memicu respons cepat dari Badan Siber dan Sandi Negara (BSSN) dengan meningkatkan status siaga darurat siber dan mengaktifkan tim tanggap insiden. Dalam konteks yang lebih luas, peristiwa ini menjadi titik kritis bagi pemahaman tentang kerentanan infrastruktur kritis di tengah dinamika geopolitik yang semakin kompleks. Serangan yang diduga berasal dari kelompok yang memiliki afiliasi dengan negara asing, meskipun belum ada klaim resmi, menimbulkan pertanyaan serius tentang motivasi di balik serangan tersebut dan dampaknya terhadap stabilitas keamanan nasional.
Signifikansi Strategis dan Aktor yang Terlibat
Dari perspektif strategis, serangan terhadap PDN bukan sekadar insiden siber biasa. Ini adalah bentuk ancaman siber yang menargetkan jantung administrasi pemerintahan dan layanan publik. Keberhasilan serangan ini menunjukkan bahwa perangkat keamanan yang ada masih memiliki celah yang dapat dieksploitasi oleh aktor yang lebih terorganisir, termasuk yang didukung oleh negara. Direktur Operasi Keamanan Siber BSSN mengkonfirmasi dugaan adanya afiliasi asing, yang mengindikasikan bahwa serangan ini bisa menjadi bagian dari perang asimetris tingkat tinggi untuk melemahkan kepercayaan publik dan stabilitas pemerintahan Indonesia. Dalam konteks geopolitik, ketergantungan pada sistem cloud dan enkripsi yang mungkin belum optimal menjadi titik lemah yang perlu segera diperbaiki melalui investasi di bidang cryptography dan infrastruktur cloud yang lebih aman. Hal ini juga menjadi alarm bagi sektor pertahanan, khususnya untuk memperkuat keamanan sistem komando dan kendali TNI yang rentan terhadap serangan serupa.
Implikasi Kebijakan dan Risiko ke Depan
Implikasi kebijakan dari serangan ini sangat signifikan. Insiden ini memicu revisi Undang-Undang Keamanan Siber yang lebih komprehensif, serta mendorong pembentukan Cyber Defense Command di bawah Panglima TNI. Langkah ini menunjukkan pergeseran paradigma dari sekadar responsif menjadi proaktif dalam menghadapi ancaman siber yang semakin canggih. Dari sudut pandang intelijen, peristiwa ini menyoroti perlunya peningkatan kapasitas deteksi dini dan koordinasi antar lembaga, termasuk antara BSSN, Polri, dan TNI. Potensi risiko ke depan termasuk eskalasi serangan terhadap infrastruktur kritis lainnya, seperti jaringan listrik, sistem perbankan, atau transportasi. Namun, peluang juga terbuka lebar bagi Indonesia untuk memperkuat posisi sebagai pemain kunci dalam arsitektur keamanan siber regional melalui kerjasama dengan negara-negara ASEAN dan mitra global.
Penutup dari analisis ini adalah bahwa serangan terhadap PDN bukan hanya sekadar pembelajaran teknis, melainkan momentum strategis untuk merancang ulang pendekatan keamanan nasional di era digital. Indonesia harus bergerak cepat dari model reaktif ke model preventif dan resilien, dengan investasi besar dalam riset keamanan siber, pengembangan sumber daya manusia, serta penguatan regulasi yang adaptif terhadap ancaman yang terus berevolusi. Kini, ujian sesungguhnya bukan hanya pada kemampuan memulihkan layanan, tetapi pada komitmen untuk membangun fondasi keamanan yang kokoh demi melindungi kedaulatan digital dan kepentingan nasional di tengah persaingan global yang semakin tidak menentu.