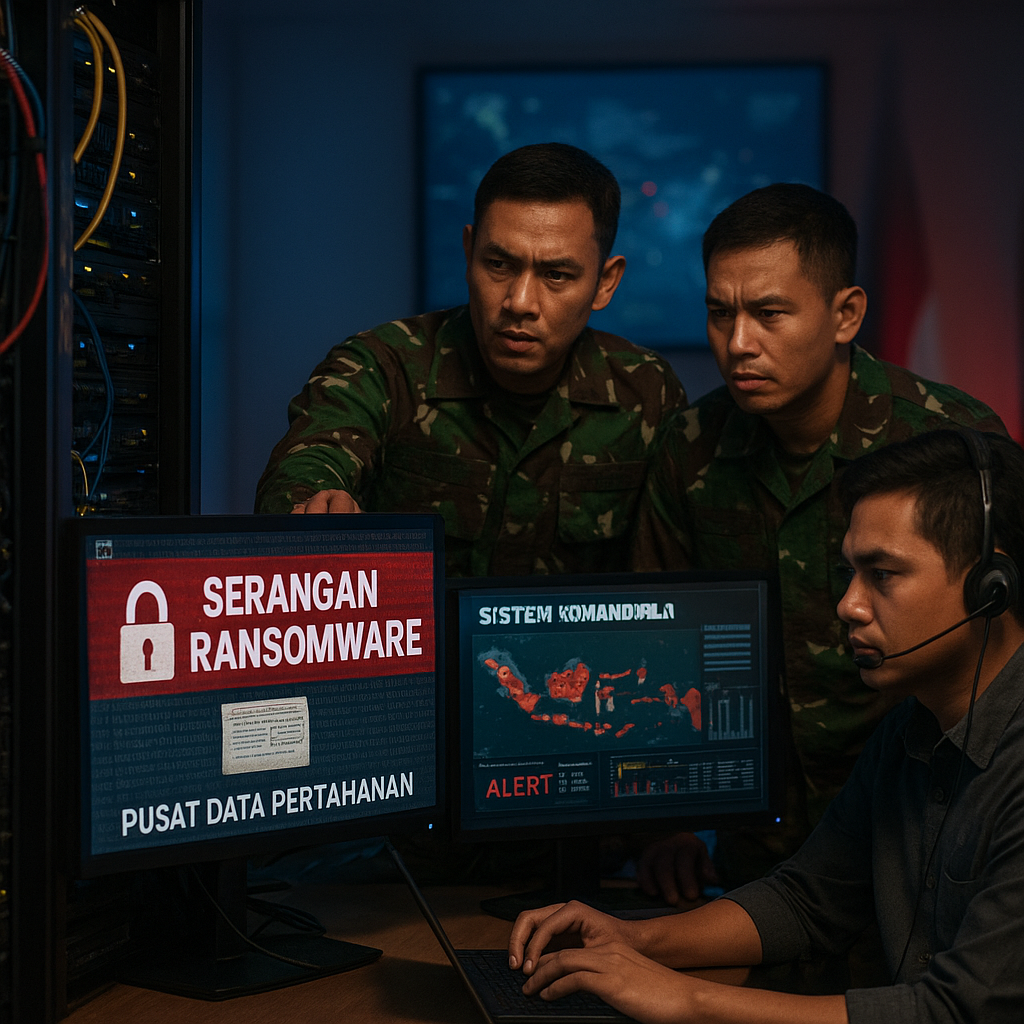
Serangan ransomware yang menargetkan Pusat Data dan Informasi Kementerian Pertahanan serta sistem komando dan kontrol di Markas Besar TNI pada Maret 2026 menjadi penanda penting bagi lanskap pertahanan siber nasional. Insiden ini, yang dikonfirmasi oleh pihak Kementerian Pertahanan, menegaskan bahwa ancaman siber kini telah menyentuh ranah operasional militer secara langsung. Dalam konteks strategis, serangan ini tidak hanya dipandang sebagai gangguan teknis semata, melainkan sebagai bagian dari gelombang perang hibrida yang semakin masif di kawasan Indo-Pasifik. Keberhasilan tim siber TNI dan Badan Siber dan Sandi Negara (BSSN) dalam mengisolasi serangan tersebut menunjukkan kapabilitas respons yang telah terbangun, namun juga membuka ruang evaluasi mendalam terhadap kesiapan infrastruktur digital pertahanan Indonesia.
Signifikansi Strategis: Menargetkan Tulang Punggung Komando dan Kendali
Serangan ini memiliki signifikansi strategis yang besar karena menyasar sistem komando dan kontrol TNI, yang merupakan tulang punggung dalam pengambilan keputusan operasional. Gangguan temporer pada komunikasi antar satuan yang ditimbulkan, meskipun berhasil diatasi, mengindikasikan adanya celah yang dapat dieksploitasi oleh aktor jahat. Dalam perspektif intelijen, teknik spear-phishing yang digunakan menunjukkan bahwa pelaku memiliki pemahaman mendalam mengenai struktur organisasi dan personel kunci TNI. Hal ini mengisyaratkan bahwa ancaman siber bukan lagi sekadar isu kejahatan konvensional, melainkan instrumen yang digunakan negara atau kelompok non-negara untuk melemahkan kapabilitas pertahanan. Kejadian ini juga menyoroti meningkatnya ketergantungan pada sistem digital yang menuntut adanya mitigasi risiko yang lebih komprehensif.
Implikasi Kebijakan: Percepatan Cyber Defense Command
Dari sisi kebijakan, insiden ini memperkuat urgensi untuk mempercepat pembentukan dan pengembangan cyber defense command di tubuh TNI. Kehadiran komando ini diharapkan tidak hanya berfungsi sebagai responsivitas terhadap serangan, tetapi juga sebagai garda terdepan dalam melakukan deteksi dini dan pencegahan. Selain itu, peningkatan literasi keamanan siber di seluruh jajaran TNI menjadi elemen krusial yang tidak bisa diabaikan. Personel dengan akses tinggi merupakan target utama dalam serangan spear-phishing, sehingga pembinaan sumber daya manusia yang berkelanjutan menjadi prasyarat mutlak. Belajar dari praktik global, pengadaan sistem keamanan siber berbasis kecerdasan buatan (AI) menjadi prioritas yang perlu diakselerasi, mengingat kompleksitas dan kecepatan serangan yang terus berevolusi.
Potensi Risiko dan Peluang ke Depan
Ke depan, potensi risiko yang dihadapi Indonesia tidak hanya terbatas pada serangan yang lebih canggih, tetapi juga pada kemungkinan terjadinya serangan lanjutan yang menargetkan rantai pasok pertahanan atau data intelijen strategis. Namun, di tengah risiko tersebut, terdapat peluang bagi Indonesia untuk memperkuat postur pertahanannya melalui kolaborasi dengan negara sahabat dan industri keamanan siber global. Insiden ini juga dapat menjadi katalisator bagi lahirnya regulasi yang lebih ketat terkait keamanan siber di sektor pertahanan serta peningkatan investasi pada riset dan pengembangan. Ketahanan siber yang kuat akan menjadi kekuatan penangkal yang efektif dalam menghadapi spektrum ancaman hibrida yang dinamis.
Sebagai refleksi strategis, peristiwa ini menegaskan bahwa kekuatan militer modern tidak hanya diukur dari kemampuan konvensional, tetapi juga dari ketahanan sistem informasi dan data yang dimiliki. Indonesia perlu memandang serangan ini sebagai peringatan awal untuk segera merombak arsitektur keamanan siber yang lebih adaptif dan kolaboratif. Integrasi antara aspek teknologi, kebijakan, dan sumber daya manusia harus menjadi fondasi dalam membangun pertahanan siber yang tangguh. Oleh karena itu, langkah responsif yang dilakukan saat ini harus diimbangi dengan strategi jangka panjang yang mampu mengantisipasi dinamika ancaman siber yang semakin kompleks di masa mendatang.