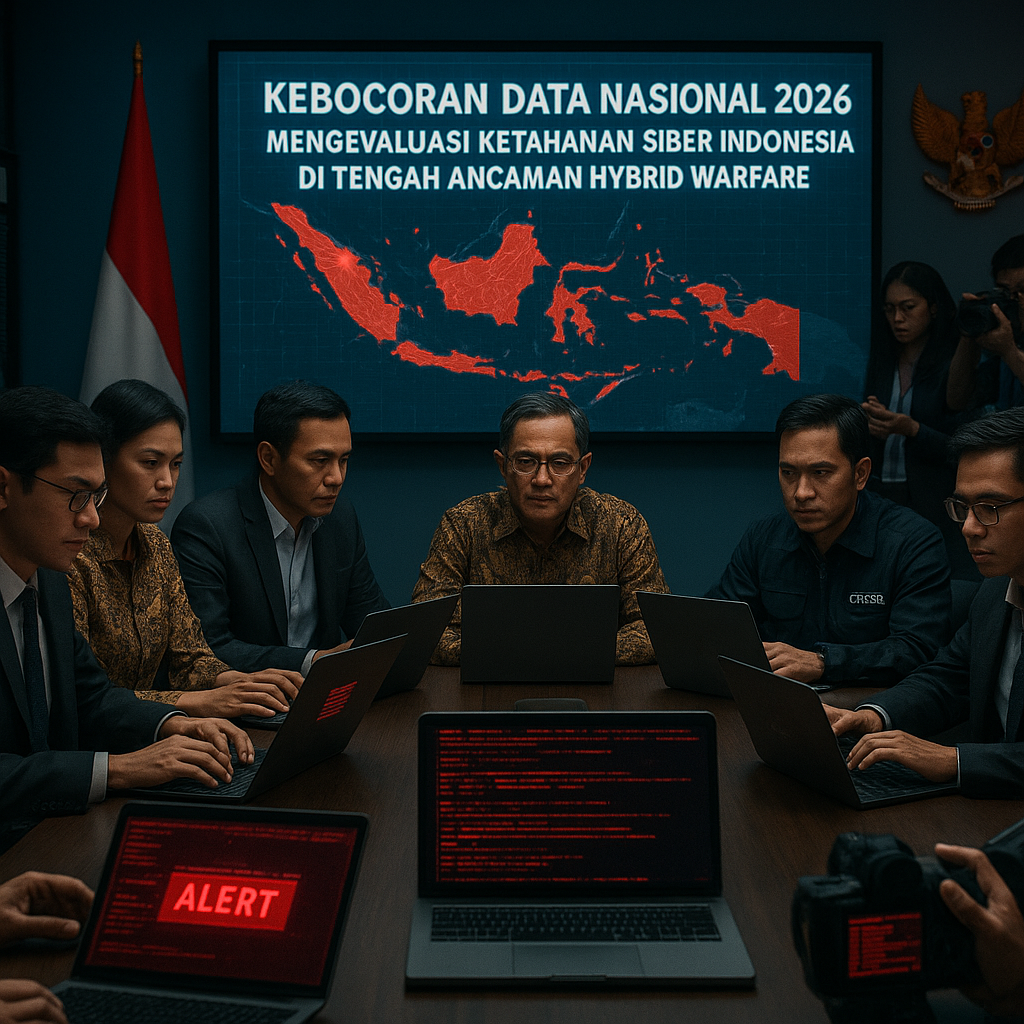
Insiden kebocoran data nasional berskala besar yang mengguncang Indonesia pada awal tahun 2026 telah membuka kembali luka lama dalam arsitektur keamanan siber nasional. Peristiwa ini, yang diduga melibatkan informasi warga negara yang disimpan di berbagai lembaga pemerintah, bukan sekadar kegagalan teknis atau pelanggaran privasi semata. Dalam konteks ancaman kontemporer, insiden ini harus dipahami sebagai puncak gunung es dari kerentanan sistemik yang mengancam kedaulatan digital Indonesia di era hybrid warfare.
Evaluasi Strategis Pasca-Kebocoran Data Nasional
Latar Belakang dan Signifikansi Strategis
Kebocoran data pada awal 2026 ini mengekspos kelemahan mendasar pada infrastruktur digital negara. Lebih dari sekadar insiden, peristiwa ini menyoroti kesenjangan antara aspirasi kebijakan, seperti Undang-Undang Perlindungan Data Pribadi (UU PDP) dan strategi keamanan siber nasional, dengan realitas implementasi di lapangan. Lemahnya koordinasi antar-lembaga dan kapasitas teknis untuk deteksi dini serta respons insiden membuat Indonesia menjadi sasaran empuk bagi aktor-aktor canggih, terutama yang didukung negara (state-sponsored actors). Signifikansi strategis dari insiden ini sangat tinggi, karena data yang bocor tidak hanya dapat digunakan untuk kejahatan siber konvensional, tetapi juga dapat menjadi amunisi utama dalam operasi pengaruh dan disinformasi. Dalam kerangka hybrid warfare, penguasaan atas data kependudukan dan data strategis lainnya memberikan keunggulan bagi pihak lawan untuk merusak stabilitas sosial, politik, dan ekonomi dengan biaya yang jauh lebih rendah dibandingkan dengan operasi militer konvensional.
Implikasi terhadap Pertahanan dan Keamanan Nasional
Kebocoran data ini memberikan implikasi langsung terhadap postur pertahanan dan keamanan nasional Indonesia. Pertama, insiden ini mengonfirmasi bahwa pertahanan siber tidak bisa lagi dipandang sebagai sub-disiplin teknis dari teknologi informasi. Pertahanan siber kini merupakan pilar integral dari kedaulatan digital yang menyatu dengan sistem pertahanan dan keamanan nasional secara keseluruhan. Kedua, kegagalan dalam mengamankan data warga negara menciptakan kerentanan asimetris. Informasi pribadi dapat digunakan untuk memetakan opini publik, mengidentifikasi tokoh-tokoh kunci, atau bahkan memfasilitasi perencanaan aksi fisik melalui pemanfaatan data lokasi dan koneksi sosial. Ketiga, dari sisi kebijakan, insiden ini menjadi panggilan darurat untuk melakukan re-evaluasi menyeluruh. Investasi tidak lagi bisa hanya berfokus pada pembelian teknologi pengaman, tetapi harus diarahkan secara massif pada pembangunan sumber daya manusia (SDM) siber yang unggul, kerangka hukum yang tidak hanya ada di atas kertas namun efektif dan mampu beradaptasi dengan cepat, serta pembentukan mekanisme komando-kontrol respons insiden yang terpusat dan responsif.
Risiko dan Peluang ke Depan dalam Postur Siber Nasional
Potensi Risiko
Tanpa perubahan fundamental, risiko keberulangan kejadian serupa, bahkan dengan skala yang lebih besar, tetap tinggi. Potensi eksploitasi data oleh aktor asing untuk operasi hybrid warfare akan semakin mengintensifkan eskalasi non-militer di kawasan. Runtuhnya kepercayaan publik terhadap kemampuan pemerintah dalam melindungi data juga dapat menimbulkan dampak sosial-politik yang signifikan, mengingat keamanan siber merupakan salah satu aspek dari tata kelola pemerintahan modern. Lebih lanjut, Indonesia berisiko menjadi arena kontestasi yang mudah dimanipulasi oleh kekuatan besar melalui jalur siber, mengingat tensi geopolitik global yang terus meningkat.
Peluang dan Arah Kebijakan
Namun, setiap krisis juga membawa peluang. Insiden ini memberikan momentum politik dan publik yang kuat untuk mendorong transformasi sistemik. Peluang utamanya adalah untuk membangun kembali arsitektur keamanan siber nasional dari bawah ke atas dengan kerangka kerja yang lebih kohesif dan tangguh. Langkah strategis yang diperlukan mencakup pengintegrasian pertahanan siber ke dalam doktrin pertahanan negara, penguatan kapasitas Badan Siber dan Sandi Negara (BSSN) dengan mandat dan sumber daya yang lebih besar, serta pembentukan kemitraan strategis dengan sektor swasta dan komunitas riset untuk pengembangan solusi keamanan yang adaptif. Peluang lainnya adalah untuk menjadi pemimpin regional dalam tata kelola keamanan siber, khususnya dalam menghadapi ancaman warfare hibrida yang semakin kompleks.
Kesimpulan Analitis
Kebocoran data di awal 2026 adalah sebuah peringatan dini yang mahal namun sangat berharga. Kegagalan untuk belajar dari insiden ini bukan hanya akan membuat Indonesia tetap rentan terhadap serangan asimetris, tetapi juga mengancam stabilitas dan kedaulatan di era digital. Re-evaluasi postur siber nasional bukan lagi sekadar pilihan, melainkan keharusan strategis. Dengan mengalihkan fokus dari sekadar kepatuhan regulasi menuju pembangunan ketahanan yang sesungguhnya—yang mencakup SDM, koordinasi kelembagaan, dan mekanisme komando-kontrol yang gesit—Indonesia dapat mengubah kerentanan menjadi kekuatan pertahanan yang kredibel di masa depan.