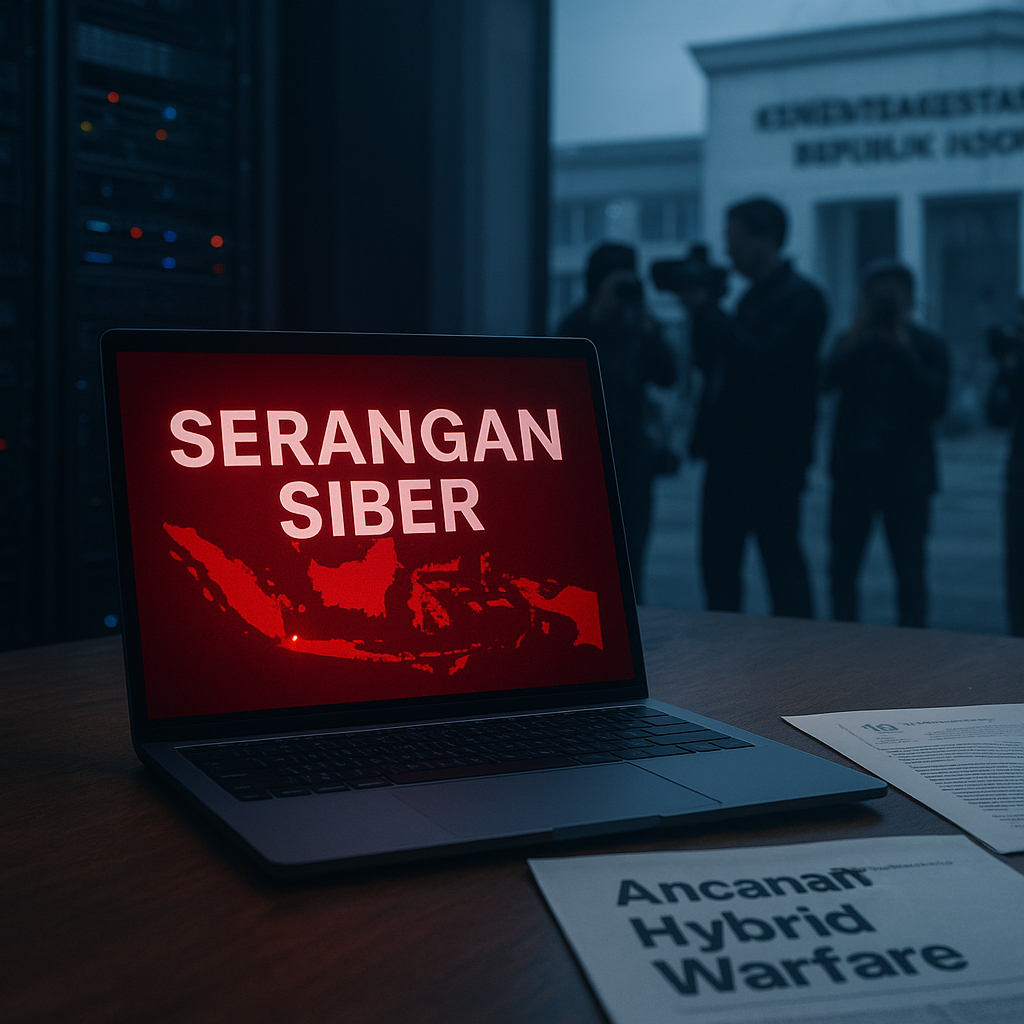
Badan Siber dan Sandi Negara (BSSN) mencatat lonjakan signifikan sebesar 200% dalam serangan siber yang menargetkan infrastruktur vital pertahanan nasional pada kuartal pertama tahun 2026. Angka ini bukan sekadar statistik teknis, melainkan indikator jelas dari meningkatnya ancaman hybrid warfare yang dihadapi Indonesia. Serangan terarah pada server Kementerian Pertahanan dan data personel TNI menandakan bahwa ranah siber telah menjadi medan pertempuran paling kritis dalam arsitektur pertahanan modern, menguji sejauh mana Indonesia siap melindungi pusat komando, kendali, dan intelijennya dari penetrasi musuh.
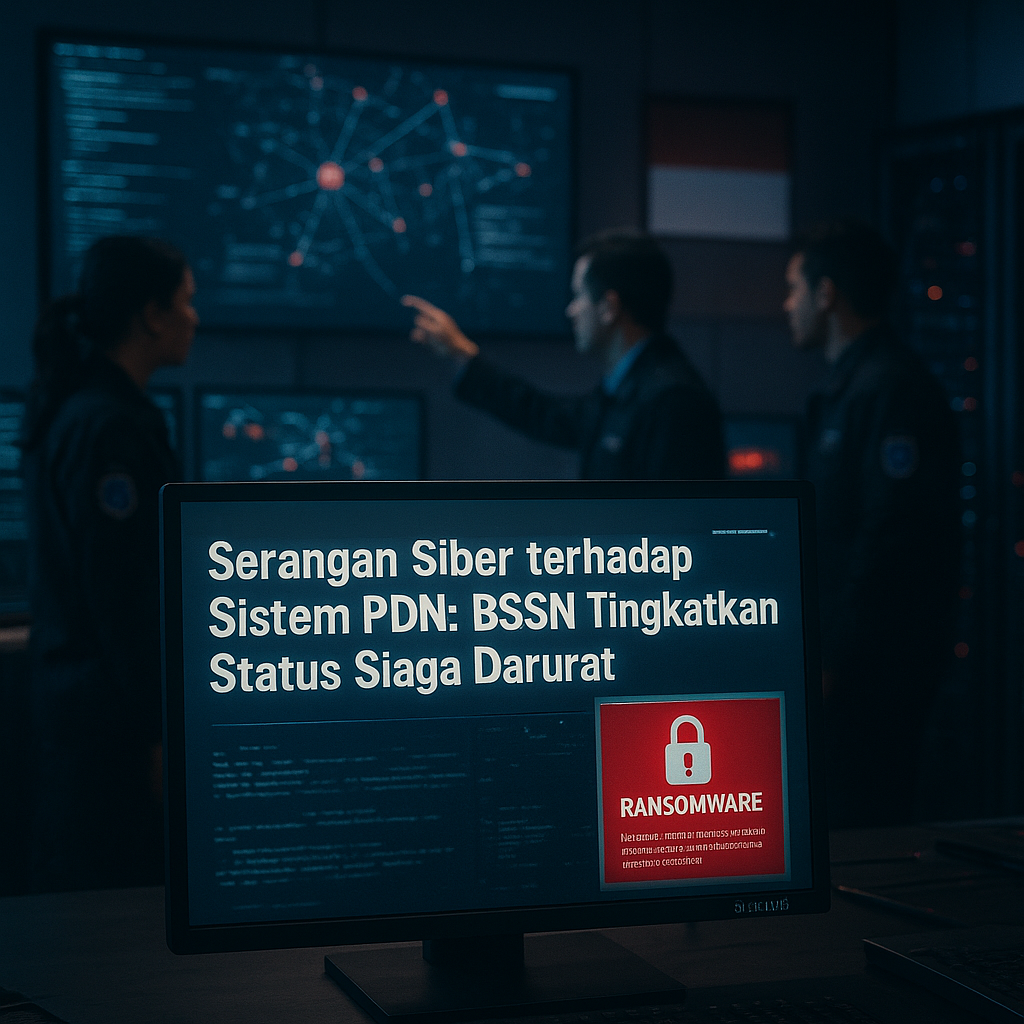
Menurut laporan BSSN, teknik yang dominan digunakan adalah phishing dan ransomware yang diduga dilancarkan oleh kelompok yang memiliki afiliasi dengan kepentingan negara asing. Target yang dipilih sangat strategis, mencakup sistem komando militer dan basis data personel, yang jika berhasil ditembus dapat memberikan akses intelijen tak terbatas kepada lawan. Lonjangan ini memvalidasi prediksi bahwa serangan siber tidak lagi bersifat kriminalitas semata, tetapi telah menjelma menjadi instrumen ancaman strategis yang dirancang untuk melemahkan daya tangkal (deterrence) dan kesiapan tempur tanpa perlu menembakkan satu peluru pun.
Eskalasi Hybrid Warfare: Melemahkan Pertahanan dari Dalam
Dalam doktrin hybrid warfare, serangan siber adalah bagian dari kampanye besar untuk mencapai keunggulan strategis. Dengan menembus server Kemenhan dan data personel TNI, aktor lawan dapat mengumpulkan data intelijen vital, memetakan struktur organisasi militer, dan mengidentifikasi kerentanan personal yang bisa dieksploitasi di masa depan. Implikasi paling serius dari kegagalan pertahanan siber adalah terkikisnya kepercayaan publik dan internal terhadap kemampuan negara melindungi informasi sensitif. Dalam jangka panjang, kebocoran data intelijen dapat melumpuhkan kemampuan perencanaan strategis dan membuat sistem komando rentan terhadap manipulasi atau gangguan total pada saat kritis, sebuah skenario yang secara fundamental mengancam kedaulatan operasional militer Indonesia.
Respons Kebijakan: Urgensi Pembentukan Cyber Defense Command
Untuk menjawab tantangan ini, para analis merekomendasikan percepatan pembentukan Cyber Defense Command (CDC) di bawah Mabes TNI sebagai institusi yang memusatkan komando operasi siber ofensif dan defensif. Langkah ini harus didukung oleh peningkatan signifikan anggaran keamanan siber dari 0,5% menjadi 1% dari total APBN Pertahanan—sebuah investasi krusial untuk pengadaan teknologi deteksi ancaman dan rekrutmen operator siber spesialis. Selain itu, penguatan koordinasi dengan ASEAN CERT menjadi keniscayaan diplomasi keamanan regional, mengingat serangan hybrid warfare seringkali melintasi batas yurisdiksi negara dan memerlukan platform berbagi intelijen serta respons kolektif. Kebijakan ini bukan lagi wacana; ancaman strategis yang telah terbukti nyata mengharuskan adanya aksi konkret dan cepat dari seluruh pemangku kepentingan di sektor pertahanan.
Ke depan, tantangan terbesar Indonesia bukan hanya pada aspek teknologi atau anggaran, melainkan pada adaptasi doktrin pertahanan nasional itu sendiri. Paradigma konvensional harus bertransformasi untuk menempatkan sektor siber sebagai domain operasi utama, setara dengan darat, laut, dan udara. Risiko kehilangan data intelijen dan kerentanan sistem komando adalah ancaman eksistensial yang dapat menetralisir seluruh keunggulan militer konvensional dalam hitungan detik. Oleh karena itu, akselerasi pembentukan CDC dan peningkatan kapasitas pertahanan siber nasional bukan lagi opsi kebijakan, melainkan keharusan strategis untuk menjaga kedaulatan informasi dan kontinuitas komando pertahanan negara di era konflik digital yang semakin kompleks ini.