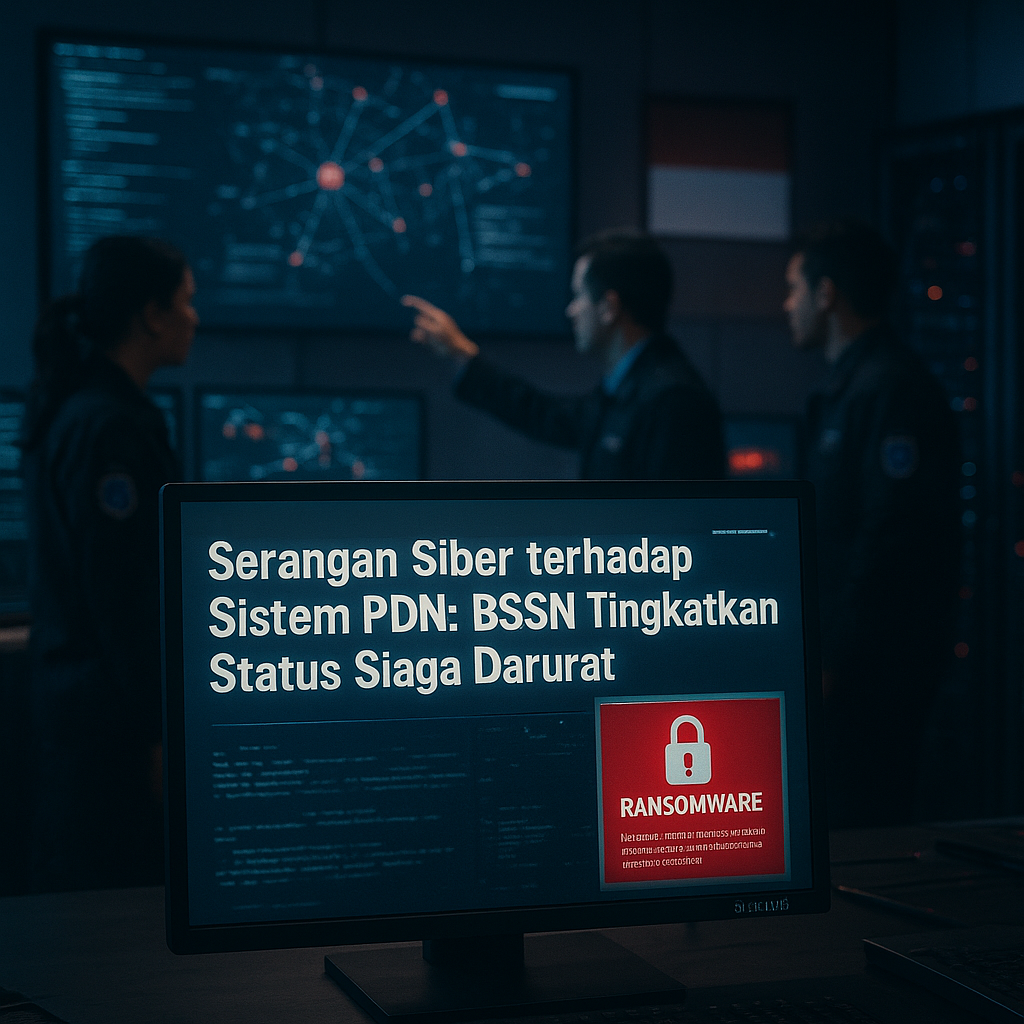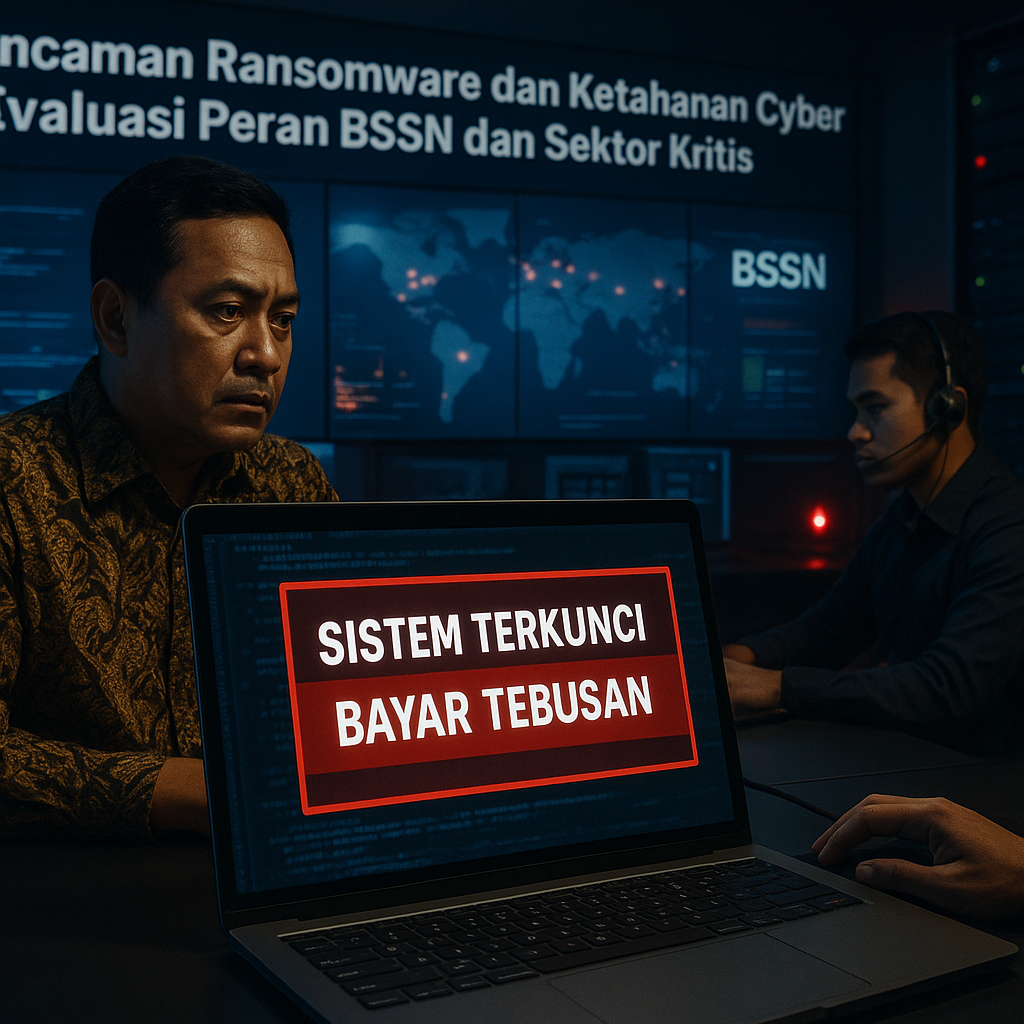
Indonesia saat ini menghadapi peningkatan signifikan dalam serangan siber, khususnya serangan ransomware yang menargetkan lembaga pemerintah dan sektor kritis. Fenomena ini menyoroti urgensi penguatan ketahanan cyber nasional sebagai bagian integral dari keamanan nasional. Badan Siber dan Sandi Negara (BSSN) yang ditunjuk sebagai koordinator utama keamanan siber masih menghadapi tantangan struktural, baik dari segi kapasitas teknis maupun koordinasi lintas sektor. Kondisi ini menuntut evaluasi mendalam terhadap peran BSSN dan efektivitas arsitektur keamanan siber Indonesia dalam melindungi infrastruktur vital negara.
Signifikansi Strategis Serangan Ransomware terhadap Infrastruktur Kritis
Serangan ransomware terhadap sektor kritis seperti energi, transportasi, kesehatan, dan keuangan memiliki konsekuensi strategis yang melampaui kerugian finansial. Gangguan pada layanan publik dan stabilitas ekonomi akibat serangan cyber dapat melumpuhkan fungsi pemerintahan dan mengancam kepercayaan masyarakat. Dalam konteks ini, keamanan siber tidak lagi semata-mata isu teknologi, melainkan telah berevolusi menjadi dimensi penting pertahanan non-militer. Ancaman ini memperkuat argumen bahwa ketahanan cyber nasional harus diposisikan setara dengan pertahanan konvensional dalam kerangka keamanan nasional. Kerentanan sistem digital dan rendahnya kesadaran keamanan di instansi pemerintah memperbesar permukaan serangan, sehingga meningkatkan risiko dampak strategis yang lebih luas.
Tantangan Koordinasi dan Kapasitas BSSN dalam Menghadapi Ancaman Cyber
Meskipun BSSN telah dibentuk sebagai garda terdepan keamanan siber, realitas di lapangan menunjukkan adanya kesenjangan antara mandat dan kemampuan operasional. Hambatan utama meliputi keterbatasan sumber daya manusia yang ahli di bidang cyber, fragmentasi wewenang antara BSSN, Kementerian Komunikasi dan Informatika (Kominfo), serta sektor swasta. Koordinasi yang belum optimal menyebabkan respons terhadap insiden ransomware seringkali lambat dan tidak terintegrasi. Selain itu, kurangnya budaya keamanan siber di institusi publik membuat langkah preventif seperti pembaruan sistem dan pelatihan personel belum berjalan maksimal. Tanpa perbaikan menyeluruh, celah ini akan terus dieksploitasi oleh aktor ancaman, baik dari dalam negeri maupun asing.
Dari perspektif kebijakan, Indonesia memerlukan penguatan kerangka regulasi perlindungan data pribadi dan insiden siber berbasis risiko. Peningkatan investasi dalam kapabilitas deteksi dini dan respons cepat menjadi prioritas mutlak, termasuk pembangunan pusat operasi keamanan siber (SOC) nasional yang mampu memonitor ancaman secara real-time. Kerja sama internasional, terutama dalam pertukaran intelijen cyber dan praktik terbaik, juga krusial untuk mengantisipasi serangan yang bersifat lintas batas. Lebih dari itu, pengembangan sumber daya manusia melalui pendidikan dan sertifikasi khusus cyber harus dipercepat, sembari memperkuat sinergi antara BSSN, Kominfo, pelaku usaha, dan akademisi. Tanpa langkah terpadu, risiko serangan ransomware yang berdampak strategis akan terus membayangi stabilitas nasional.
Ke depan, evaluasi peran BSSN dan ketahanan cyber nasional harus menjadi agenda permanen dalam rapat koordinasi tingkat menteri bidang politik, hukum, dan keamanan. Pelembagaan keamanan siber sebagai pilar pertahanan non-militer membutuhkan komitmen politik yang kuat, alokasi anggaran yang memadai, serta transformasi budaya organisasi di seluruh sektor publik. Hanya dengan pendekatan yang komprehensif dan kolaboratif, Indonesia dapat mengurangi kerentanan terhadap ransomware dan ancaman cyber lainnya, sekaligus menjaga kedaulatan digital dan ketahanan nasional di era disrupsi teknologi.