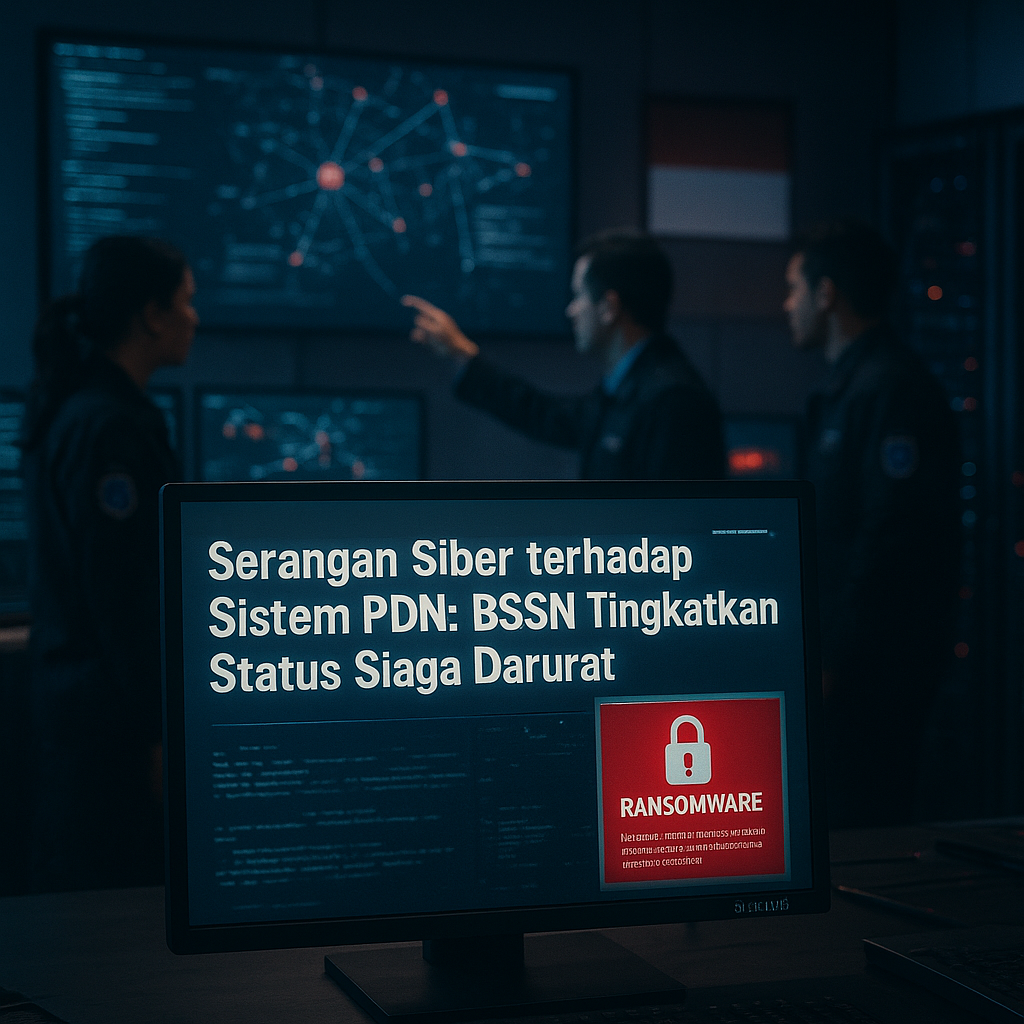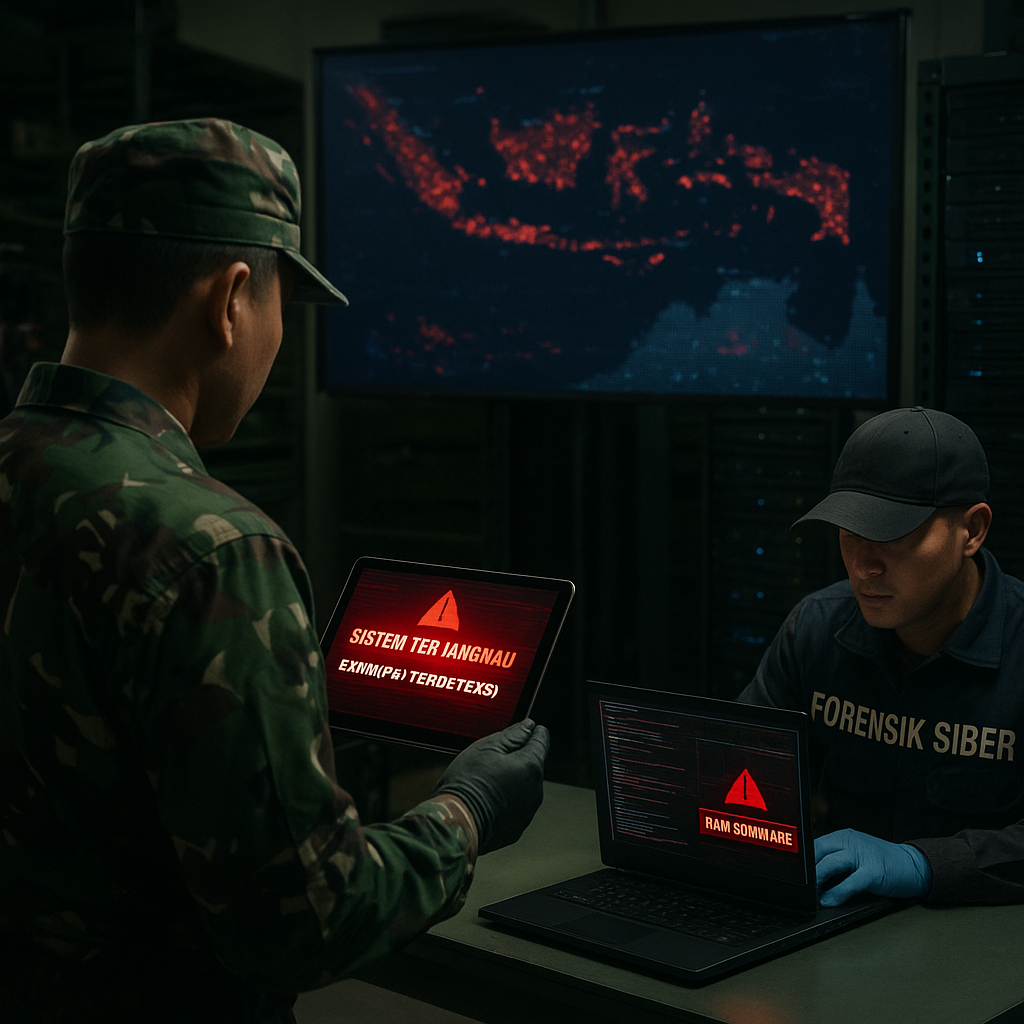
Pada Agustus 2026, Badan Siber dan Sandi Negara (BSSN) mengonfirmasi terjadinya serangan ransomware yang menargetkan sistem logistik TNI Angkatan Darat. Insiden ini segera dikategorikan sebagai ancaman hibrida karena tidak hanya melumpuhkan akses data melalui enkripsi berbahaya, tetapi juga diikuti oleh upaya disinformasi yang menyasar moral personel dan publik. Meskipun operasional inti pertahanan tidak mengalami kelumpuhan total, peristiwa ini membuka kerentanan struktural dalam infrastruktur digital pertahanan Indonesia. Analis intelijen mencatat adanya indikasi kuat keterlibatan aktor negara, dengan motif yang tidak semata-mata finansial, melainkan pengintaian sistem dan pelemahan moral satuan tempur. Dalam konteks geopolitik kawasan Indo-Pasifik yang semakin kompetitif, serangan semacam ini merepresentasikan pergeseran taktik dari konvensional ke ranah siber yang lebih sulit dideteksi dan diatribusikan.
Signifikansi Strategis dan Implikasi Kebijakan
Serangan ransomware pada infrastruktur pertahanan Indonesia memiliki signifikansi strategis yang melampaui dampak teknis. Pertama, insiden ini memperlihatkan bahwa sistem pengadaan, distribusi, dan pemeliharaan alat utama sistem pertahanan (alutsista) rentan terhadap manipulasi digital. Kedua, modus hibrida—menggabungkan serangan siber dan disinformasi—menunjukkan bahwa lawan potensial berusaha melemahkan Indonesia dari dalam tanpa perlu konfrontasi militer terbuka. Sebagai respons, pemerintah mempercepat pembentukan Komando Pertahanan Siber (KOMSI) serta memperketat audit keamanan di seluruh matra TNI. Implikasi kebijakan yang mendesak adalah perlunya peningkatan kapasitas sumber daya manusia siber, baik melalui pendidikan formal maupun latihan bersama. Selain itu, kerja sama internasional dalam pertukaran informasi ancaman menjadi keniscayaan, mengingat serangan siber sering kali berasal dari yurisdiksi lintas batas. Dengan kata lain, keamanan siber kini merupakan elemen integral dari postur pertahanan negara.
Prospek Perang Hibrida di Masa Depan
Ke depan, perang hibrida diprediksi menjadi mode konflik yang paling mungkin dihadapi Indonesia. Serangan ransomware pada sistem logistik TNI AD hanyalah satu contoh awal dari spektrum ancaman yang lebih luas, meliputi sabotase jaringan komunikasi, manipulasi data intelijen, dan serangan terhadap infrastruktur kritis sipil seperti listrik atau transportasi. Risiko terbesar terletak pada efek kumulatif: meskipun setiap serangan tampak terisolasi, akumulasi kerentanan dapat mengikis kepercayaan publik terhadap kemampuan pemerintah melindungi data dan keamanan nasional. Di sisi lain, insiden ini juga membuka peluang bagi Indonesia untuk mempercepat modernisasi pertahanan sibernya. Dengan adanya KOMSI, diharapkan terbentuk rantai komando yang jelas, prosedur respons insiden yang teruji, dan budaya keamanan siber di seluruh institusi pertahanan. Transformasi ini memerlukan investasi berkelanjutan, tidak hanya pada perangkat keras dan perangkat lunak, tetapi juga pada pengembangan talenta dan kerja sama multilateral.
Secara keseluruhan, serangan ransomware terhadap infrastruktur pertahanan Indonesia bukanlah insiden yang berdiri sendiri. Ia merupakan sinyal awal dari era baru konflik hibrida di mana ranah siber menjadi medan tempur utama. Bagi para pembuat kebijakan, urgensi untuk membangun ketahanan siber nasional tidak lagi dapat ditunda. Langkah-langkah seperti pembentukan KOMSI dan audit keamanan merupakan fondasi awal, namun keberhasilan jangka panjang bergantung pada komitmen politik, alokasi anggaran yang memadai, dan kemitraan strategis dengan negara-negara sahabat serta sektor swasta. Dalam konteks ini, analis intelijen dan akademisi perlu terus memantau evolusi taktik aktor negara serta mengembangkan kerangka deteksi dini yang adaptif. Hanya dengan pendekatan komprehensif, Indonesia dapat mengurangi risiko serupa di masa mendatang dan mempertahankan kedaulatan di era digital.