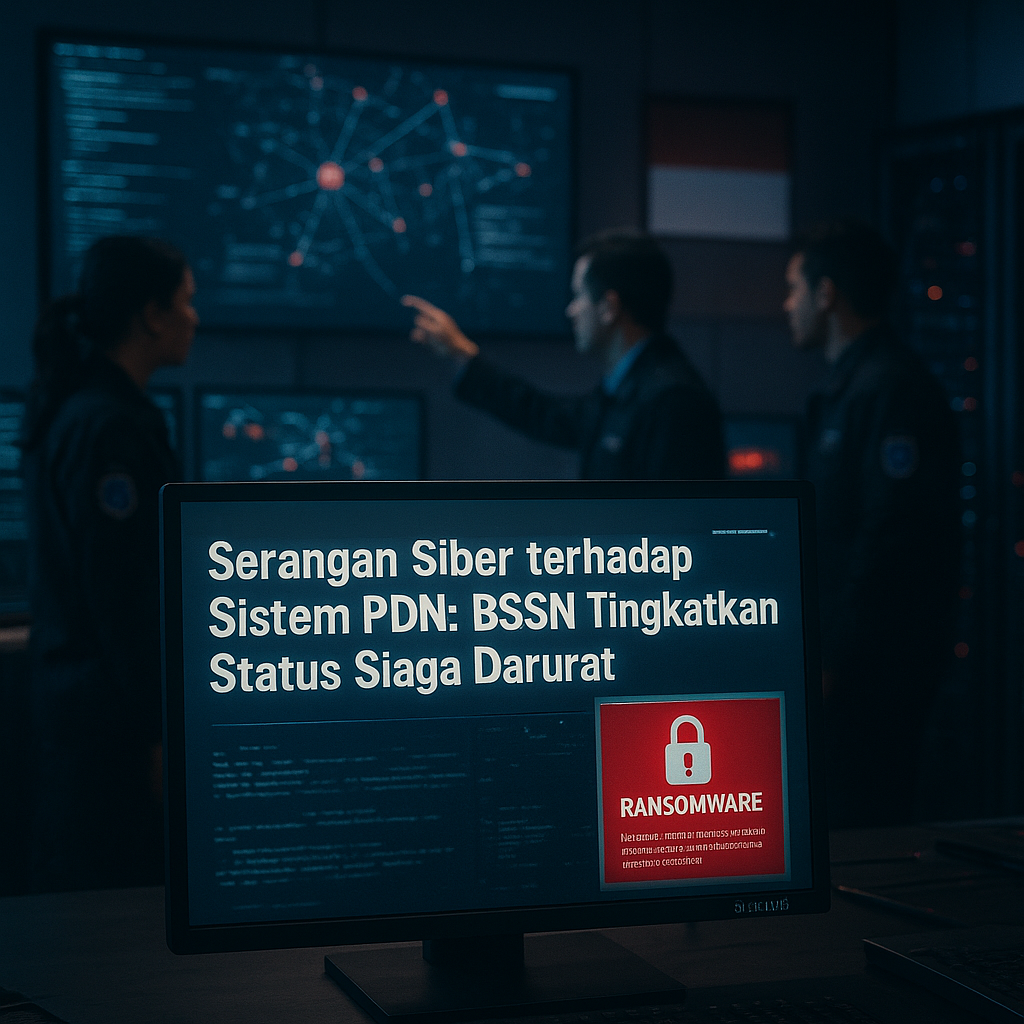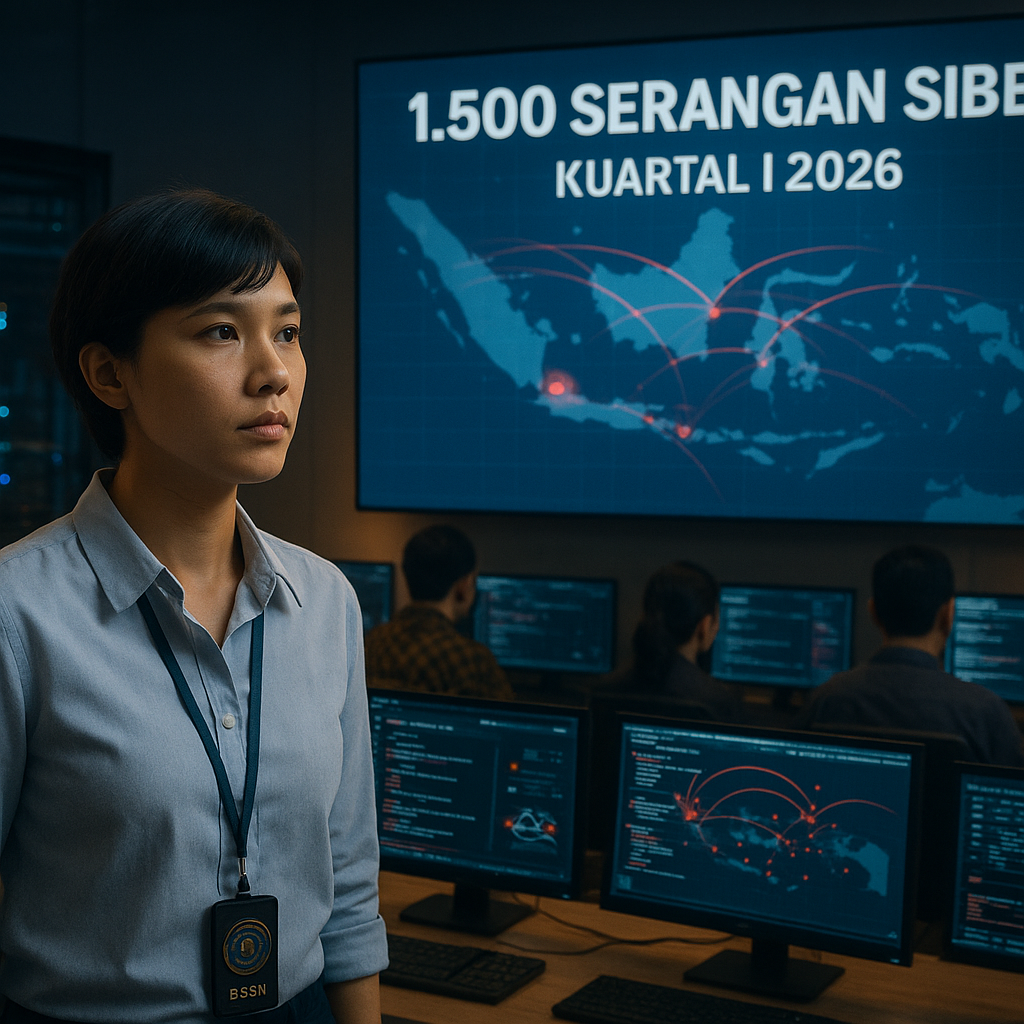
Badan Siber dan Sandi Negara (BSSN) mencatat 1.500 serangan siber terhadap infrastruktur kritikal sepanjang kuartal I-2026, dengan sasaran yang membentang dari pusat data pertahanan hingga sektor perbankan. Angka tersebut bukan sekadar statistik teknis, melainkan indikator bahwa ancaman siber telah bergeser dari gangguan episodik menjadi tekanan sistematis terhadap simpul-simul simpul kehidupan bernegara. Bagi Indonesia, lonjakan ini menegaskan urgensi peningkatan keamanan digital nasional, khususnya pada infrastruktur kritikal yang menjadi tulang punggung kedaulatan dan stabilitas ekonomi. Volume serangan sebesar itu dalam satu kuartal menunjukkan bahwa persoalan yang dihadapi bukan lagi ketersediaan perangkat atau kapasitas teknis semata, melainkan kemampuan negara mengelola tekanan yang berlangsung terus-menerus dan simultan di beberapa sektor sekaligus.
Aktor, Motif, dan Pergeseran Ancaman ke Ruang Abu-Abu
Laporan BSSN mengidentifikasi dua kategori aktor utama dalam lanskap ancaman siber nasional. Kelompok hacktivist umumnya bermotif ideologis dan cenderung meninggalkan jejak yang terlihat, sementara aktor negara beroperasi lebih senyap, memanfaatkan plausible deniability, dan kerap menumpang pada infrastruktur kelompok lain. Dalam ekosistem semacam ini, aksi hacktivist dapat berfungsi sebagai lapisan pengalih perhatian, sementara operasi yang lebih terarah berlangsung di baliknya. Pola tersebut menempatkan atribusi sebagai persoalan strategis tersendiri: setiap insiden menuntut pembacaan berlapis untuk membedakan gangguan yang bersifat demonstratif dari operasi yang sesungguhnya tengah dipersiapkan.
Pemilihan sasaran yang mencakup pusat data pertahanan dan sistem perbankan secara simultan menunjukkan orientasi yang bukan sekadar eksploitasi kerentanan teknis, melainkan upaya memetakan dan menekan fungsi-fungsi strategis. Pusat data pertahanan berkaitan langsung dengan kedaulatan dan kemampuan komando; sektor perbankan menyangkut stabilitas ekonomi dan kepercayaan publik. Kombinasi keduanya menempatkan ancaman siber sebagai instrumen tekanan lintas domain, bukan persoalan sektoral yang dapat diselesaikan secara terpisah oleh masing-masing kementerian atau lembaga.
Dalam konteks geopolitik, pola ini sejalan dengan kecenderungan global di mana persaingan antarnegara bergeser ke ruang abu-abu (gray zone). Operasi siber menawarkan atribusi yang sulit dibuktikan, biaya yang relatif rendah, dan dampak yang dapat dieskalasi secara bertahap. Bagi Indonesia, posisi sebagai negara dengan infrastruktur digital yang tumbuh cepat namun masih dalam tahap penguatan tata kelola membuat permukaan serangan (attack surface) melebar lebih cepat daripada kapasitas pertahanannya. Kondisi ini memperkuat perlunya pendekatan yang lebih terintegrasi dalam keamanan digital nasional, tidak hanya bertumpu pada respons insiden, tetapi juga pada antisipasi terhadap pola tekanan jangka panjang.
Implikasi Kebijakan: Menuju Doktrin dan Komando Siber Terpadu
Merespons perkembangan tersebut, Menteri Komunikasi dan Informatika menginstruksikan percepatan implementasi kebijakan keamanan siber nasional. Namun, percepatan kebijakan administratif tidak otomatis menjawab kebutuhan pertahanan yang bersifat doktrinal. Indonesia tercatat belum memiliki doktrin perang siber yang terintegrasi di lingkungan TNI. Ketiadaan doktrin berarti respons terhadap insiden cenderung bersifat reaktif, terfragmentasi antar-lembaga, dan sulit diterjemahkan menjadi mandat operasional yang jelas, termasuk dalam hal eskalasi dan aturan keterlibatan (rules of engagement).
Ke depan, risiko utama adalah semakin melebarnya kesenjangan antara kecepatan serangan dan kemampuan respons. Tanpa kerangka doktrinal yang baku, setiap insiden berpotensi menyerap waktu koordinasi yang justru dimanfaatkan lawan untuk memperluas penetrasi. Sebaliknya, momentum lonjakan ancaman ini dapat menjadi peluang konsolidasi: penataan kewenangan antar-lembaga, standardisasi protokol eskalasi, serta penegasan rantai komando siber yang menyatukan dimensi pertahanan, ekonomi, dan keamanan digital. Bagi pembaca kebijakan, pertanyaan strategisnya bukan lagi berapa banyak serangan yang tercatat, melainkan seberapa cepat negara mampu mengubah data peringatan BSSN menjadi keputusan operasional yang terukur dan terkoordinasi.