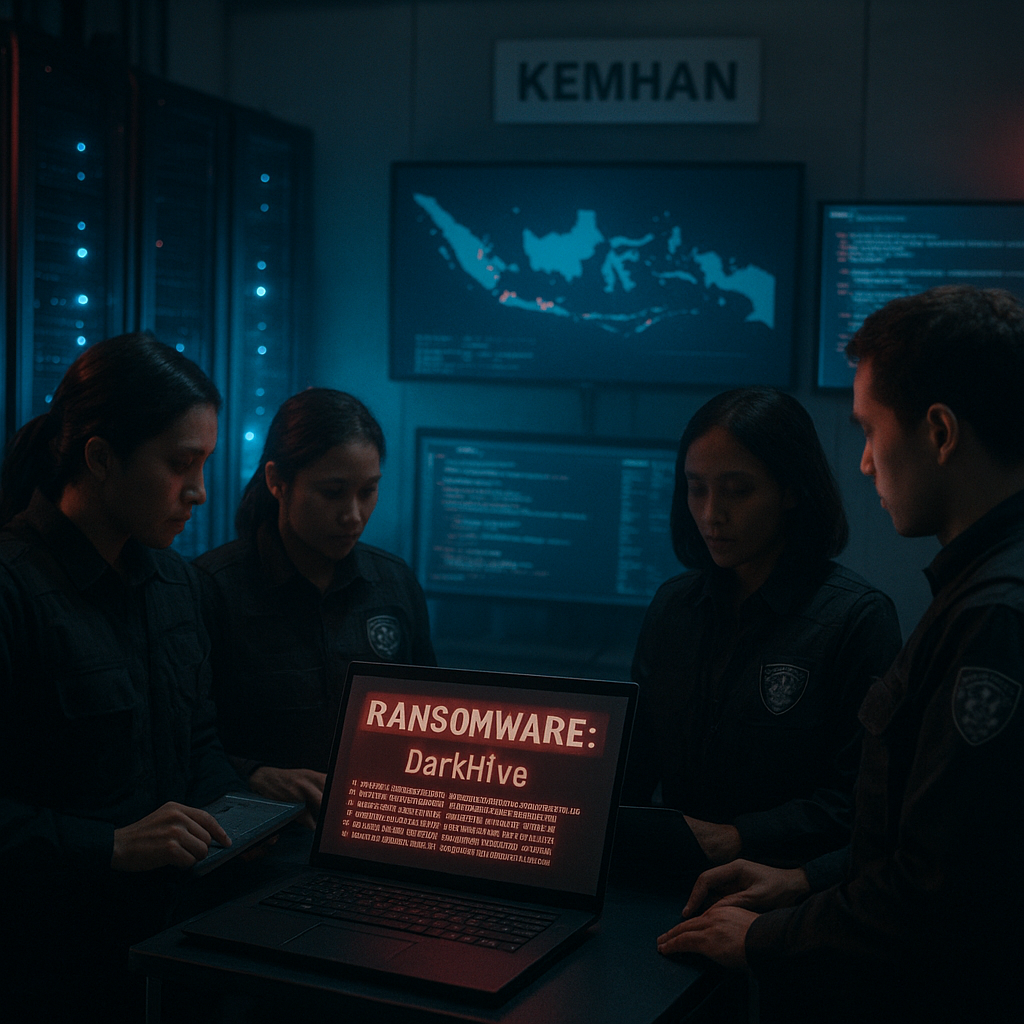
Pada 20 Juli 2026, Kementerian Pertahanan RI (Kemhan) secara resmi mengonfirmasi terjadinya serangan ransomware yang menargetkan server pusat data personel dan logistik. Insiden ini, yang diklaim oleh kelompok peretas 'DarkHive', menandai eskalasi signifikan dalam spektrum ancaman siber terhadap infrastruktur pertahanan nasional. Keberhasilan mereka mengeksfiltrasi data sensitif membuka babak baru dalam dinamika perang siber yang dihadapi Indonesia, mengingat target yang dibidik merupakan elemen krusial dalam rantai komando dan dukungan logistik TNI.
Signifikansi Strategis dan Kerentanan Sistem
Serangan ransomware ini memiliki dampak yang melampaui gangguan operasional semata. Di tengah upaya TNI yang gencar mengintegrasikan sistem digital untuk komando dan kontrol, insiden ini secara gamblang memperlihatkan kelemahan dalam postur keamanan cyber pertahanan Indonesia. Akses terhadap data personel dan logistik oleh aktor asing—yang menurut Pusintelad (TNI Cyber Command) berasal dari luar negeri—membuka potensi kebocoran data intelijen operasional yang sangat riskan. Keberhasilan serangan ini mengindikasikan bahwa pertahanan perimeter konvensional tidak lagi memadai untuk menghadapi ancaman siber yang semakin canggih dan terstruktur. Dari perspektif geopolitik, kelompok seperti 'DarkHive' tidak hanya beroperasi secara kriminal, tetapi juga berpotensi menjadi proksi bagi kepentingan negara lain yang ingin melemahkan kapabilitas pertahanan Indonesia melalui jalur asimetris.
Implikasi terhadap Pertahanan dan Arah Kebijakan
Respons cepat TNI Cyber Command yang mengaktifkan prosedur tanggap darurat dan melakukan isolasi sistem merupakan langkah tepat secara taktis. Namun, secara strategis, insiden ini menjadi panggilan untuk reformasi fundamental. Kebijakan ke depan tidak bisa lagi bersifat reaktif. Diperlukan inisiatif strategis berupa pembentukan cadangan siber nasional yang mampu dimobilisasi secara cepat, pelatihan massal personel TNI dan ASN Kemhan dalam kesadaran keamanan cyber (cyber hygiene), serta penguatan kolaborasi antara BSSN, sektor swasta, dan komunitas intelijen. Tanpa langkah ini, risiko laten seperti kebocoran data intelijen operasional akan terus menghantui setiap upaya digitalisasi pertahanan. Lebih jauh, Indonesia perlu memandang insiden ini sebagai momentum untuk memperkuat diplomasi siber di forum regional ASEAN dan global, mengingat serangan lintas batas memerlukan kerja sama antar-negara dalam penegakan hukum dan berbagi intelijen ancaman.
Ke depannya, Indonesia perlu memandang serangan ransomware ini sebagai titik balik dalam membangun arsitektur keamanan cyber yang tangguh dan proaktif. Kelompok seperti 'DarkHive' tidak hanya menargetkan data, tetapi juga kepercayaan publik terhadap kemampuan negara dalam melindungi kepentingan nasional di ranah siber. Oleh karena itu, integrasi antara kebijakan pertahanan, diplomasi siber, dan investasi sumber daya manusia menjadi keniscayaan. Refleksi strategis yang paling mendesak adalah bagaimana membangun resiliensi sistem dari hulu ke hilir, mulai dari pengamanan data di tingkat pusat hingga kebijakan kontra-intelijen siber di tingkat operasional. Potensi risiko ke depan mencakup kemungkinan serangan lanjutan terhadap infrastruktur kritis TNI lainnya, sementara peluangnya terletak pada pengembangan kapabilitas siber ofensif yang dapat digunakan untuk menghalau dan membalas serangan pada tahap awal.