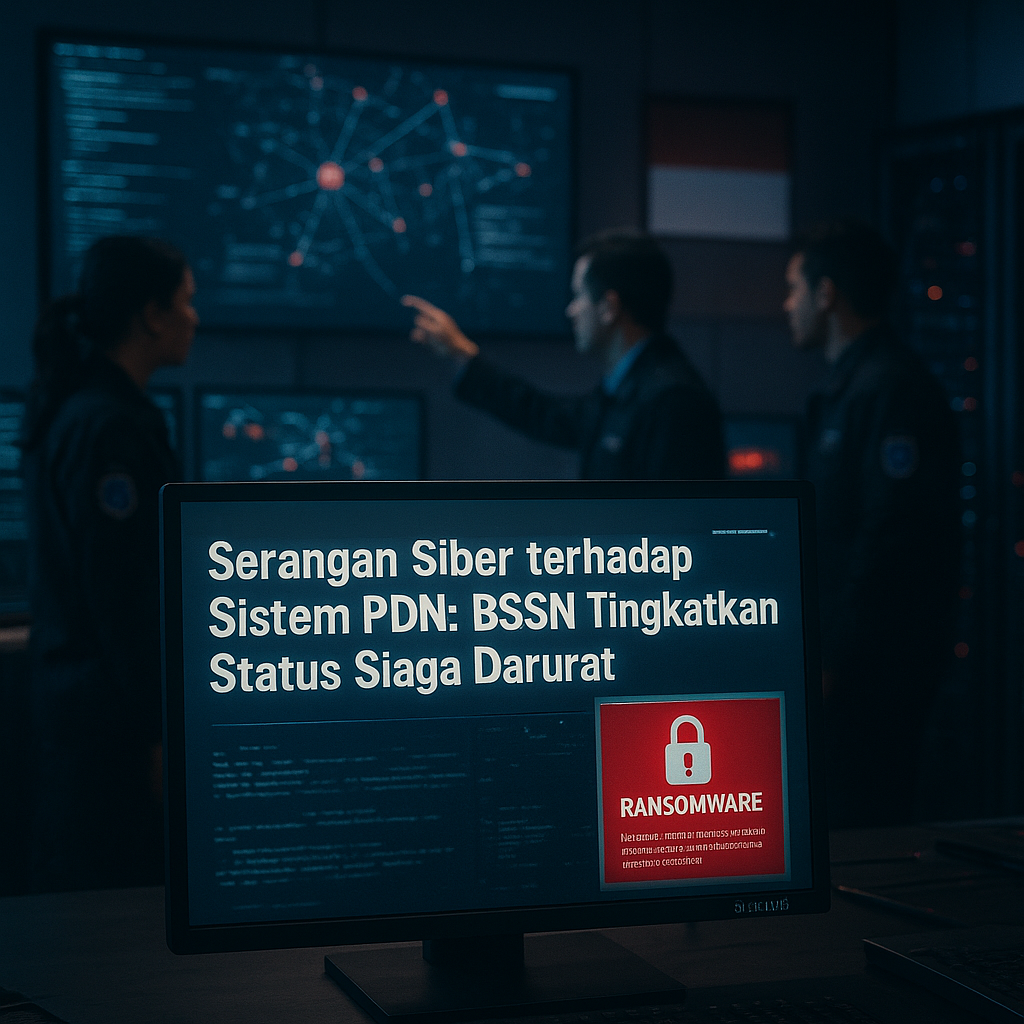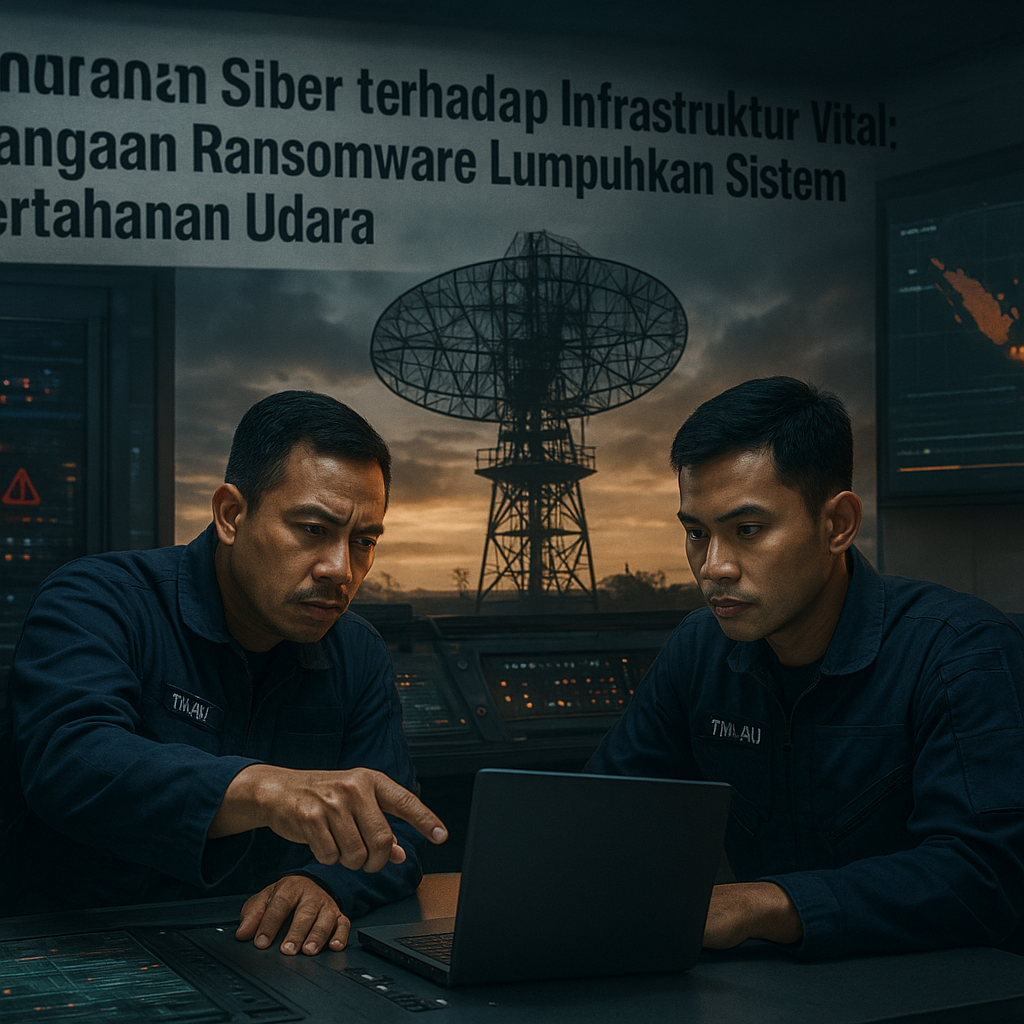
Pada Juni 2026, sistem jaringan pertahanan udara di sejumlah pangkalan TNI Angkatan Udara (TNI AU) mengalami serangan ransomware yang melumpuhkan operasional radar dan komunikasi selama 12 jam. Peristiwa ini menandai eskalasi signifikan dalam ancaman siber terhadap infrastruktur vital nasional, khususnya sektor pertahanan. Badan Siber dan Sandi Negara (BSSN) mengidentifikasi pelaku sebagai grup hacker asing yang mengeksploitasi kelemahan protokol keamanan. Pemerintah segera memberlakukan protokol darurat siber dan meningkatkan investasi pada enkripsi serta pelatihan sumber daya manusia. Serangan ini bukan sekadar gangguan teknis, melainkan sebuah pukulan terhadap kedaulatan operasional pertahanan udara Indonesia.
Signifikansi Strategis: Perang Hibrida dan Kerentanan Infrastruktur Vital
Serangan ransomware terhadap sistem pertahanan udara menunjukkan betapa rentannya infrastruktur vital terhadap taktik perang hibrida. Dalam spektrum konflik modern, serangan siber mampu menonaktifkan aset-aset strategis tanpa perlu mobilisasi militer konvensional. Gangguan selama 12 jam pada radar dan komunikasi berarti hilangnya deteksi dini dan koordinasi tempur yang krusial. Ini adalah celah yang dapat dimanfaatkan lawan untuk melakukan penetrasi udara atau operasi intelijen. Secara geopolitik, insiden ini mengingatkan bahwa Indonesia berada dalam lingkungan keamanan regional yang kompetitif, di mana aktor negara maupun non-negara dapat menguji ketahanan siber pertahanan nasional. Kemampuan untuk pulih dalam waktu singkat memang menunjukkan kesiapan awal, namun kerentanan fundamental tetap menjadi perhatian utama bagi para pembuat kebijakan.
Implikasi Kebijakan dan Langkah Ke Depan
Pasca-serangan, pemerintah bergerak cepat dengan memberlakukan protokol darurat siber dan mengalokasikan anggaran tambahan untuk enkripsi serta pelatihan SDM. Namun, implikasi strategisnya lebih dalam: peristiwa ini mendorong revisi Undang-Undang Keamanan Siber agar respons cepat dapat dilakukan tanpa hambatan birokrasi. Lebih jauh lagi, integrasi antara TNI, BSSN, dan operator telekomunikasi menjadi keharusan untuk membentuk cyber command yang terpadu. Langkah ini sejalan dengan praktik di negara-negara maju yang telah memiliki komando siber tersendiri di bawah struktur pertahanan. Potensi risiko ke depan mencakup kemungkinan serangan lanjutan yang lebih masif, terutama jika celah keamanan tidak sepenuhnya ditutup. Peluang yang muncul adalah akselerasi pengembangan ekosistem keamanan siber nasional, termasuk pendirian pusat operasi siber (SOC) terintegrasi dan peningkatan kerja sama internasional dalam pertukaran intelijen ancaman.
Insiden Juni 2026 menjadi titik balik dalam kesadaran strategis Indonesia terhadap ancaman siber pada infrastruktur vital. Serangan ini membuktikan bahwa pertahanan udara modern tidak lagi hanya bergantung pada kemampuan radar atau misil, tetapi juga pada ketangguhan sistem siber yang mendukungnya. Para analis intelijen dan pembuat kebijakan harus memandang peristiwa ini sebagai peringatan dini untuk memperkuat arsitektur keamanan siber secara holistik. Ke depan, pembentukan cyber command yang otonom dan revisi UU Keamanan Siber bukan lagi opsi, melainkan kebutuhan mendesak untuk menjaga kedaulatan operasional pertahanan Indonesia di era perang hibrida.