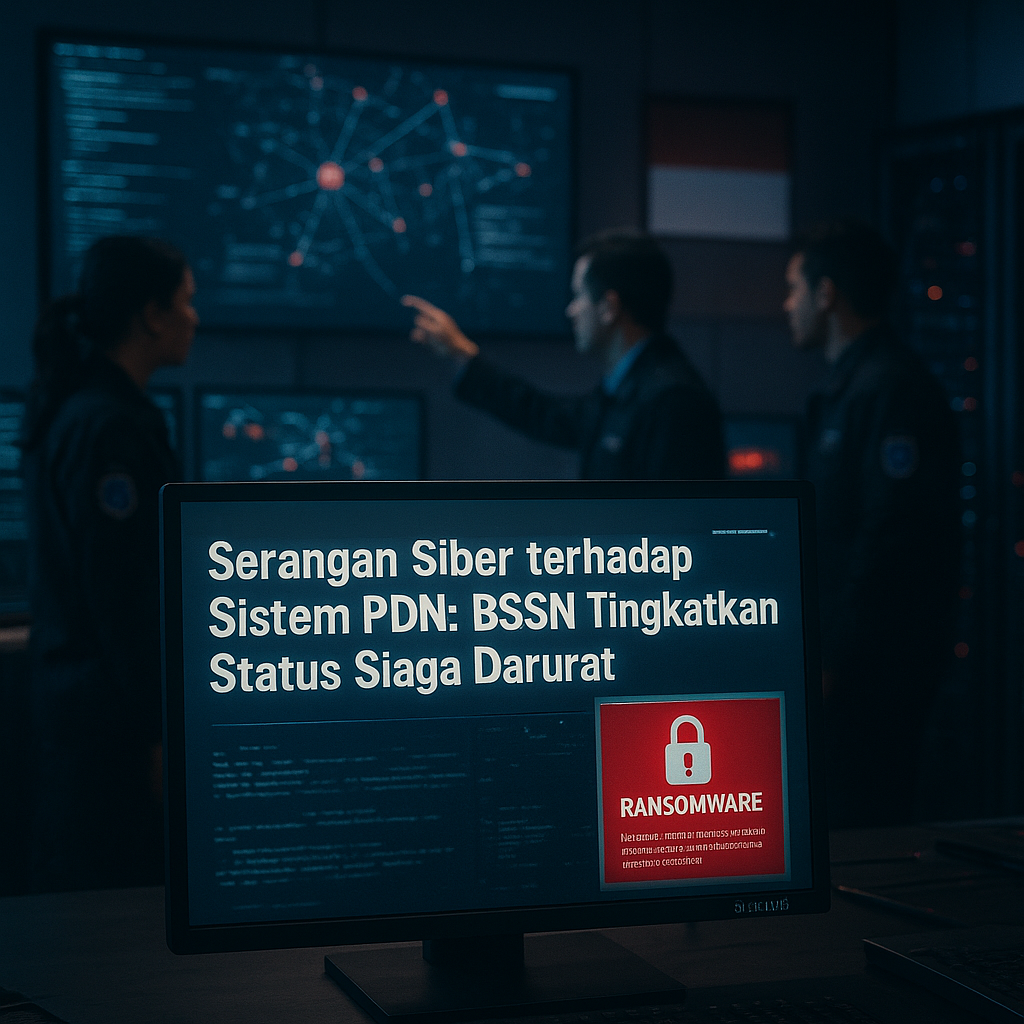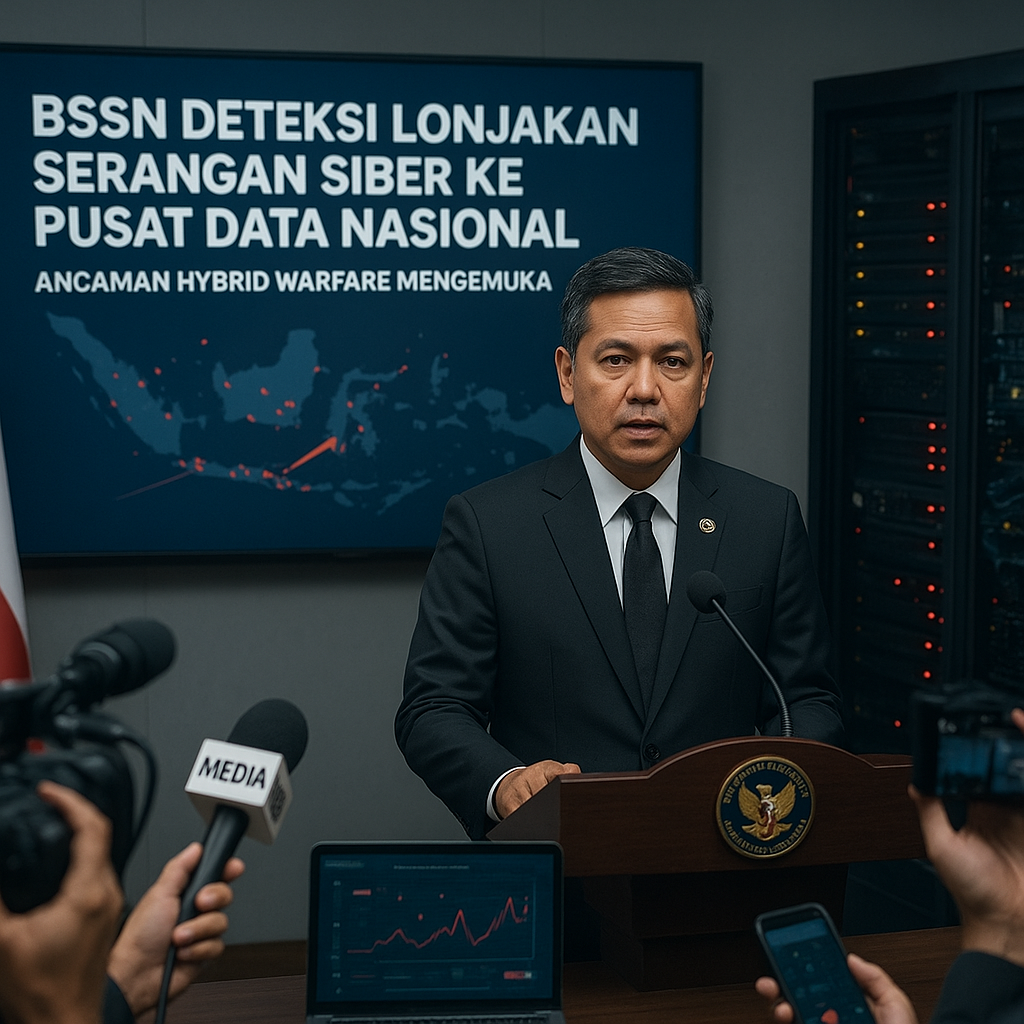
Badan Siber dan Sandi Negara (BSSN) melaporkan lonjakan signifikan serangan siber pada kuartal II-2026, dengan target utama pusat data kementerian dan lembaga negara. Modus yang terdeteksi meliputi ransomware, phishing, dan Distributed Denial of Service (DDoS), dan beberapa serangan diduga berasal dari kelompok yang memiliki afiliasi dengan negara tertentu. Fenomena ini tidak hanya mengancam integritas data pemerintahan, tetapi juga menandai eskalasi ancaman siber yang lebih sistemik dalam kerangka keamanan nasional Indonesia. Dalam konteks geopolitik saat ini, peningkatan frekuensi dan kecanggihan serangan siber menunjukkan bahwa Indonesia menjadi arena persaingan kepentingan antarnegara, di mana pusat data nasional menjadi titik rawan yang strategis. Langkah awal BSSN yang berkoordinasi dengan Badan Intelijen Negara (BIN) mengindikasikan adanya dimensi intelijen dalam setiap insiden, memperkuat dugaan bahwa serangan ini bukan sekadar kriminalitas siber biasa, melainkan bagian dari operasi hibrida yang terencana.
Signifikansi Strategis dan Konteks Hybrid Warfare
Menteri Komunikasi dan Digital secara eksplisit menyatakan bahwa serangan siber kini menjadi bagian integral dari hybrid warfare yang mengancam stabilitas nasional. Konsep hybrid warfare merujuk pada kombinasi taktik konvensional dan non-konvensional—termasuk serangan siber, disinformasi, dan tekanan ekonomi—yang digunakan oleh aktor negara untuk melemahkan lawan tanpa harus melibatkan konflik militer terbuka. Dalam konteks Indonesia, lonjakan serangan ke pusat data kementerian dan lembaga negara menunjukkan bahwa infrastruktur digital pemerintah telah menjadi sasaran utama untuk mengganggu layanan publik, mencuri data sensitif, atau bahkan memengaruhi kebijakan. Afiliasi kelompok penyerang dengan negara tertentu mempertegas dimensi geopolitik, di mana Indonesia berada di posisi silang kepentingan antara kekuatan besar yang bersaing di kawasan Indo-Pasifik. Aktor-aktor ini dapat memanfaatkan celah keamanan siber Indonesia untuk memperoleh informasi intelijen atau melumpuhkan sistem administrasi negara secara diam-diam. Dengan demikian, ancaman siber ini bukan hanya persoalan teknis keamanan TI, melainkan ancaman langsung terhadap kedaulatan digital dan stabilitas politik nasional.
Implikasi Kebijakan dan Langkah Ke Depan
BSSN telah meningkatkan sistem deteksi dini serta memperkuat kerja sama dengan BIN sebagai respons awal terhadap lonjakan serangan. Namun, implikasi strategis dari peristiwa ini mendorong pemerintah untuk merevisi Undang-Undang Informasi dan Transaksi Elektronik (UU ITE) agar lebih adaptif terhadap ancaman siber kontemporer. Revisi ini diharapkan dapat memperketat sanksi bagi pelaku serangan siber transnasional serta memperjelas wewenang lembaga dalam merespons insiden secara cepat. Selain itu, wacana pembentukan Cyber Command di bawah TNI semakin mengemuka sebagai langkah untuk mengintegrasikan pertahanan siber ke dalam doktrin militer nasional. Cyber Command akan berfungsi sebagai garda depan dalam menghadapi serangan siber yang bersifat ofensif dan defensif, sejajar dengan matra darat, laut, dan udara. Langkah ini sejalan dengan praktik negara-negara maju yang telah membentuk unit siber militer untuk melindungi infrastruktur kritis dan melakukan operasi kontra-intelijen siber. Namun, implementasinya memerlukan harmonisasi antara kebijakan sipil dan militer agar tidak menimbulkan tumpang tindih kewenangan dengan BSSN atau Kepolisian.
Ke depan, Indonesia harus memperkuat kolaborasi publik-swasta dalam berbagi informasi intelijen siber dan mengembangkan kapasitas deteksi bersama. Sektor swasta, terutama penyedia layanan pusat data dan platform digital, merupakan garis depan pertahanan yang perlu dilibatkan secara formal dalam skema keamanan nasional. Selain itu, literasi digital masyarakat harus ditingkatkan secara masif, karena banyak serangan phishing dan ransomware memanfaatkan celah kesadaran pengguna. Risiko utama ke depan adalah potensi serangan yang lebih kompleks dan terkoordinasi, terutama menjelang agenda politik besar seperti pemilu atau penyelenggaraan acara internasional. Peluang yang terbuka adalah percepatan modernisasi sistem pertahanan siber Indonesia, yang dapat menjadi model bagi negara-negara berkembang di Asia Tenggara. Refleksi strategis dari lonjakan serangan siber ini adalah bahwa keamanan nasional tidak lagi hanya bergantung pada kekuatan militer konvensional, melainkan juga pada ketahanan siber yang terpadu antara pemerintah, militer, intelijen, dan masyarakat. Indonesia perlu segera menetapkan kerangka hukum dan kelembagaan yang jelas untuk menjadikan pertahanan siber sebagai pilar utama dalam strategi keamanan nasional.