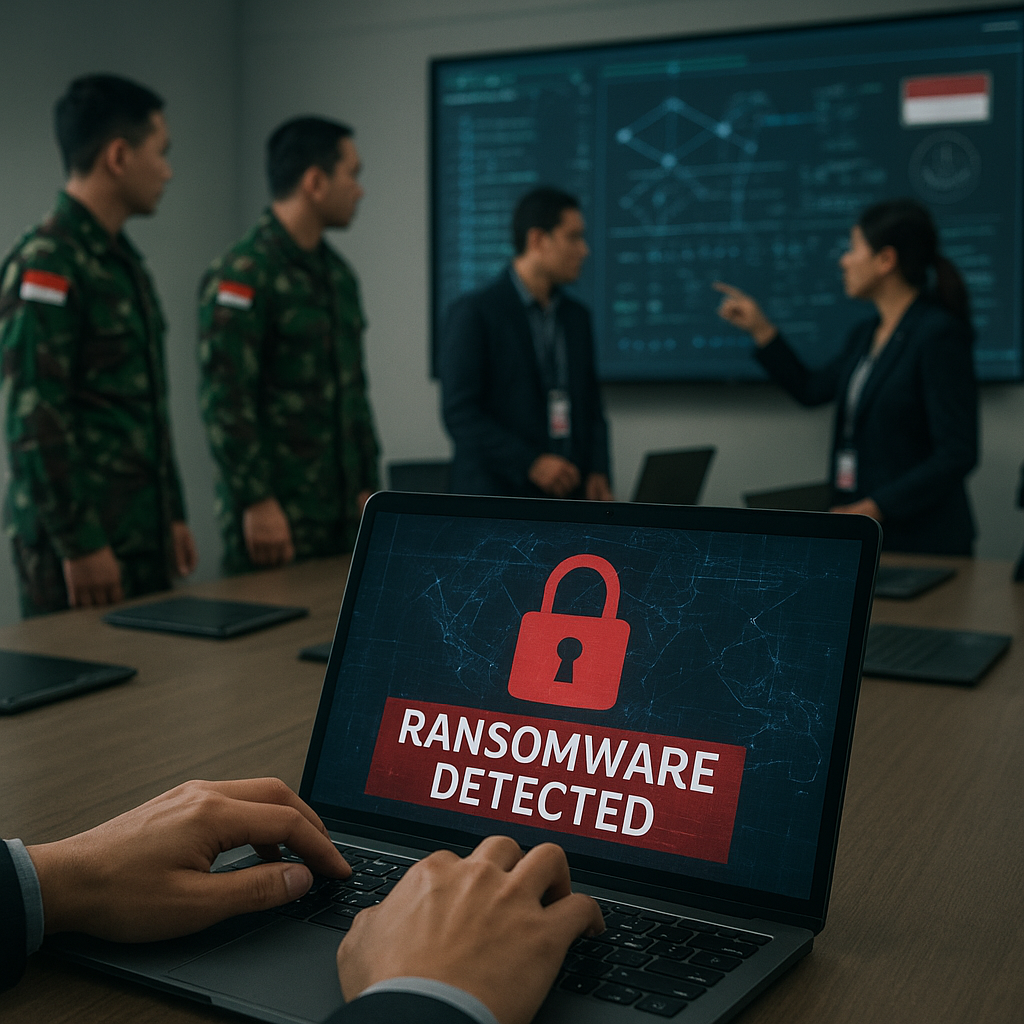
Pada 15 Agustus 2026, Badan Siber dan Sandi Negara (BSSN) bersama Pusat Komando Siber TNI berhasil menggagalkan serangan ransomware yang menargetkan sistem logistik Kementerian Pertahanan. Serangan ini memanfaatkan trojan yang menyamar sebagai pembaruan perangkat lunak dan diduga berasal dari grup hacker yang berafiliasi dengan kepentingan geopolitik tertentu. Tim tanggap darurat BSSN berhasil mengisolasi sistem dalam waktu empat jam, sehingga mencegah kebocoran data sensitif terkait alutsista. Keberhasilan deteksi dini ini menunjukkan pentingnya sinergi antara BSSN dan TNI dalam menghadapi ancaman keamanan siber yang kian kompleks.
Signifikansi Strategis bagi Pertahanan Nasional
Insiden ini menegaskan bahwa ancaman ransomware terhadap infrastruktur pertahanan tidak lagi sekadar gangguan teknis, melainkan telah menjadi instrumen perang hibrida yang dapat digunakan oleh aktor negara maupun non-negara. Kegagalan deteksi dapat mengakibatkan gangguan fatal pada rantai pasok alutsista, yang pada gilirannya melemahkan kesiapsiagaan operasional TNI. Lebih jauh, kebocoran data sensitif berpotensi merusak kepercayaan mitra internasional dalam kerja sama pertahanan. Dari perspektif intelijen, serangan ini mengindikasikan bahwa BSSN dan TNI perlu meningkatkan kapasitas intelijen siber proaktif, termasuk patroli digital dan analisis ancaman secara real-time.
Implikasi Kebijakan dan Rekomendasi Intelijen
Kasus ini memberikan pelajaran berharga tentang perlunya audit keamanan siber berkala terhadap seluruh vendor perangkat lunak yang digunakan oleh TNI. BSSN telah merekomendasikan evaluasi ketat terhadap rantai pasok teknologi, terutama untuk sistem yang terintegrasi dengan logistik pertahanan. Ke depan, pengembangan sistem deteksi dini berbasis kecerdasan buatan dan berbagi informasi intelijen antar lembaga menjadi krusial. Selain itu, kerja sama dengan badan siber negara sahabat dapat memperkuat postur pertahanan siber nasional. Risiko utama yang perlu diantisipasi adalah meningkatnya frekuensi dan kecanggihan serangan ransomware yang menyasar data sensitif, sehingga investasi dalam sumber daya manusia dan teknologi siber harus menjadi prioritas dalam kebijakan pertahanan.
Secara keseluruhan, respons cepat BSSN dan TNI menunjukkan ketahanan yang baik, namun ancaman yang terus berevolusi menuntut adaptasi strategi secara berkelanjutan. Penguatan budaya keamanan siber di seluruh jajaran pertahanan, mulai dari personel hingga sistem, merupakan langkah fundamental untuk menjaga kedaulatan data dan kelangsungan operasi militer. Refleksi strategis dari peristiwa ini adalah bahwa pertahanan siber tidak lagi dapat dipisahkan dari pertahanan konvensional; keduanya harus berjalan beriringan dalam kerangka keamanan nasional yang komprehensif.