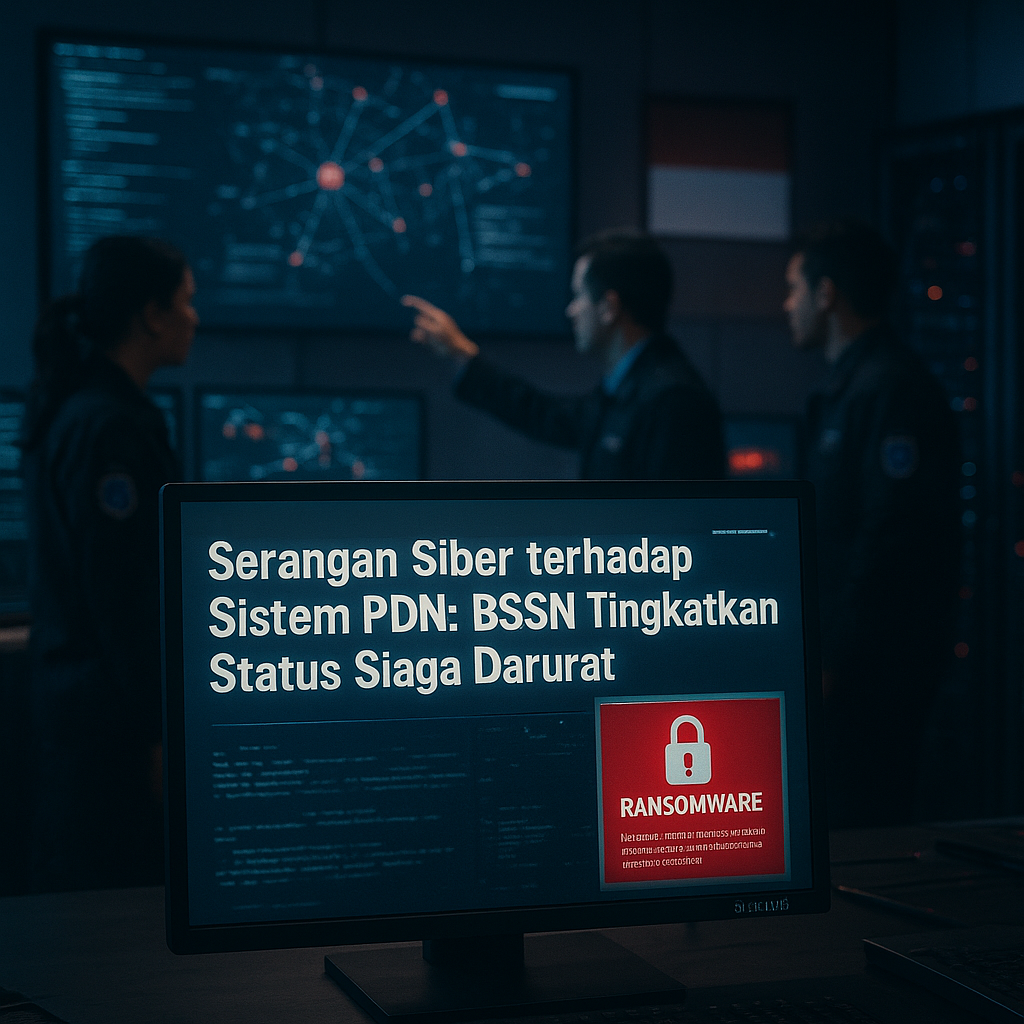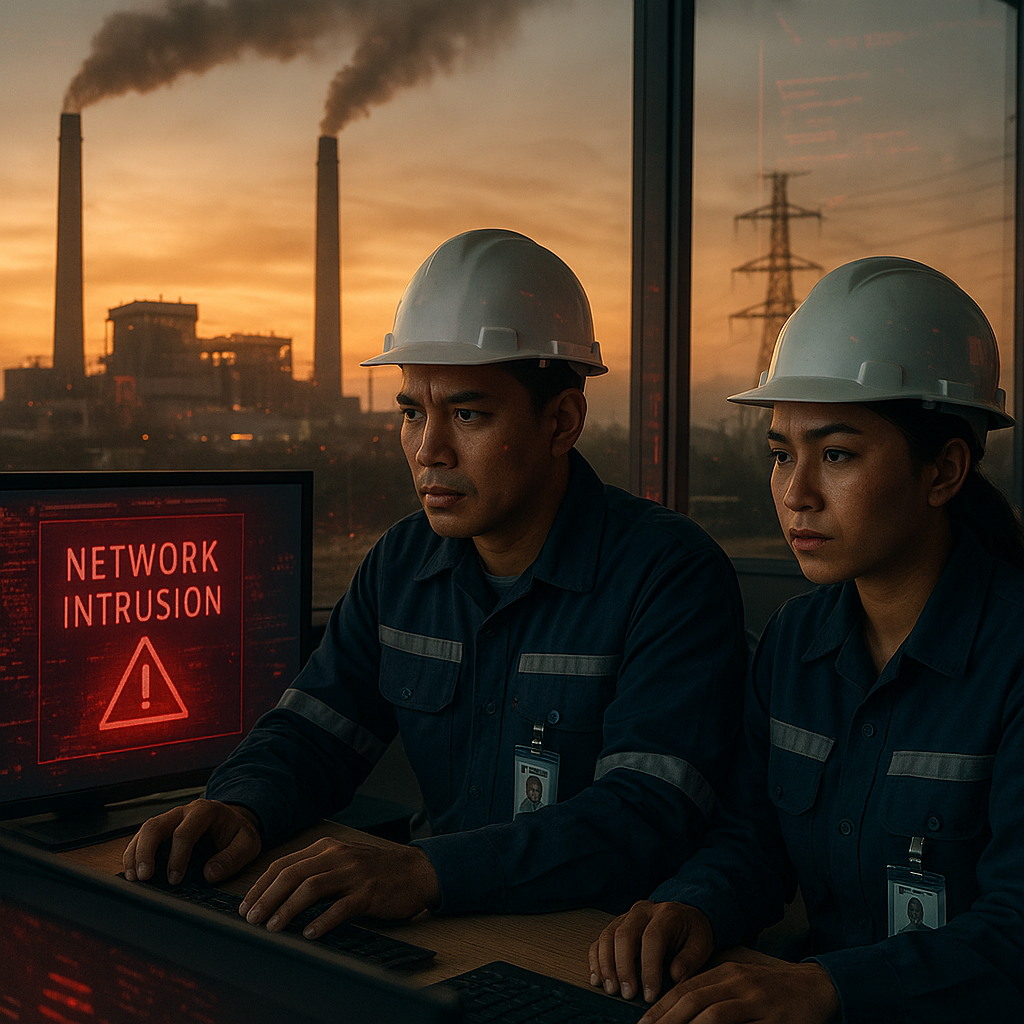
Laporan Badan Siber dan Sandi Negara (BSSN) dan perusahaan keamanan siber global sepanjang 2026 mencatat lonjakan signifikan serangan siber terhadap sektor energi Indonesia, khususnya Pembangkit Listrik Tenaga Uap (PLTU). Serangan yang diklasifikasikan sebagai Advanced Persistent Threat (APT) ini mengindikasikan keterlibatan aktor negara (state-sponsored) dalam kerangka cyberwarfare modern. Modus operandi mencakup eksploitasi celah pada sistem kontrol industri (Industrial Control Systems/SCADA) serta teknik rekayasa sosial yang menargetkan karyawan. Fenomena ini menempatkan infrastruktur kritis energi sebagai medan pertempuran baru dalam dinamika cyberwarfare global, dengan implikasi langsung terhadap stabilitas ekonomi dan sosial nasional.
Signifikansi Strategis Ancaman terhadap PLTU
Ketergantungan Indonesia yang tinggi pada PLTU berbasis batubara sebagai tulang punggung pasokan listrik nasional menjadikannya target strategis. Gangguan terhadap sistem PLTU tidak hanya berpotensi memicu pemadaman luas (blackout), tetapi juga merusak kepercayaan investor dan stabilitas operasional sektor industri. Dalam konteks geopolitik, serangan semacam itu dapat digunakan sebagai alat tekanan oleh negara lain pada saat terjadi ketegangan bilateral. Kerentanan sistemik muncul dari kenyataan bahwa sebagian besar infrastruktur kritis masih mengadopsi teknologi operasional (Operational Technology/OT) yang terpisah dan belum terintegrasi secara memadai dengan sistem keamanan informasi (Information Technology/IT) modern. Kesenjangan ini menciptakan celah yang dimanfaatkan oleh aktor APT untuk menyusup dan bergerak lateral dalam jaringan.
Implikasi bagi Keamanan Nasional dan Arah Kebijakan
Temuan ini menyoroti urgensi percepatan implementasi Peraturan Presiden tentang Perlindungan Infrastruktur Informasi Vital. Secara kelembagaan, diperlukan sinergi yang lebih erat antara BSSN, Kementerian Energi dan Sumber Daya Mineral (ESDM), serta TNI, khususnya Pusat Siber TNI. Dari perspektif keamanan nasional, serangan terhadap PLTU bukan lagi sekadar insiden teknologi, melainkan ancaman terhadap kedaulatan energi dan ketahanan nasional. Analisis lebih lanjut menunjukkan bahwa potensi serangan koordinasi — yang melibatkan beberapa PLTU secara simultan — dapat melumpuhkan jaringan listrik regional dan menciptakan dampak domino pada sektor lain seperti transportasi, komunikasi, dan kesehatan. Hal ini menuntut adanya pendekatan pertahanan siber yang proaktif, termasuk deteksi dini berbasis threat intelligence dan peningkatan kapasitas sumber daya manusia di bidang keamanan OT.
Ke depan, risiko strategis yang perlu diantisipasi adalah peningkatan frekuensi dan kecanggihan serangan seiring dengan eskalasi ketegangan geopolitik di kawasan Indo-Pasifik. Peluang yang muncul adalah mendorong transformasi arsitektur keamanan nasional siber dengan mengadopsi kerangka kerja zero trust pada lingkungan OT, serta memperkuat kerja sama internasional dalam pertukaran informasi ancaman. Refleksi strategis yang dapat ditarik adalah bahwa cyberwarfare telah menjadi dimensi integral dari doktrin pertahanan modern; Indonesia perlu segera mengintegrasikan keamanan siber ke dalam kebijakan pertahanan secara holistik untuk melindungi infrastruktur kritis dari ancaman yang semakin canggih dan terorganisir.