Intelejen & Keamanan
Melacak Jejak Serangan Siber 'RedStar 2026' terhadap Infrastruktur Kritis Nasional
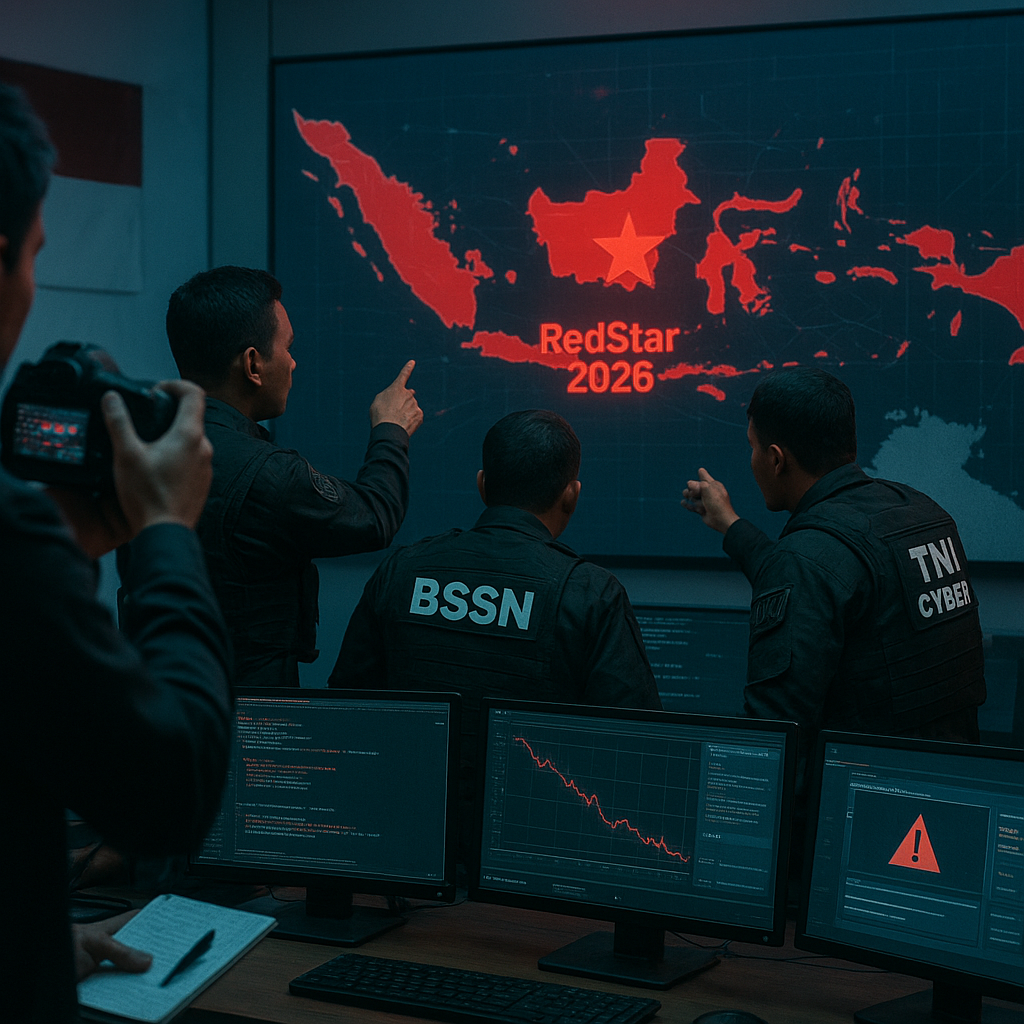
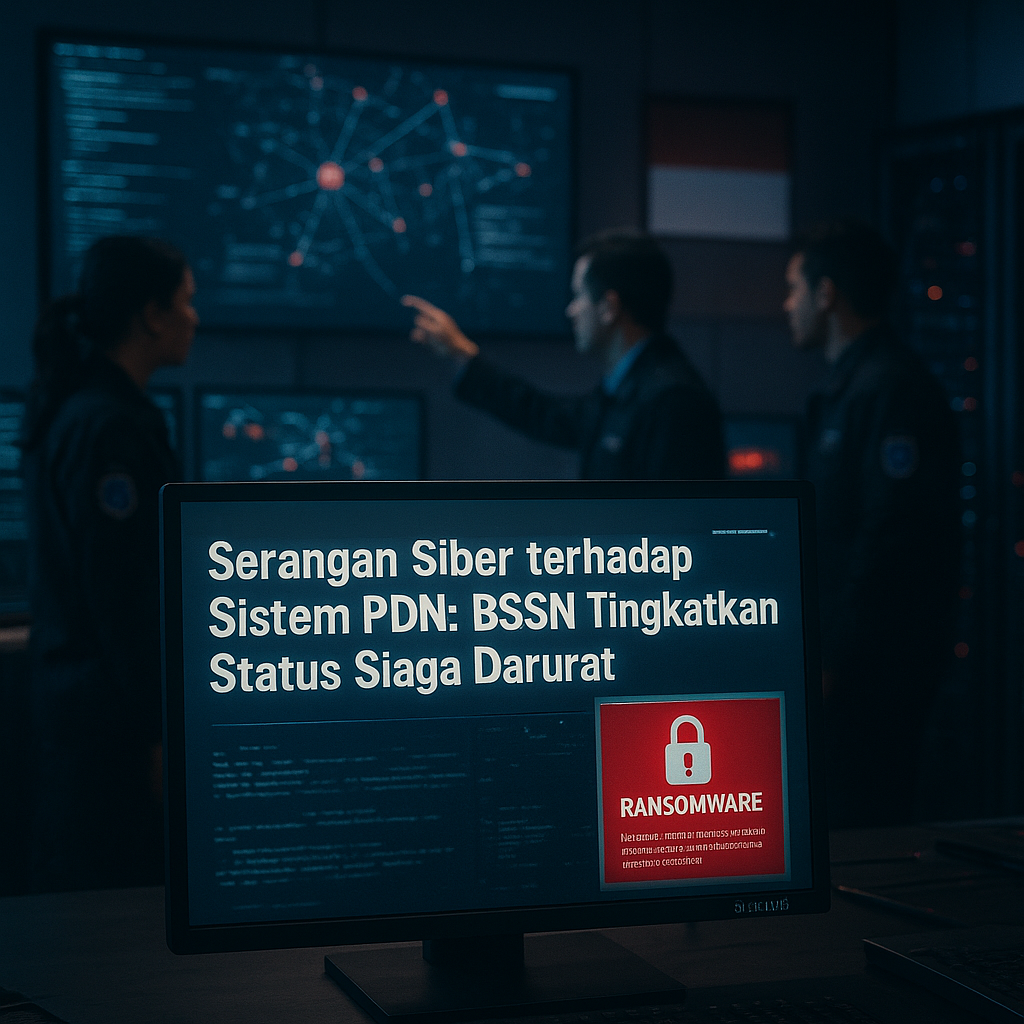
Pada Februari 2026, sebuah kelompok yang mengatasnamakan 'RedStar Alliance' melumpuhkan sistem administrasi kependudukan di tiga provinsi besar. Badan Siber dan Sandi Negara (BSSN) bersama TNI Cyber Command mengkonfirmasi bahwa ini adalah serangan Advanced Persistent Threat (APT) dengan tingkat kecanggihan tinggi.
Metode yang digunakan adalah Supply Chain Attack pada software manajemen data milik vendor lokal. Forensik digital menemukan indikasi kode yang mirip dengan malware yang pernah ditautkan dengan kelompok hacker yang disponsori negara. Meskipun tidak ada pengakuan formal dari aktor negara mana pun, BIN menduga motifnya adalah destabilisasi untuk menguji ketahanan sistem pemilu dan data pemerintahan Indonesia.
Implikasi kebijakan yang mendesak adalah desakan untuk segera mengesahkan RUU Keamanan Siber yang sempat mandek di parlemen. Ancaman siber kini telah menjadi ancaman strategis prioritas utama dalam doktrin pertahanan. Potensi risiko paling besar ke depan adalah jika serangan menyasar sistem pertahanan militer (C4ISR) atau infrastruktur energi. Kolaborasi publik-swasta dalam sistem data breach warning menjadi harga mati yang harus segera diwujudkan.
Entitas yang disebut
Organisasi: Badan Siber dan Sandi Negara (BSSN), TNI Cyber Command, BIN, RedStar Alliance
Lokasi: Indonesia