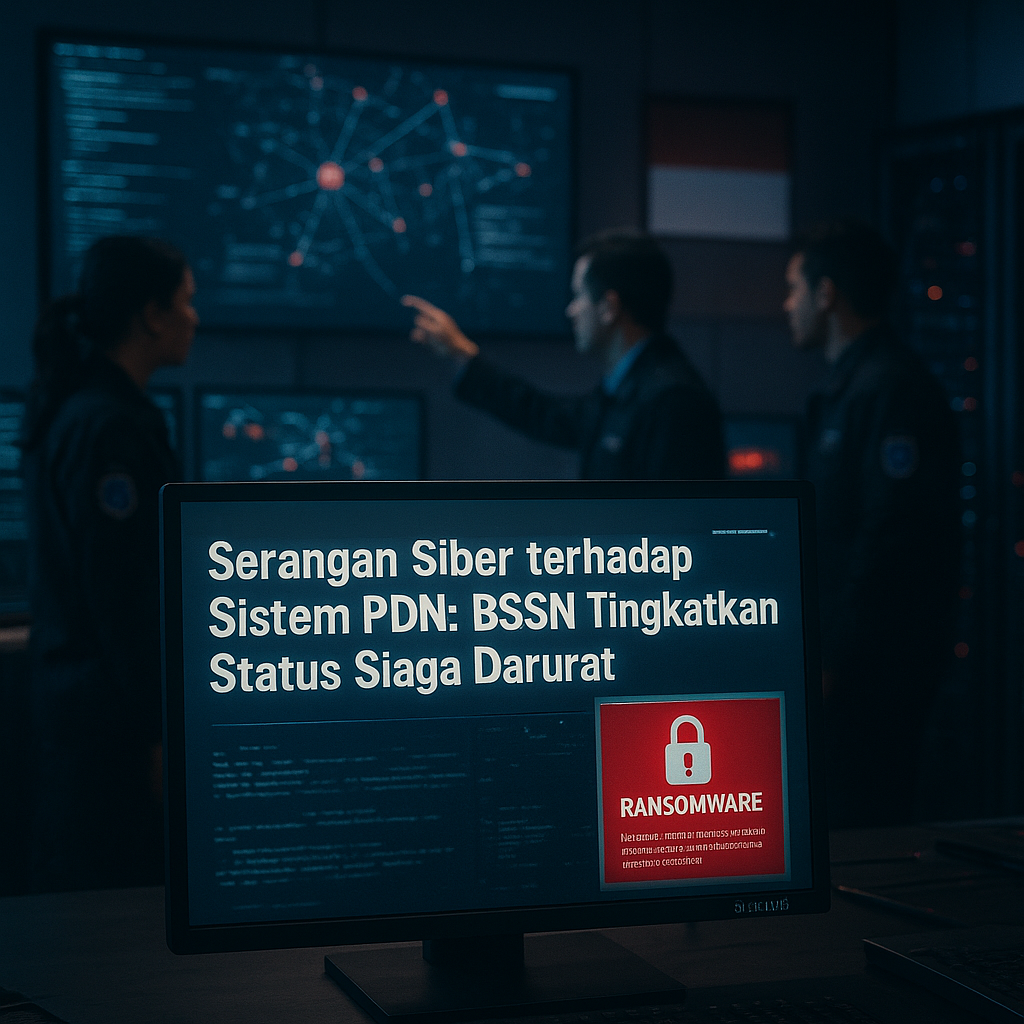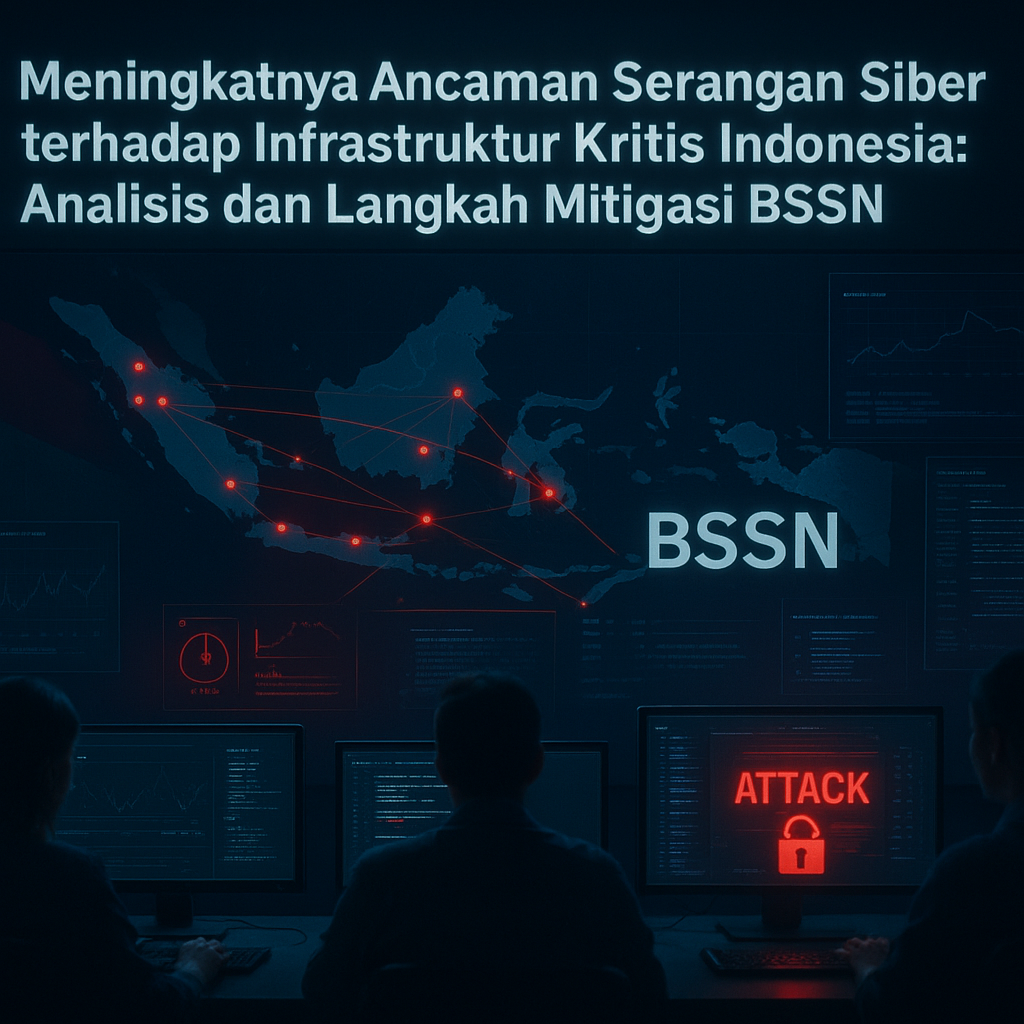
Laporan terbaru BSSN menunjukkan peningkatan signifikan dalam frekuensi dan kompleksitas serangan siber yang menargetkan infrastruktur kritis Indonesia, meliputi sektor energi, keuangan, transportasi, dan pemerintahan. Pelaku ancaman tidak lagi terbatas pada kelompok kriminal, tetapi juga melibatkan state-sponsored actors dengan motivasi geopolitik. Kondisi ini menegaskan bahwa keamanan siber telah menjadi dimensi strategis dalam pertahanan negara, bukan sekadar persoalan teknis yang dapat ditangani secara parsial oleh unit TI semata.
Kerentanan utama tetap berada pada penggunaan teknologi lama di berbagai sistem vital serta rendahnya kesadaran keamanan di tingkat operator. Kedua faktor ini menciptakan permukaan serangan yang luas dan memperbesar dampak potensial apabila terjadi gangguan pada layanan publik, distribusi energi, atau sistem keuangan nasional. Oleh karena itu, penguatan kapasitas deteksi dini melalui Security Operation Center (SOC) yang dilakukan BSSN merupakan langkah mitigasi yang relevan, tetapi belum cukup jika tidak diimbangi dengan transformasi menyeluruh pada tata kelola risiko siber nasional.
Infrastruktur Kritis dan Medan Pertempuran Hibrida
Signifikansi strategis dari ancaman ini terletak pada dampaknya yang mampu melumpuhkan ekonomi, memicu kepanikan sosial, dan mengganggu kedaulatan negara tanpa memerlukan invasi fisik. Dalam kerangka hybrid warfare, serangan siber terhadap infrastruktur kritis menjadi instrumen tekanan politik yang murah, sulit dilacak, dan memiliki efek psikologis luas. Bagi Indonesia yang sedang melakukan transformasi digital di berbagai sektor, kerentanan ini menjadi celah strategis yang dapat dimanfaatkan aktor asing untuk melemahkan stabilitas nasional. Karena itu, keamanan siber harus diperlakukan sebagai pilar utama kebijakan keamanan nasional, sejajar dengan pertahanan militer dan ketahanan ekonomi.
BSSN telah merespons dengan memperkuat kerja sama dengan kementerian/lembaga dan operator infrastruktur kritis, serta menyelenggarakan pelatihan dan simulasi serangan siber atau cyber drill. Upaya ini penting untuk meningkatkan kesiapan operasional dan koordinasi antarinstansi. Namun, efektivitas jangka panjang masih bergantung pada penyelesaian sejumlah persoalan struktural, yaitu keterbatasan jumlah dan kompetensi sumber daya manusia siber, lambatnya adopsi teknologi pertahanan siber terkini, serta kerangka hukum yang belum memadai untuk menuntut pelaku lintas batas negara.
Implikasi Kebijakan dan Arah Ke Depan
Dari sudut pandang kebijakan, integrasi keamanan siber ke dalam arsitektur pertahanan nasional membutuhkan tiga prioritas sekaligus: alokasi anggaran yang berkelanjutan, regulasi yang memperkuat mandat BSSN dalam koordinasi nasional, dan pembentukan ekosistem talenta digital pertahanan. Tanpa langkah tersebut, respons yang ada akan bersifat reaktif dan tidak mampu mengimbangi evolusi taktik pelaku. Selain itu, Indonesia perlu membangun mekanisme diplomasi siber dan kerja sama internasional untuk menutup celah yurisdiksi dalam penegakan hukum lintas negara. Kegagalan dalam mitigasi ancaman siber dapat menjadikan Indonesia sebagai target yang menarik dalam konflik geopolitik proksi di domain siber. Sebaliknya, jika dikelola dengan baik, kapasitas keamanan siber nasional justru dapat menjadi instrumen penangkalan dan daya tawar strategis Indonesia di kawasan.
Ke depan, tantangan utama bukan hanya pada teknologi, melainkan pada kelembagaan dan politik anggaran. Keamanan siber harus dipandang sebagai investasi jangka panjang untuk kedaulatan digital, bukan biaya operasional. Dengan memperkuat sinergi antara BSSN, kementerian/lembaga, sektor swasta, dan komunitas keamanan siber nasional, Indonesia dapat membangun ketahanan yang lebih adaptif terhadap ancaman yang terus berubah.