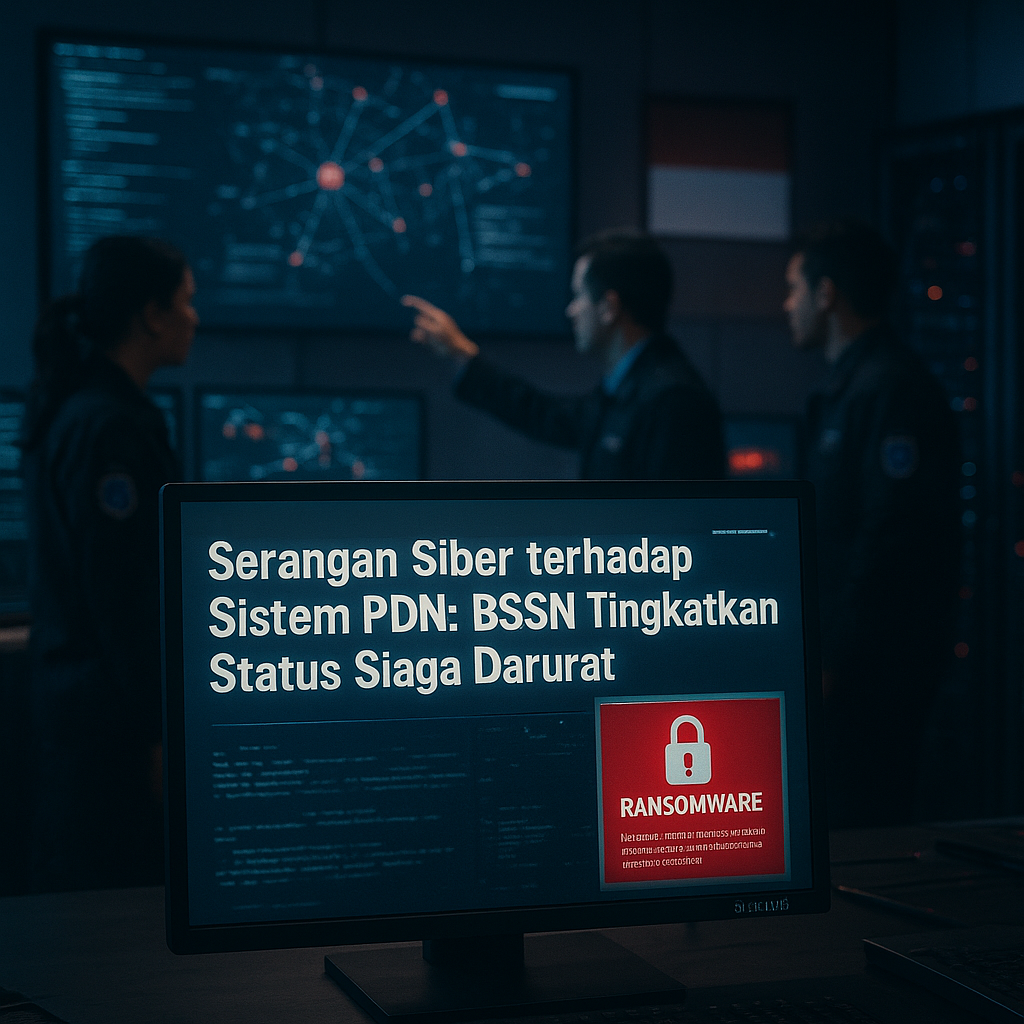
Laporan tahunan Badan Siber dan Sandi Negara (BSSN) untuk periode 2025 mencatat eskalasi signifikan dalam serangan siber yang menargetkan infrastruktur vital nasional Indonesia. Sektor energi dan kesehatan menjadi sasaran utama, dengan modus operandi yang mencakup ransomware, phishing, serta Advanced Persistent Threats (APTs). Temuan ini mengindikasikan bahwa aktor di balik serangan tidak hanya berasal dari kelompok kriminal siber (cybercriminal), tetapi juga entitas yang didukung oleh negara (state-sponsored). Pola serangan yang semakin terstruktur dan persisten menegaskan bahwa keamanan siber telah bergeser dari sekadar isu teknis menjadi agenda strategis yang menyentuh langsung kedaulatan dan stabilitas negara.
Signifikansi Strategis dan Ancaman Hibrida
Lonjakan serangan terhadap sektor energi dan kesehatan bukanlah kebetulan. Kedua sektor ini merupakan simpul kritis dalam rantai infrastruktur vital nasional, di mana gangguan operasional dapat dengan cepat menjalar ke ranah ekonomi dan sosial. Dalam konteks peperangan hibrida (hybrid threat), serangan semacam ini memberi aktor negara kemampuan untuk melancarkan tekanan tanpa perlu menggunakan kekuatan militer konvensional. Konsep plausible deniability memungkinkan mereka menguji ketahanan nasional Indonesia pada titik-titik paling rentan, sambil menghindari eskalasi terbuka. Analisis terhadap data BSSN menunjukkan bahwa frekuensi dan kompleksitas APTs meningkat seiring dengan membaiknya kemampuan deteksi, yang justru mengindikasikan bahwa musuh terus menyempurnakan taktiknya. Hal ini menempatkan Indonesia dalam posisi yang memerlukan pendekatan pertahanan yang tidak hanya reaktif, tetapi juga proaktif dan adaptif terhadap dinamika ancaman siber global.
Respons Nasional dan Agenda Kebijakan ke Depan
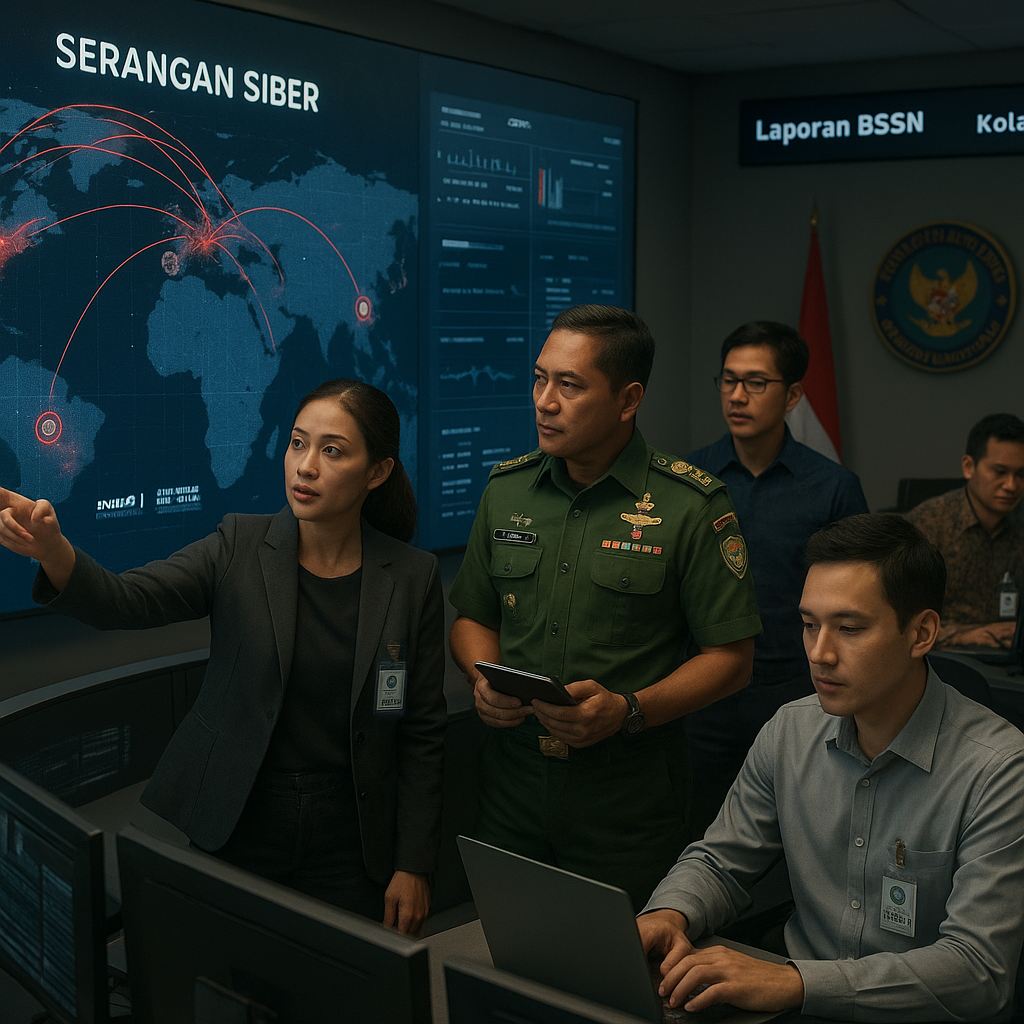
Menghadapi situasi ini, BSSN memperkuat kolaborasi dengan Tentara Nasional Indonesia (TNI) melalui pembentukan Komando Siber TNI. Pembagian peran yang disepakati cukup jelas: BSSN bertanggung jawab atas perlindungan dan penanggulangan di sektor pemerintahan dan sipil, sementara TNI mengembangkan kapabilitas defensif dan ofensif siber untuk mengamankan aset militer serta mendukung operasi di domain siber. Sinergi ini merupakan langkah maju dalam mengintegrasikan keamanan siber ke dalam arsitektur pertahanan nasional, namun masih menyisakan sejumlah tantangan. Pertama, percepatan pembangunan sumber daya manusia (SDM) siber yang tidak hanya kompeten secara teknis, tetapi juga memiliki pemahaman geopolitik dan hukum. Kedua, penyusunan regulasi yang memungkinkan sharing information ancaman secara real-time antara sektor publik dan swasta tanpa melanggar batasan privasi atau kerahasiaan komersial. Ketiga, pengembangan prosedur standar nasional untuk respons dan pemulihan insiden yang melibatkan koordinasi erat antara BSSN, TNI, dan Polri. Tanpa ketiga pilar ini, upaya kolaboratif berisiko berjalan parsial dan tidak mampu mengimbangi kecepatan evolusi ancaman.
Ke depan, investasi dalam keamanan siber harus dipandang sebagai imperatif keamanan nasional yang setara dengan penguatan alutsista konvensional. Potensi risiko terbesar bukanlah pada satu serangan besar, melainkan pada akumulasi gangguan kecil yang terus-menerus menggerus kepercayaan publik dan stabilitas ekonomi. Peluang yang dapat dimanfaatkan adalah mendorong diplomasi siber regional, mengingat banyak serangan state-sponsored berasal dari luar negeri. Indonesia juga perlu mempercepat pembentukan cyber reserve dan cyber militia yang terlatih, serta mengadopsi kerangka kerja pertahanan siber berbasis ancaman (threat-informed defense). Hanya melalui pendekatan holistik yang memadukan teknologi, regulasi, dan kolaborasi lintas sektor, Indonesia dapat membangun ketahanan siber yang sejati dan mengurangi kerentanan infrastruktur vital terhadap peperangan hibrida.