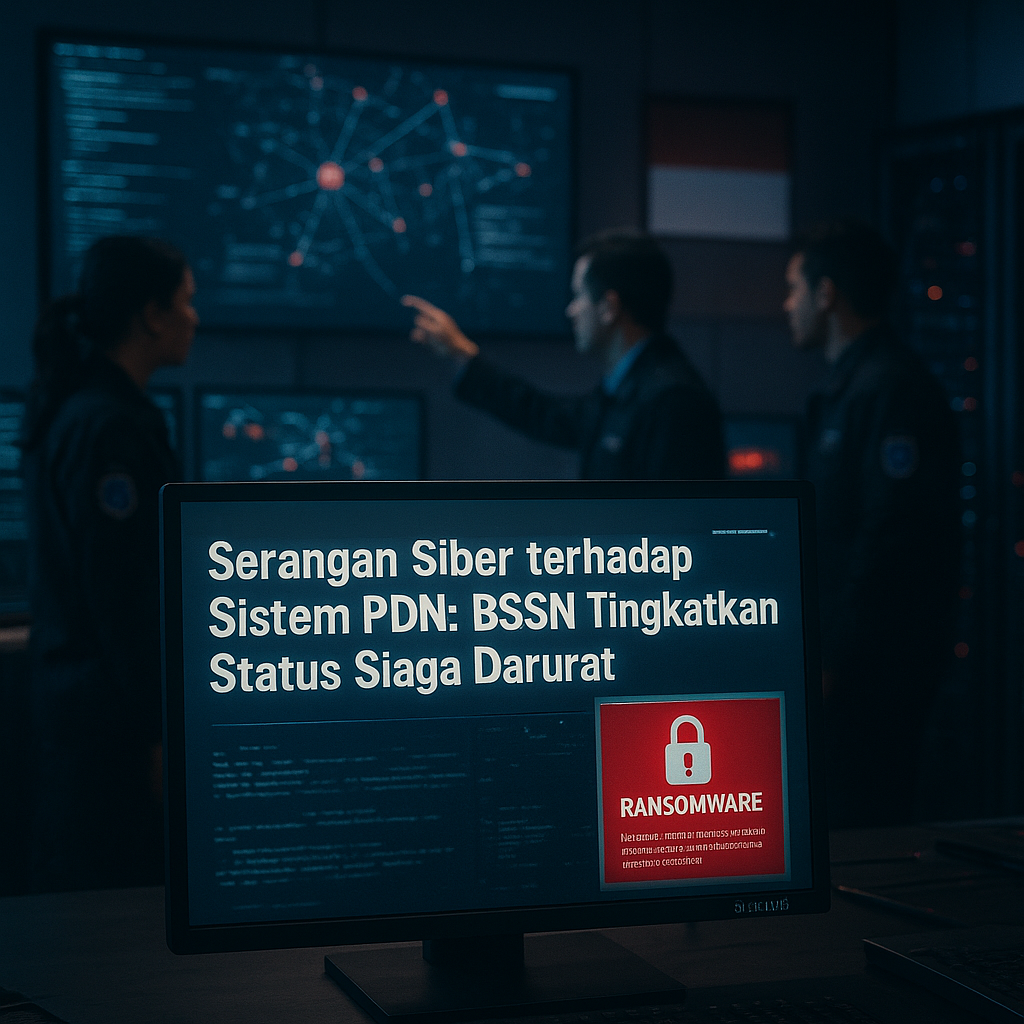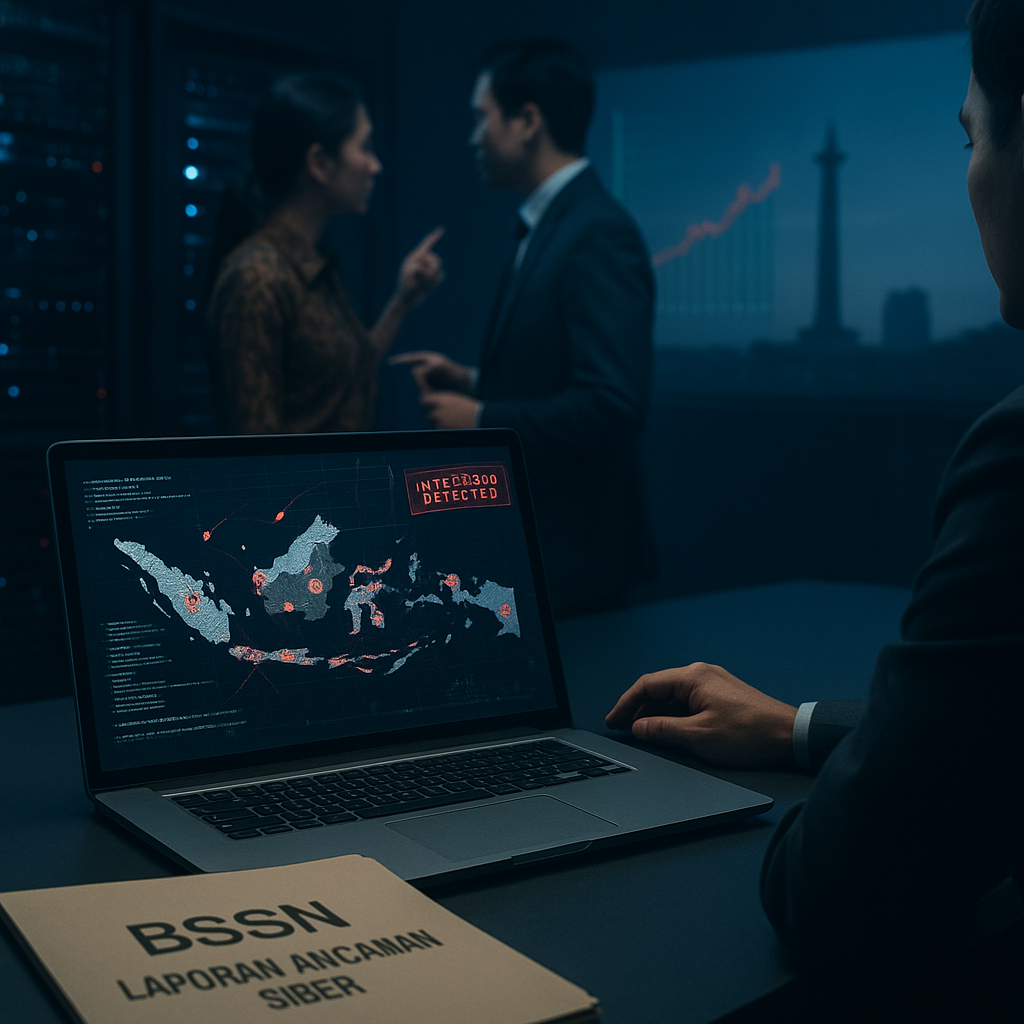
Laporan terbaru dari Badan Siber dan Sandi Negara (BSSN) mengonfirmasi eskalasi signifikan ancaman siber yang menargetkan infrastruktur kritikal Indonesia sepanjang 2023-2024. Data tersebut mencatat peningkatan serangan pada sektor energi, keuangan, dan transportasi, dengan teknik yang meliputi ransomware, phishing, dan advanced persistent threats (APTs). Fenomena ini menandai pergeseran paradigma dari operasi kriminal konvensional menuju spektrum ancaman hybrid warfare yang lebih luas, di mana serangan siber digunakan sebagai instrumen untuk mencapai tujuan geopolitik tanpa memicu konflik terbuka. Insiden gangguan pada sistem kontrol pembangkit listrik dan infiltrasi jaringan sistem pembayaran nasional menjadi bukti bahwa keamanan siber kini berada di garis depan pertahanan negara, sekaligus menuntut respons strategis yang terintegrasi.
Pola Serangan dan Aktor di Balik Eskalasi Ancaman
Analisis BSSN mengungkapkan pola serangan yang tidak hanya meningkat secara kuantitatif, tetapi juga secara kualitatif. Serangan-serangan ini menunjukkan tingkat koordinasi dan kecanggihan tinggi, dengan indikasi kuat keterlibatan aktor negara atau state-sponsored actors. Motivasinya multidimensional: tidak hanya mengganggu layanan publik, tetapi juga mencuri data strategis, menguji ketahanan sistem pertahanan siber nasional, dan menciptakan disrupsi ekonomi. Sektor energi sebagai tulang punggung perekonomian menjadi sasaran paling rentan, karena gangguan pada sektor ini dapat melumpuhkan fungsi negara secara berantai. Eksploitasi terhadap infrastruktur kritikal ini menjadi titik lemah yang eksploitatif dalam lanskap ancaman hybrid warfare yang semakin terdefinisi di kawasan Indo-Pasifik.
Implikasi Strategis dan Tantangan Respons Nasional
Realitas ancaman ini mendorong percepatan implementasi Strategi Keamanan Siber Nasional dan penguatan kapasitas operasional BSSN. Bagi para pembuat kebijakan dan analis pertahanan, isu ini bukan lagi masalah teknis semata, melainkan telah menjadi persoalan resilensi digital nasional. Kemampuan deteksi dini, respons insiden cepat, serta pemulihan sistem yang robust mutlak diperlukan. Dalam konteks geopolitik, Indonesia menghadapi tekanan untuk memperkuat kerja sama internasional dalam pertukaran intelijen siber. Tanpa jaringan intelijen yang solid, jejak serangan yang dilancarkan oleh aktor lintas batas akan sulit dilacak dan diantisipasi. Potensi risiko ke depan meliputi eskalasi serangan yang lebih terkoordinasi, terutama menjelang siklus politik nasional, di mana disrupsi digital dapat digunakan untuk memengaruhi stabilitas sosial-politik.
Meskipun kesadaran akan ancaman ini meningkat, implementasi respons strategis masih menghadapi hambatan struktural. Kesenjangan sumber daya manusia (SDM) di bidang keamanan siber dan fragmentasi regulasi antarlembaga menjadi dua tantangan utama. Tanpa adanya harmonisasi kebijakan dan investasi berkelanjutan dalam pengembangan kapasitas, upaya memperkuat resilensi digital akan berjalan lambat. Ke depan, diperlukan pendekatan komprehensif yang mengintegrasikan aspek teknis, hukum, dan diplomasi siber. Bagi Indonesia, memperkuat keamanan siber pada infrastruktur kritikal bukan hanya pilihan, melainkan keharusan untuk menjaga kedaulatan dan ketahanan nasional di era perang asimetris. Refleksi strategis yang perlu diambil adalah bahwa pertahanan siber harus menjadi prioritas utama dalam doktrin pertahanan negara, berbarengan dengan penguatan aliansi intelijen dan pengembangan ekosistem SDM yang mumpuni.