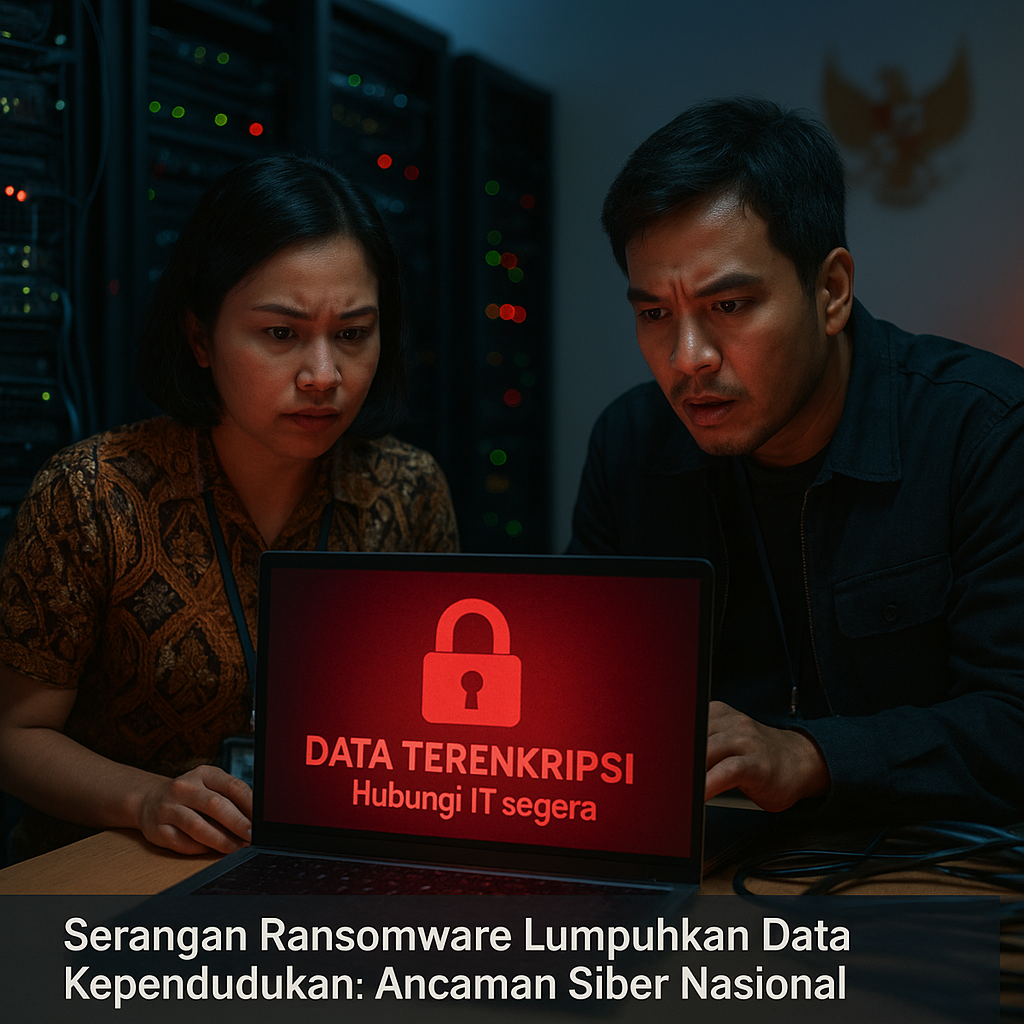
Pada Mei 2026, Badan Siber dan Sandi Negara (BSSN) mengonfirmasi serangan ransomware terhadap server Direktorat Jenderal Kependudukan dan Pencatatan Sipil (Ditjen Dukcapil) Kementerian Dalam Negeri. Insiden ini berhasil mengenkripsi 20 juta data kependudukan dan meminta tebusan dalam mata uang kripto, sehingga akses terhadap basis data yang menjadi fondasi layanan publik dan verifikasi pemilu lumpuh total. Pemerintah memilih tidak membayar tebusan dan memulihkan sistem dari backup, namun peristiwa ini menjadi alarm keras bagi ketahanan siber nasional. Kegagalan melindungi data pribadi warga negara membuka celah serius yang seharusnya menjadi prioritas keamanan nasional, bukan sekadar persoalan teknis administratif.
Signifikansi Strategis Serangan terhadap Infrastruktur Kritis
Data kependudukan bukan sekadar arsip administratif, melainkan infrastruktur kritis yang menopang berbagai layanan strategis, mulai dari jaminan sosial, perbankan, hingga verifikasi identitas pemilih dalam pemilu. Ketika 20 juta data terenkripsi, rantai layanan publik terganggu secara sistemik dan kepercayaan publik terhadap tata kelola digital negara terkikis. Dari perspektif keamanan, serangan ransomware ini menunjukkan bahwa ancaman siber tidak hanya menargetkan sektor komersial, tetapi juga organ vital pemerintahan. Kerentanan ini menjadi peluang bagi aktor jahat, baik kriminal murni maupun yang memiliki motivasi geopolitik, untuk menekan negara melalui jalur siber. Dalam konteks Indonesia yang tengah mempercepat transformasi digital, insiden ini menegaskan bahwa keamanan siber harus menjadi prasyarat, bukan sekadar lapisan tambahan. Kegagalan melindungi data pribadi warga negara dapat dimanfaatkan oleh pihak asing untuk mengumpulkan intelijen atau mengganggu stabilitas nasional.
Implikasi Kebijakan dan Langkah Ke Depan
Peristiwa ini memaksa evaluasi ulang terhadap peran dan kapasitas BSSN sebagai garda terdepan keamanan siber nasional. Kelemahan yang terungkap mengindikasikan perlunya audit keamanan siber secara berkala dan mekanisme respons cepat yang lebih terintegrasi. Pemerintah juga harus memperkuat kerja sama internasional dengan INTERPOL dan badan siber negara sahabat untuk melacak aliran dana tebusan serta mengidentifikasi pelaku. Lebih jauh, ancaman ransomware terhadap data kependudukan menempatkan isu ini dalam kerangka kebijakan pertahanan non-militer, sebagaimana diamanatkan dalam dokumen pertahanan nasional. Risiko ke depan meliputi serangan yang lebih terstruktur, kebocoran data pribadi dalam skala besar, dan melumpuhkan sistem verifikasi pemilu yang krusial bagi demokrasi Indonesia.
Di sisi lain, insiden ini membuka peluang untuk mendorong reformasi regulasi perlindungan data pribadi, peningkatan investasi keamanan siber, serta penguatan kapasitas sumber daya manusia di bidang siber. Langkah pemulihan dari backup memang mengurangi dampak segera, tetapi tidak menyelesaikan akar masalah: masih adanya celah yang memungkinkan ransomware menembus sistem. Oleh karena itu, transparansi publik mengenai hasil investigasi dan langkah mitigasi menjadi prasyarat penting untuk membangun kembali kepercayaan. Dengan demikian, serangan ini tidak hanya menjadi peringatan, tetapi juga momentum strategis untuk menempatkan data kependudukan sebagai aset keamanan nasional yang memerlukan arsitektur perlindungan berlapis, kolaborasi lintas lembaga, serta komitmen politik yang kuat. Indonesia harus belajar bahwa ketahanan siber adalah fondasi bagi kedaulatan digital dan stabilitas nasional di tengah dinamika geopolitik yang semakin kompleks.