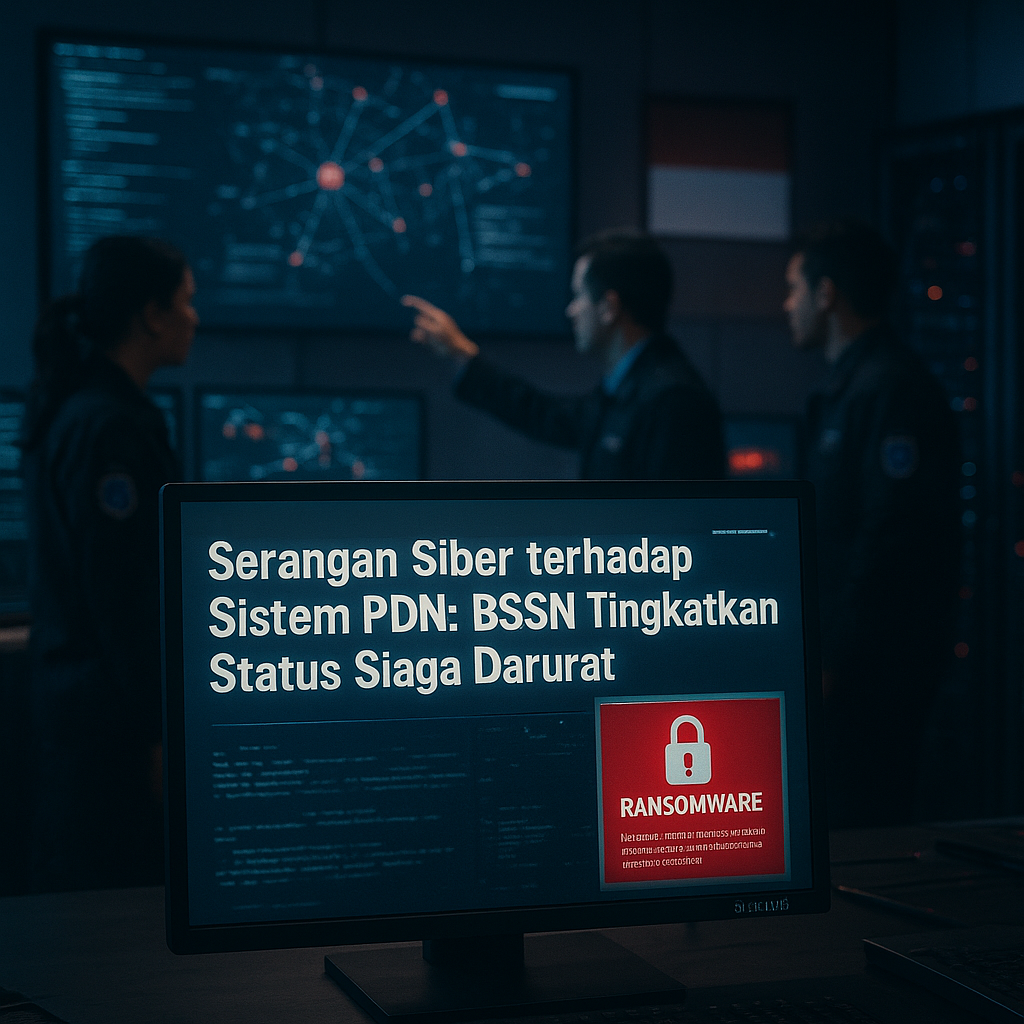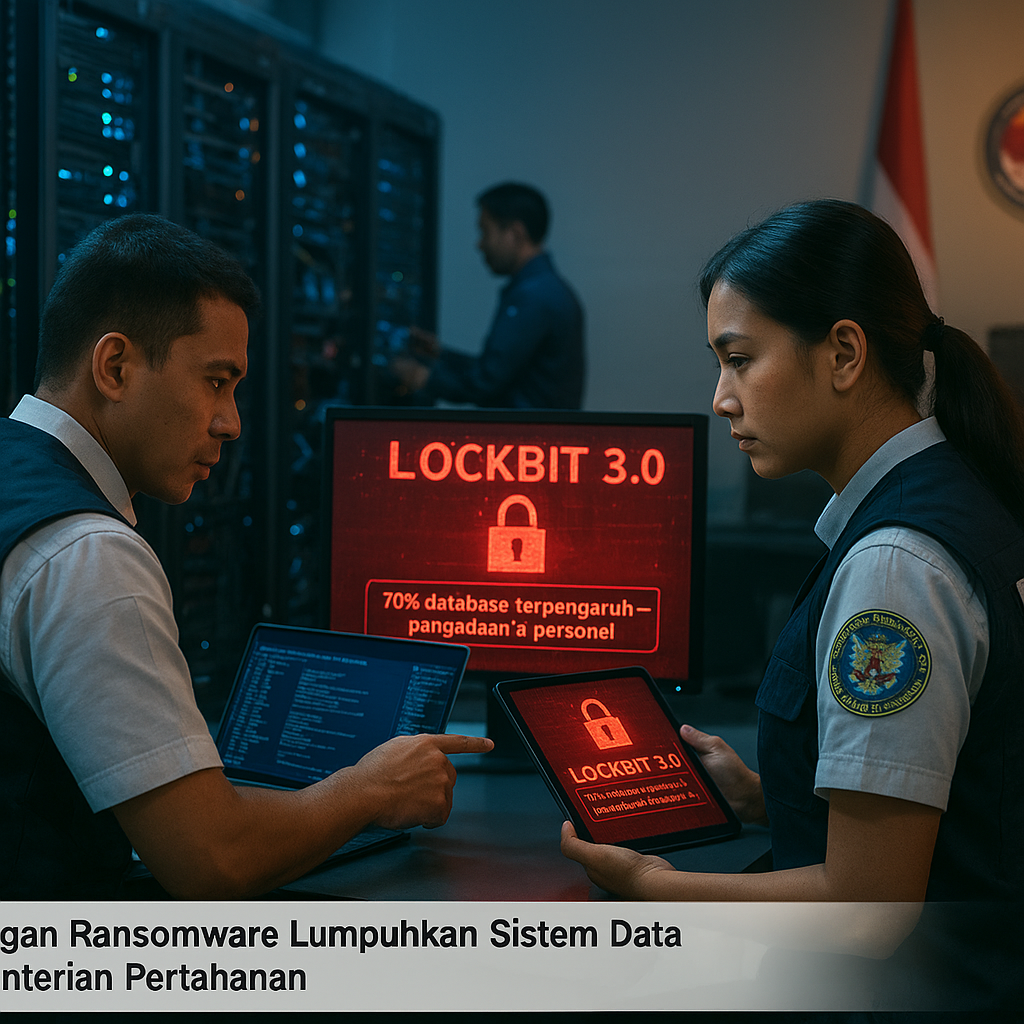
Pada 30 September 2026, sistem data Kementerian Pertahanan Republik Indonesia menjadi sasaran serangan ransomware varian LockBit 3.0 yang berhasil mengenkripsi sekitar 70% database, termasuk data pengadaan dan personel. Pelaku menuntut tebusan sebesar 500 Bitcoin. Sebagai respons cepat, Kemhan mengisolasi jaringan dan mengaktifkan sistem manual selama dua minggu, sementara Badan Siber dan Sandi Negara (BSSN) bersama Pusat Intelijen TNI (Pusintel TNI) akhirnya berhasil memulihkan data tanpa membayar tebusan. Insiden ini menandai eskalasi signifikan dalam ancaman siber terhadap infrastruktur vital pertahanan nasional, menunjukkan bahwa sektor yang seharusnya memiliki lapisan keamanan paling ketat justru memperlihatkan kerentanan strategis. Database pengadaan dan personel merupakan aset kritis—penyusupannya dapat mengekspos rencana logistik, data personel, hingga jejaring kontraktor pertahanan, sehingga dari perspektif keamanan nasional, insiden ini bukan sekadar gangguan teknis, melainkan cermin dari medan pertempuran baru: perang informasi dan siber. Kegagalan mengamankan aset digital pertahanan dapat melemahkan daya tangkal serta memberikan celah bagi aktor negara maupun non-negara untuk mengeksploitasi kerentanan tersebut.
Implikasi Kebijakan dan Kesiapan Keamanan Siber Nasional
Keberhasilan BSSN dan Pusintel TNI memulihkan data tanpa tebusan merupakan pencapaian operasional yang patut diapresiasi, namun tidak menutup fakta bahwa serangan ini memperlihatkan kesenjangan dalam postur keamanan siber Indonesia. Kebijakan keamanan nasional di bidang siber saat ini didorong untuk segera diperkuat, termasuk melalui pembentukan Cyber Command yang terintegrasi antar lembaga pertahanan, intelijen, dan sipil. Model komando semacam ini memungkinkan respons cepat, berbagi intelijen ancaman, dan standardisasi prosedur kontinjensi. Lebih jauh, insiden ini menegaskan urgensi kerja sama internasional dalam pertukaran data ancaman siber, terutama karena ransomware seperti LockBit 3.0 seringkali beroperasi lintas yurisdiksi. Kolaborasi dengan mitra seperti ASEAN Cyber Security Cooperation atau INTERPOL sangat relevan untuk mengidentifikasi jejaring pelaku. Dari sisi kebijakan, insiden ini juga menyoroti perlunya audit keamanan menyeluruh terhadap seluruh sistem yang terhubung dengan data pertahanan, serta revisi regulasi tentang kewajiban pelaporan insiden siber bagi instansi pemerintah.
Risiko dan Peluang ke Depan
Ke depan, risiko serangan serupa tetap tinggi seiring digitalisasi sektor pertahanan yang semakin masif. Ancaman siber terhadap infrastruktur vital tidak hanya datang dari kelompok kriminal, tetapi juga dapat dimanfaatkan oleh aktor negara sebagai bagian dari perang asimetris. Peluang yang muncul dari insiden ini adalah dorongan untuk melakukan transformasi struktural dalam tata kelola keamanan siber pertahanan, termasuk investasi pada sistem deteksi dini berbasis kecerdasan buatan, pengembangan cadangan data yang terenkripsi dan terdistribusi, serta pelatihan personel khusus siber pertahanan secara berkelanjutan. Tanpa langkah-langkah tersebut, kerentanan yang terpapar hari ini dapat menjadi kerugian strategis yang lebih besar esok hari, seperti bocornya rencana operasi militer atau data intelijen personel.
Insiden 30 September 2026 harus menjadi wake-up call bagi para pembuat kebijakan: ketahanan siber bukan lagi opsi, melainkan pilar utama dalam menjaga kedaulatan dan keamanan nasional di era digital. Serangan ransomware pada Kementerian Pertahanan ini menunjukkan bahwa medan pertempuran telah meluas ke ranah siber, dan tanpa kesiapan yang matang, setiap celah keamanan dapat dieksploitasi untuk melemahkan pertahanan negara. Refleksi strategis yang muncul adalah perlunya pengarusutamaan keamanan siber dalam setiap aspek perencanaan pertahanan, mulai dari pengadaan hingga operasi, serta pembentukan budaya siber yang tangguh di seluruh jajaran birokrasi pertahanan.