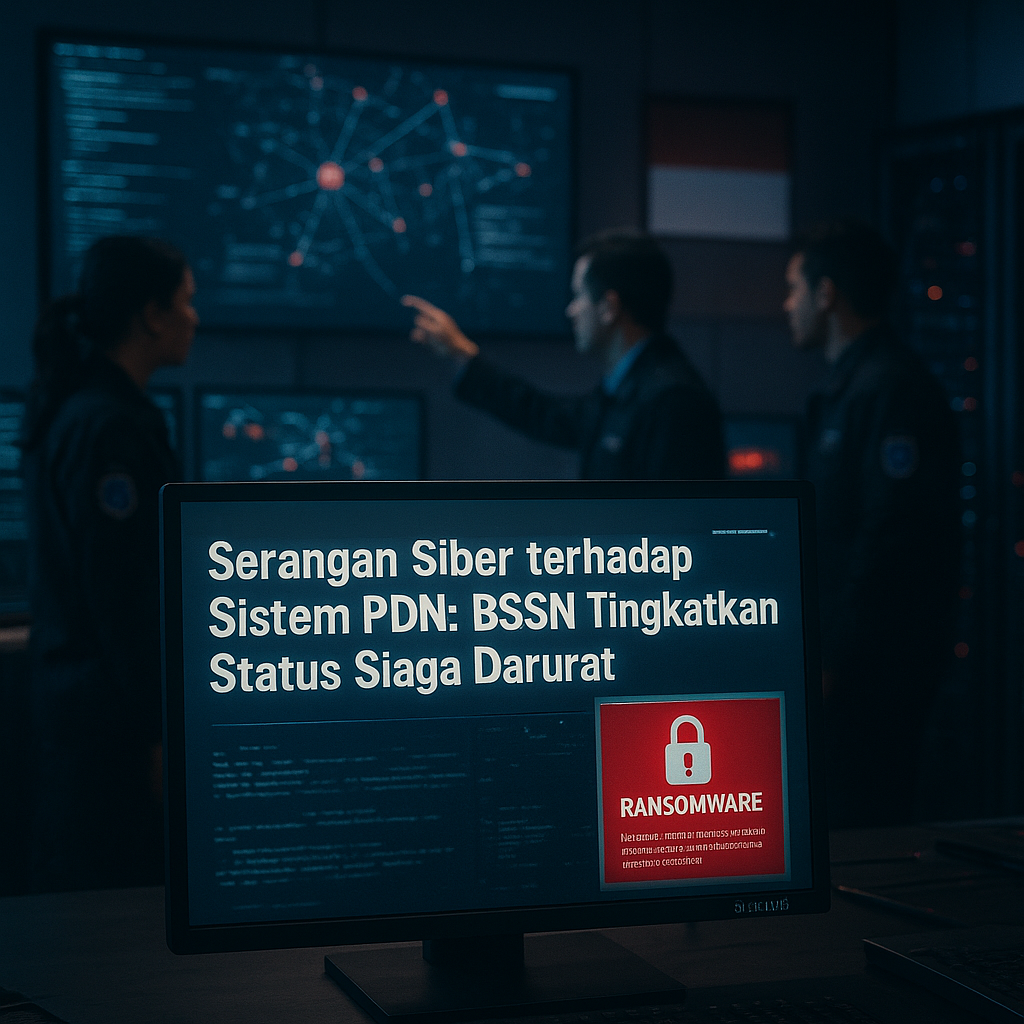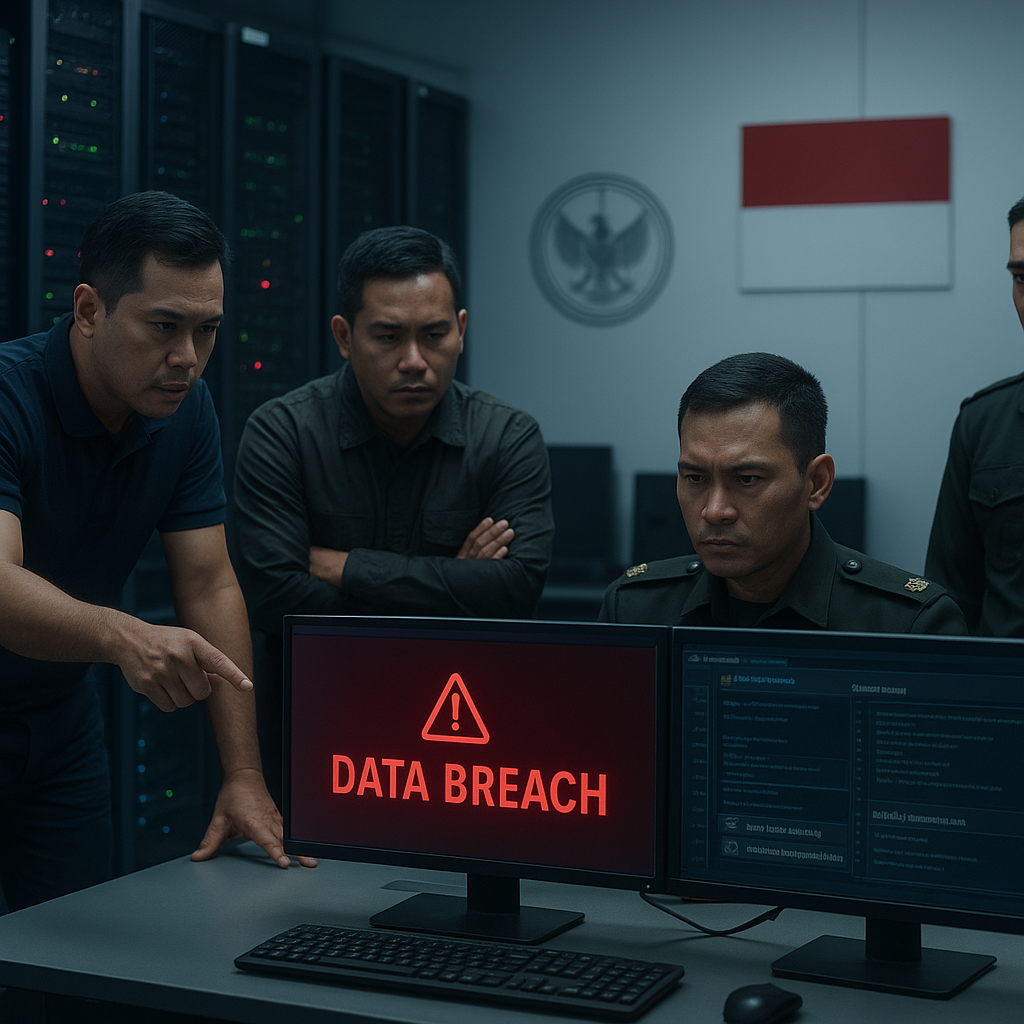
Pada akhir Februari 2026, Badan Siber dan Sandi Negara (BSSN) mengonfirmasi terdeteksinya serangan siber tingkat lanjut yang menargetkan sistem data personel Tentara Nasional Indonesia (TNI) di Kementerian Pertahanan. Serangan ini menggunakan malware jenis baru yang diduga berasal dari aktor negara, bukan sekadar kelompok kriminal siber biasa. Data yang berhasil dibocorkan mencakup data personel dan rencana anggaran, menjadikannya salah satu insiden paling serius dalam sejarah keamanan nasional Indonesia di domain siber. Peristiwa ini menjadi titik balik dalam persepsi ancaman, di mana ancaman siber mulai dipandang setara, bahkan lebih mendesak, dibandingkan ancaman konvensional.
Signifikansi Strategis Serangan Siber terhadap Pertahanan Nasional
Serangan ini memiliki dimensi strategis yang luas karena menargetkan infrastruktur vital pertahanan. Data personel TNI yang bocor tidak hanya mengancam privasi individu, tetapi juga dapat dimanfaatkan untuk operasi intelijen, seperti mengidentifikasi kelemahan personel atau menargetkan perwira kunci. Sementara itu, bocornya rencana anggaran pertahanan memberikan gambaran tentang prioritas alokasi sumber daya dan proyek pengadaan alat utama sistem persenjataan (alutsista) Indonesia. Dalam konteks cyber warfare, ini menunjukkan bahwa aktor negara lawan telah beralih dari serangan fisik ke serangan digital yang lebih asimetris, sulit dilacak, dan memiliki dampak jangka panjang. Pergeseran ini menandakan bahwa keamanan nasional kini harus didefinisikan ulang mencakup domain siber sebagai medan pertempuran utama, sejajar dengan darat, laut, dan udara.
Implikasi Kebijakan dan Langkah Ke Depan
Insiden ini mendorong percepatan pembentukan Cyber Command TNI, sebuah unit khusus yang akan mengintegrasikan kapasitas ofensif dan defensif di ruang siber. Dari sisi kebijakan, prioritas utama meliputi peningkatan kapasitas deteksi dini melalui sistem intelijen siber yang lebih cerdas, serta rekrutmen talenta siber secara masif dari kalangan militer dan sipil. Kerja sama internasional juga menjadi krusial, terutama dengan negara-negara yang memiliki pengalaman dalam operasi cyber warfare, seperti Amerika Serikat, Australia, atau Jepang. Tanpa kolaborasi berbagi informasi intelijen ancaman siber dan teknik mitigasi, Indonesia rentan tertinggal dalam perlombaan siber global. Lebih jauh lagi, kebijakan ketahanan siber nasional perlu merevisi Undang-Undang ITE dan prosedur keamanan di instansi pertahanan agar lebih responsif terhadap ancaman yang terus berevolusi.
Potensi risiko ke depan mencakup peningkatan frekuensi dan kecanggihan serangan, terutama menjelang siklus pemilu atau momen politik kritis. Di sisi lain, peluang yang muncul adalah akselerasi transformasi digital pertahanan yang lebih aman, peningkatan kesadaran keamanan siber di kalangan birokrasi, dan terbukanya jalur diplomasi siber regional. Secara keseluruhan, serangan siber ke pusat data Kementerian Pertahanan bukan sekadar insiden teknis, melainkan alarm strategis bagi Indonesia. Ancaman asimetris seperti ini memaksa para pembuat kebijakan untuk menggeser fokus dari ancaman konvensional ke pertahanan siber sebagai pilar utama keamanan nasional. Ke depannya, Indonesia harus membangun ekosistem pertahanan siber yang tangguh, mulai dari regulasi, SDM, hingga kerja sama multilateral. Jika tidak, negara ini akan terus menjadi sasaran empuk dalam lanskap cyber warfare global.