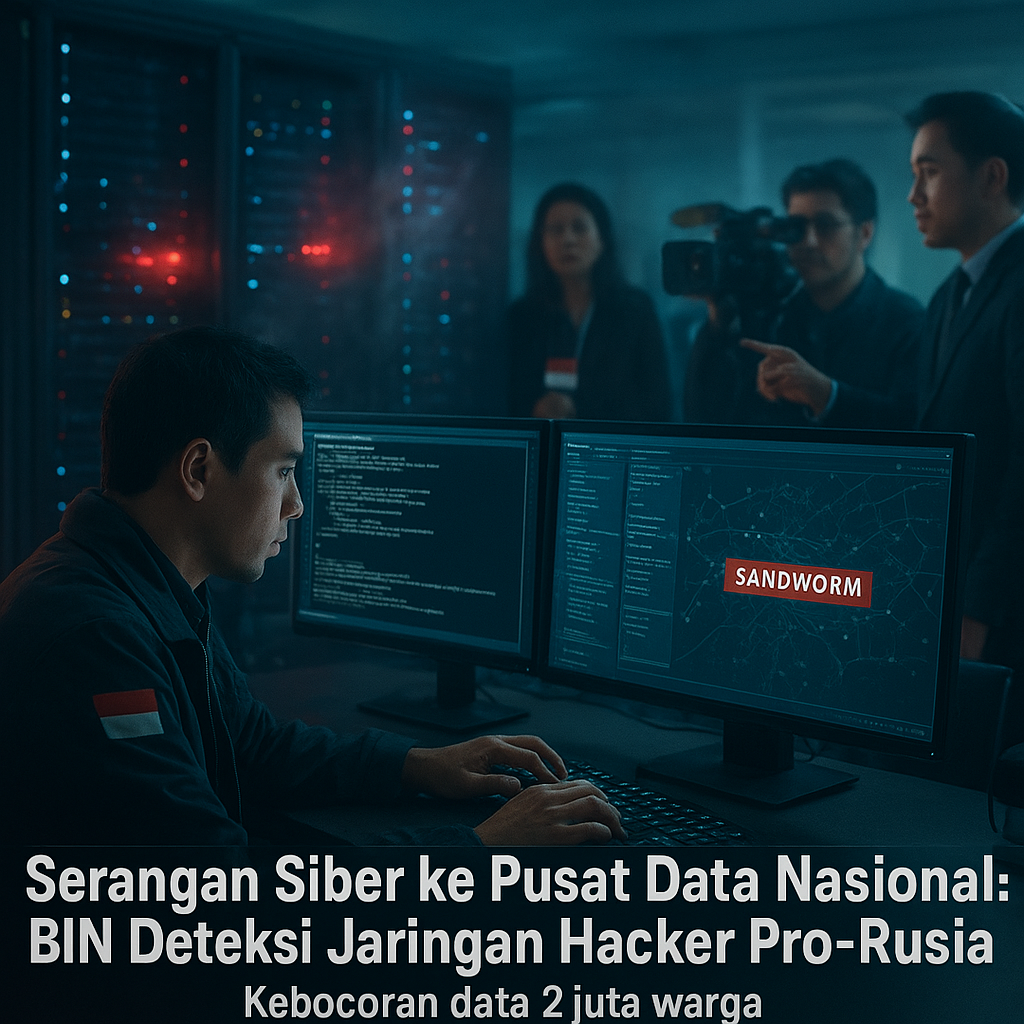
Pada 5 Agustus 2026, Badan Intelijen Negara (BIN) mengumumkan hasil investigasi atas serangan siber yang menargetkan Pusat Data Nasional Sementara (PDNS) pada Juli lalu. Serangan tersebut dilacak berasal dari kelompok hacker pro-Rusia yang dikenal sebagai 'Sandworm'—sebuah aktor yang selama ini dikaitkan dengan kepentingan geopolitik Kremlin. Meskipun serangan berhasil diblokir, kebocoran data diperkirakan mencapai dua juta jiwa warga negara Indonesia. Peristiwa ini menegaskan bahwa ancaman siber bukan lagi sekadar gangguan teknis, melainkan instrumen proxy warfare yang digunakan oleh negara-negara besar untuk menekan lawan politiknya melalui jalur non-militer.
Signifikansi Strategis dan Konteks Geopolitik
Keterlibatan kelompok 'Sandworm' dalam serangan terhadap PDNS membawa implikasi serius bagi keamanan siber Indonesia. Secara historis, Sandworm telah dikaitkan dengan operasi ofensif Rusia di Ukraina dan negara-negara NATO. Kehadiran mereka di ranah siber Indonesia mengindikasikan bahwa kepentingan nasional Indonesia kini masuk dalam peta rivalitas global. Serangan ini juga menunjukkan bahwa pusat data pemerintah, yang menyimpan data kependudukan dan layanan publik, menjadi target strategis dalam perang hibrida. BIN mendeteksi pola serangan yang sistematis dan terkoordinasi, menandakan bahwa aktor di baliknya memiliki kapasitas dan sumber daya negara. Ini memperkuat argumen bahwa ancaman hibrida—perpaduan antara serangan siber, disinformasi, dan tekanan ekonomi—semakin relevan bagi Indonesia.
Implikasi Kebijakan: Revisi UU ITE dan Penguatan BSSN
Menanggapi insiden ini, Menteri Komunikasi dan Digital mengakui perlunya revisi Undang-Undang Informasi dan Transaksi Elektronik (UU ITE) serta penguatan peran Badan Siber dan Sandi Negara (BSSN). Langkah ini menjadi krusial mengingat UU ITE yang ada saat ini lebih berorientasi pada aspek pidana siber dan belum secara komprehensif mengatur tata kelola keamanan sistem elektronik, khususnya untuk infrastruktur vital nasional. Sementara itu, BSSN sebagai leading sector keamanan siber perlu diperkuat dari segi kewenangan, anggaran, dan sumber daya manusia. Tanpa reformasi kelembagaan yang mendalam, Indonesia akan kesulitan merespons serangan yang semakin canggih dan terorganisir. Lebih jauh, pembentukan cyber command di tubuh TNI menjadi semakin mendesak sebagai bentuk pertahanan aktif terhadap serangan siber yang bersumber dari aktor negara.
Menuju Postur Pertahanan Siber yang Tangguh
Ke depan, Indonesia harus mempercepat transformasi postur pertahanan siber secara menyeluruh. Selain memperkuat BSSN dan membentuk cyber command TNI, peningkatan literasi siber di kalangan aparatur sipil negara dan masyarakat umum menjadi prioritas. Literasi siber yang rendah membuat celah keamanan tetap terbuka, terutama dalam hal penggunaan kata sandi lemah dan praktik administrasi yang tidak aman. Risiko kebocoran data tidak hanya mengancam privasi warga, tetapi juga dapat dimanfaatkan untuk kepentingan intelijen asing. Di sisi lain, peluang untuk memperkuat kerja sama internasional dalam bidang keamanan siber perlu digarap, misalnya melalui pertukaran informasi intelijen dengan negara-negara sahabat dan partisipasi dalam latihan siber multilateral. Ancaman hibrida tidak akan surut; Indonesia harus bersiap dengan strategi yang adaptif, kolaboratif, dan berbasis data.
Insiden serangan siber ke PDNS oleh kelompok pro-Rusia memberikan pelajaran strategis bahwa keamanan siber bukan lagi domain teknis yang terpisah, melainkan bagian integral dari pertahanan negara. Tanpa langkah konkret dalam pengaturan hukum, kelembagaan, dan kapabilitas tempur siber, Indonesia akan terus menjadi sasaran empuk bagi aktor-aktor negara yang menjadikan siber sebagai medan tempur baru. Revisi UU ITE, penguatan BSSN, dan pembentukan cyber command TNI bukan sekadar opsi kebijakan, melainkan kebutuhan mendesak untuk menjaga kedaulatan digital dan keamanan nasional di era perang hibrida.