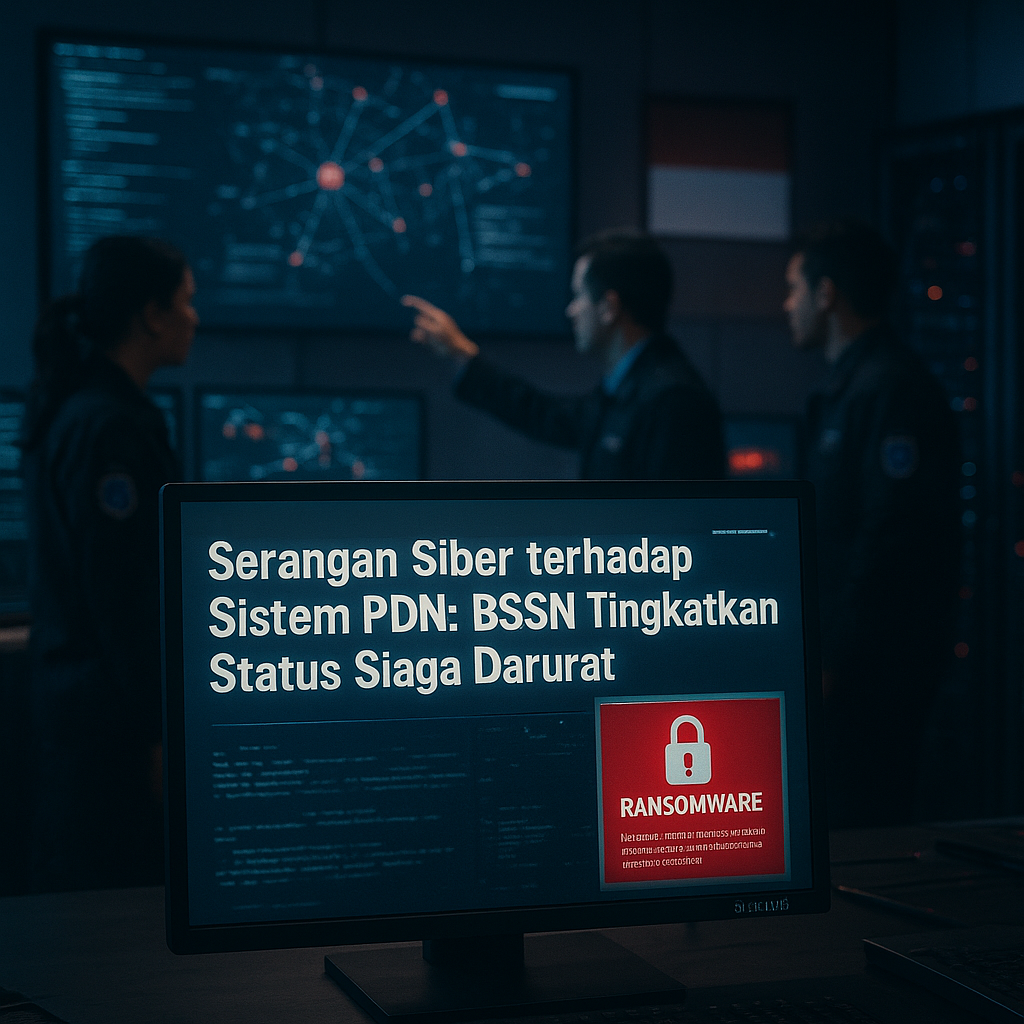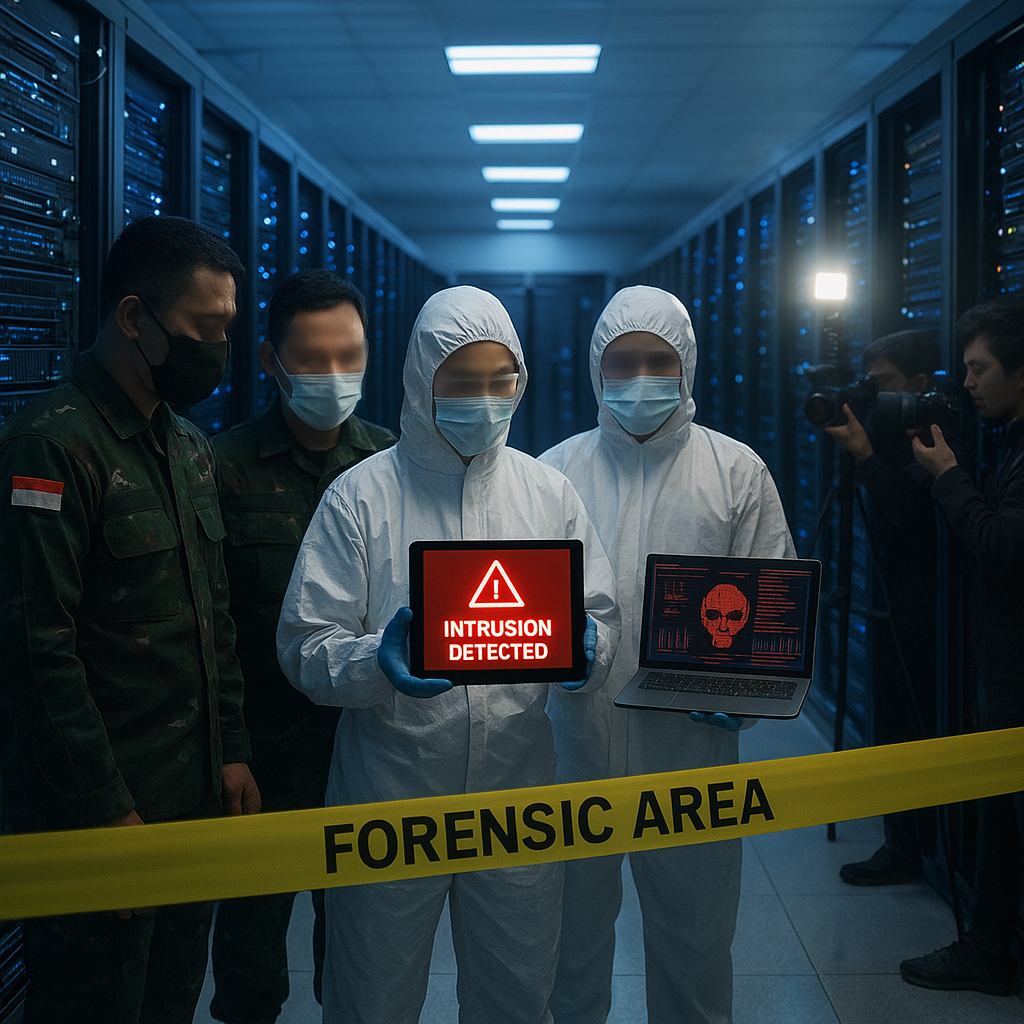
Insiden peretasan terhadap Pusat Data Nasional Sementara (PDNS) pada Juli 2026 telah menjadi titik balik dalam kesiapan pertahanan siber Indonesia. Serangan yang berhasil membocorkan data kependudukan sensitif ini mengungkap kerentanan mendasar pada infrastruktur informasi nasional. Respons cepat Satuan Siber TNI (Satsiber) yang dikerahkan untuk pemulihan dan investigasi menunjukkan bahwa ancaman siber kini tidak lagi dipandang sebagai risiko teknologi semata, melainkan sebagai ancaman non-tradisional yang menguji ketahanan digital dan geopolitik negara. Dugaan keterlibatan aktor yang terafiliasi dengan kepentingan asing memperkuat argumen bahwa ruang siber telah menjadi domain pertempuran yang setara dengan darat, laut, dan udara. Peristiwa ini menjadi pelajaran berharga bagi TNI dan pemerintah dalam memahami eskalasi ancaman hybrid yang menggabungkan operasi siber dengan tekanan politik dan intelijen.
Signifikansi Strategis Serangan Siber terhadap PDNS
Dari sudut pandang strategis, kebocoran data kependudukan—aset vital administrasi negara—memiliki bobot yang melampaui kegagalan teknis. Kerentanan yang terekspos menunjukkan bahwa pertahanan cyber kini merupakan kebutuhan mutlak dalam doktrin keamanan nasional, bukan lagi opsi pelengkap. Analis intelijen menilai bahwa aktor di balik serangan memiliki akses dan sumber daya signifikan, mengindikasikan dukungan entitas negara atau kelompok dengan agenda geopolitik tertentu. Dampak langsungnya terhadap kepercayaan publik dan stabilitas politik dalam negeri menjadi risiko yang harus dikelola secara serius. Insiden ini juga mendorong percepatan pembentukan Komando Pertahanan Cyber (Kogabwilhan Cyber) serta revisi Undang-Undang Informasi dan Transaksi Elektronik (UU ITE). Langkah tersebut menandai pergeseran paradigma dalam kebijakan pertahanan, di mana ancaman non-tradisional seperti serangan siber kini diposisikan setara dengan ancaman militer konvensional. Efektivitas kebijakan ke depan sangat bergantung pada kesiapan institusi, alokasi sumber daya, dan koordinasi lintas sektor antara TNI, aparat penegak hukum, serta lembaga sipil.
Integrasi Radar Cyber dan Sistem Pertahanan Udara: Langkah Strategis ke Depan
Salah satu rekomendasi kunci pasca-insiden adalah perlunya mengintegrasikan radar cyber dengan sistem pertahanan udara. Pendekatan ini bertujuan mendeteksi serangan hibrida yang menggabungkan operasi siber dengan aktivitas konvensional, misalnya gangguan pada sistem radar yang dapat membuka celah bagi ancaman militer fisik. Dalam kerangka doktrin pertahanan modern, integrasi semacam itu akan menciptakan lapisan pertahanan yang lebih holistik, di mana kemampuan deteksi, identifikasi, dan respons terhadap ancaman siber berjalan simultan dengan pertahanan udara konvensional. Langkah ini sejalan dengan perkembangan doktrin perang kontemporer yang semakin menekankan pada keterkaitan antara domain siber dan fisik. Implementasi integrasi radar cyber memerlukan investasi teknologi, pengembangan sumber daya manusia, serta harmonisasi prosedur operasi antara TNI AU dan Satsiber. Keberhasilan inisiatif ini akan menjadi tolok ukur kesiapan Indonesia menghadapi ancaman non-tradisional di masa depan.
Ke depan, Indonesia perlu memperkuat postur pertahanan cyber tidak hanya dari sisi teknologi, tetapi juga dari kerangka regulasi dan diplomasi internasional. Kerja sama dengan negara mitra dalam berbagi intelijen siber dan pengembangan kapabilitas bersama menjadi krusial. Insiden PDNS harus menjadi momentum untuk melakukan audit menyeluruh terhadap infrastruktur data nasional serta meningkatkan kesadaran keamanan siber di seluruh institusi publik. Peluang untuk memimpin inisiatif keamanan siber di kawasan Asia Tenggara juga terbuka, terutama melalui platform ASEAN. Namun, risiko tetap ada, terutama jika aktor asing terus berupaya mengeksploitasi celah keamanan. Dengan pendekatan yang sistematis dan terintegrasi, Indonesia dapat mengubah tantangan ini menjadi kekuatan strategis dalam menjaga kedaulatan digital dan keamanan nasional.