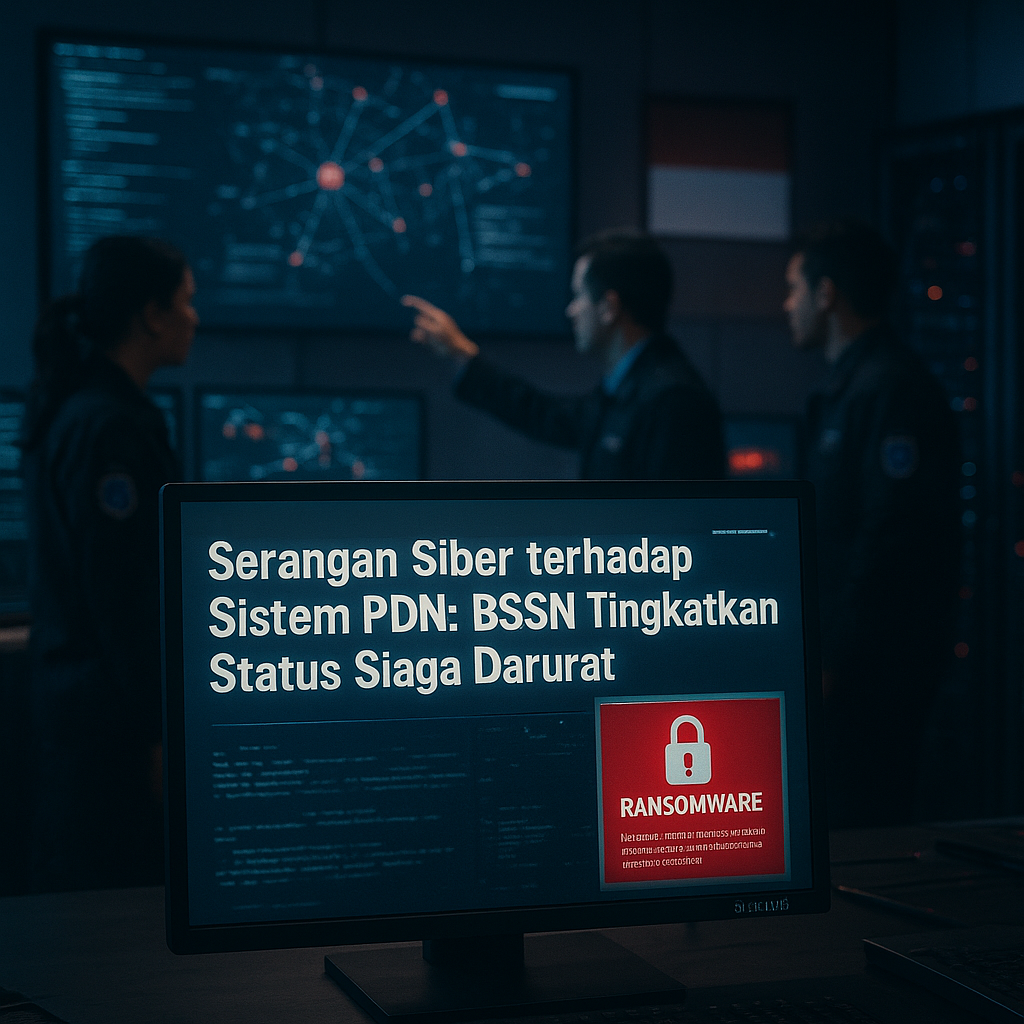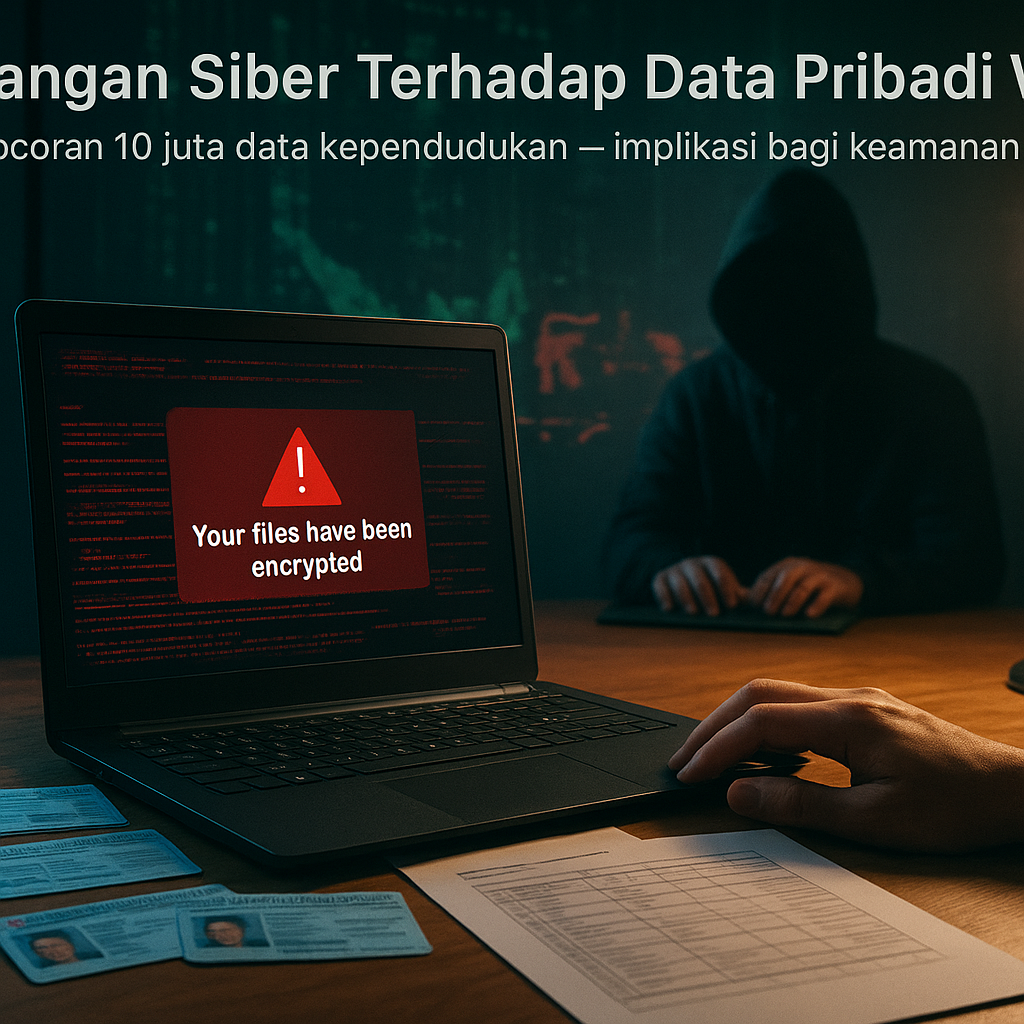
Konfirmasi Badan Siber dan Sandi Negara (BSSN) mengenai kebocoran 10 juta data kependudukan yang diduga berasal dari server Kementerian Dalam Negeri (Kemendagri) menandai eskalasi signifikan dalam ancaman siber terhadap Indonesia. Insiden ini, yang melibatkan kelompok ransomware asing, bukan sekadar pelanggaran data pribadi, melainkan sebuah serangan terstruktur terhadap infrastruktur digital negara. Peristiwa ini mengungkap kerentanan sistem keamanan nasional yang memerlukan respons kebijakan komprehensif, terutama dalam meningkatkan ketahanan cyber security Indonesia menghadapi ancaman yang semakin terorganisir. Presiden merespons dengan memerintahkan audit keamanan di seluruh lembaga negara sebagai langkah awal mitigasi, namun tindakan tersebut baru merupakan permulaan dari upaya yang lebih besar.
Signifikansi Strategis Insiden Siber Nasional
Data kependudukan merupakan aset strategis negara yang memuat informasi identitas dasar yang digunakan oleh berbagai sektor, mulai dari administrasi publik hingga sistem perbankan dan pertahanan. Kebocoran 10 juta data ini menunjukkan bahwa serangan siber terhadap data pribadi dapat menjadi titik masuk bagi aktor asing untuk memetakan kerentanan sistem pemerintahan. Dalam konteks geopolitik, keterlibatan kelompok ransomware asing menimbulkan pertanyaan kritis mengenai motif di balik serangan ini—apakah murni bersifat kriminal atau merupakan bagian dari strategi intelijen asing untuk mengakses informasi kependudukan yang sensitif. Kondisi ini memperkuat urgensi pembentukan Cyber Force TNI sebagai upaya membangun kapabilitas ofensif dan defensif yang terkoordinasi. Dari sudut pandang pertahanan, insiden ini juga menjadi peringatan dini bagi sektor militer dan pertahanan: jika data kependudukan yang relatif terbuka saja dapat dibobol, sistem pertahanan yang lebih tertutup pun berpotensi mengalami pelanggaran serupa. Keamanan nasional kini tidak lagi hanya bergantung pada kekuatan konvensional, tetapi juga pada ketahanan siber yang mampu mengantisipasi serangan terhadap data-data kritis negara.
Implikasi Kebijakan dan Langkah Ke Depan
Respons terhadap kebocoran data ini harus bersifat multidimensi. Pertama, investasi sumber daya manusia (SDM) di bidang siber perlu ditingkatkan secara signifikan, mengingat Indonesia masih menghadapi kekurangan tenaga ahli cyber security yang mampu mendeteksi dan menangani ancaman secara proaktif. Kedua, kerja sama dengan sektor swasta dan perusahaan teknologi keamanan siber menjadi krusial untuk berbagi informasi intelijen dan mengembangkan solusi adaptif. Ketiga, implementasi regulasi perlindungan data pribadi yang lebih ketat perlu segera direalisasikan, termasuk sanksi berat bagi pelanggar dan kewajiban bagi lembaga publik untuk melakukan audit keamanan secara berkala. Intelijen Indonesia telah mewaspadai potensi serangan lanjutan yang menargetkan sistem pertahanan, menjadikan insiden ini sebagai katalis untuk mempercepat integrasi siber dalam doktrin pertahanan nasional. Langkah-langkah ini tidak hanya bertujuan memulihkan kepercayaan publik, tetapi juga membangun fondasi yang kokoh untuk menghadapi ancaman siber di masa mendatang.
Insiden kebocoran 10 juta data kependudukan ini merupakan refleksi nyata dari kerentanan sistem keamanan nasional di era digital. Ke depannya, Indonesia tidak hanya perlu memperkuat pertahanan teknis, tetapi juga membangun arsitektur kebijakan yang adaptif, termasuk pengembangan kapabilitas pertahanan siber ofensif melalui Cyber Force TNI. Pelajaran dari peristiwa ini harus menjadi dasar untuk transformasi keamanan siber nasional yang tidak reaktif, melainkan proaktif dalam mengidentifikasi dan menetralisir ancaman. Hanya dengan pendekatan komprehensif yang melibatkan seluruh elemen negara—pemerintah, militer, sektor swasta, dan masyarakat—Indonesia dapat meningkatkan keamanan nasional di ranah siber dan memastikan bahwa data pribadi warganya tidak lagi menjadi sasaran empuk bagi aktor-aktor jahat.